Comment prévenir la prise de contrôle de compte
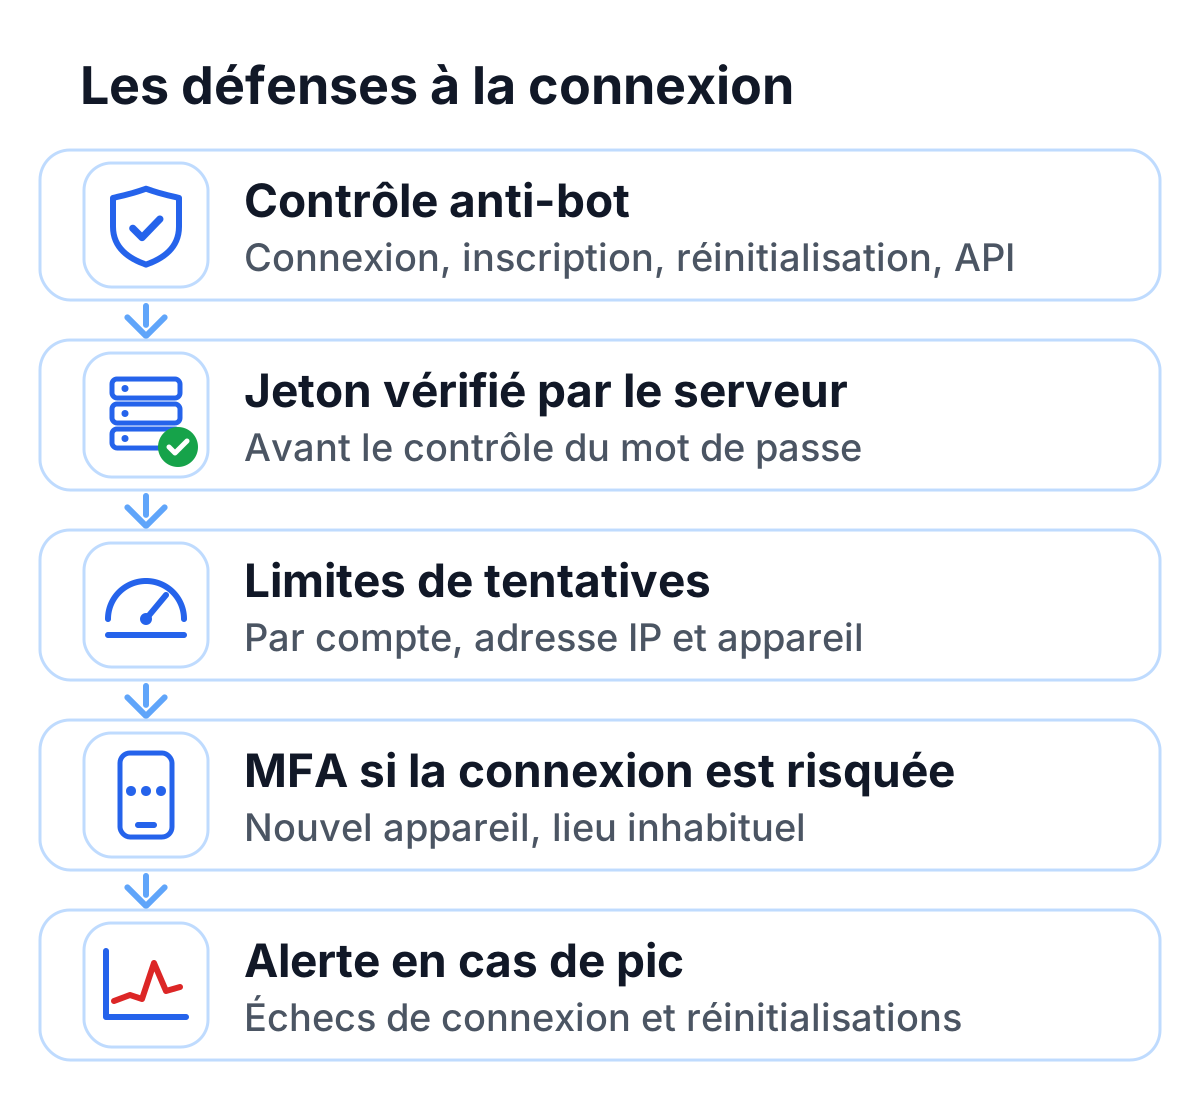
La prévention de la prise de contrôle de compte commence avant la vérification du mot de passe. Placez un contrôle anti-bot sur vos formulaires de connexion, d’inscription et de réinitialisation du mot de passe, faites-le vérifier par votre serveur avant tout contrôle des identifiants, et limitez les tentatives par compte et par adresse IP. La MFA pour les connexions à risque et des alertes en cas d’activité inhabituelle couvrent ensuite les cas où l’attaquant connaît déjà le bon mot de passe.
Les mesures, dans l’ordre où une tentative de connexion les rencontre :
- Placez un contrôle anti-bot sur chaque formulaire qui accepte des identifiants : connexion, inscription, réinitialisation du mot de passe et points d’authentification de votre API. Un CAPTCHA invisible le fait sans ajouter d’étape pour vos utilisateurs.
- Vérifiez le jeton sur votre serveur et ne contrôlez le mot de passe qu’une fois ce jeton validé. Un script qui envoie ses requêtes directement à votre point de connexion n’apprend alors rien sur les identifiants qu’il essaie.
- Limitez les tentatives par compte, par adresse IP et par appareil. Les bots de connexion se répartissent sur de nombreuses adresses IP : les limites par compte comptent donc autant que les limites par IP.
- Demandez la MFA quand une connexion paraît risquée : nouvel appareil, lieu inhabituel ou action lourde de conséquences, comme le changement d’adresse e-mail ou de coordonnées de versement.
- Surveillez les échecs de connexion et les réinitialisations de mot de passe, et déclenchez une alerte en cas de pic. Une hausse soudaine est le signe précoce le plus net d’une attaque par credential stuffing.
Qu’est-ce que la fraude par prise de contrôle de compte ?
La fraude par prise de contrôle de compte (account takeover, ATO) est une attaque dans laquelle une personne non autorisée prend le contrôle d’un compte utilisateur légitime. Les attaquants ont rarement besoin d’une faille logicielle pour cela. Ils utilisent des identifiants volés, une authentification faible et des bots pour se faire passer pour de vrais utilisateurs. La protection contre la prise de contrôle de compte consiste à arrêter précisément cela au moment de la connexion, avant que l’attaquant ne soit entré.
Une fois entrés, les attaquants effectuent des achats ou des virements frauduleux, volent des données personnelles ou financières, modifient les paramètres du compte ou s’en servent pour lancer d’autres attaques. Comme tout cela part d’un compte valide, les contrôles de sécurité traditionnels passent souvent à côté.
L’automatisation bon marché et les mots de passe divulgués ont fait de la prise de contrôle de compte l’une des formes de cybercriminalité les plus faciles à étendre, et l’une des plus dommageables.
Pourquoi prévenir la prise de contrôle de compte
Les dégâts d’une prise de contrôle de compte s’accumulent avec le temps. Les premières pertes, dues à la fraude, aux remboursements et aux rétrofacturations, ne sont souvent qu’un début.
Les clients qui ne font plus confiance à votre sécurité s’en vont. Un incident rendu public nuit à votre réputation, surtout dans les secteurs réglementés. Et si des données personnelles sont exposées ou si vos contrôles sont jugés insuffisants, des conséquences juridiques et réglementaires peuvent suivre.
Les comptes compromis peuvent resservir pour d’autres attaques : un incident ATO mal traité a donc tendance à revenir.
Techniques courantes de prise de contrôle de compte
| Type d’attaque | Ce qu’elle fait | Cibles principales | Impact |
|---|---|---|---|
| Credential stuffing | Des bots testent en masse des couples identifiant et mot de passe divulgués | Pages de connexion, API | Comptes compromis en masse, fraude |
| Attaques par force brute | Essaie automatiquement de nombreuses combinaisons de mots de passe | Comptes aux mots de passe faibles | Comptes verrouillés, accès non autorisé |
| Phishing | Amène les utilisateurs à saisir leurs identifiants sur de fausses pages | Utilisateurs finaux | Identifiants volés, prises de contrôle plus tard |
| Malware et keylogging | Capture les identifiants sur des appareils infectés | Utilisateurs individuels | Compromission silencieuse et répétée |
| Man-in-the-middle (MitM) | Intercepte le trafic d’authentification | Réseaux publics | Détournement de session |
Les mesures et le rôle des CAPTCHA
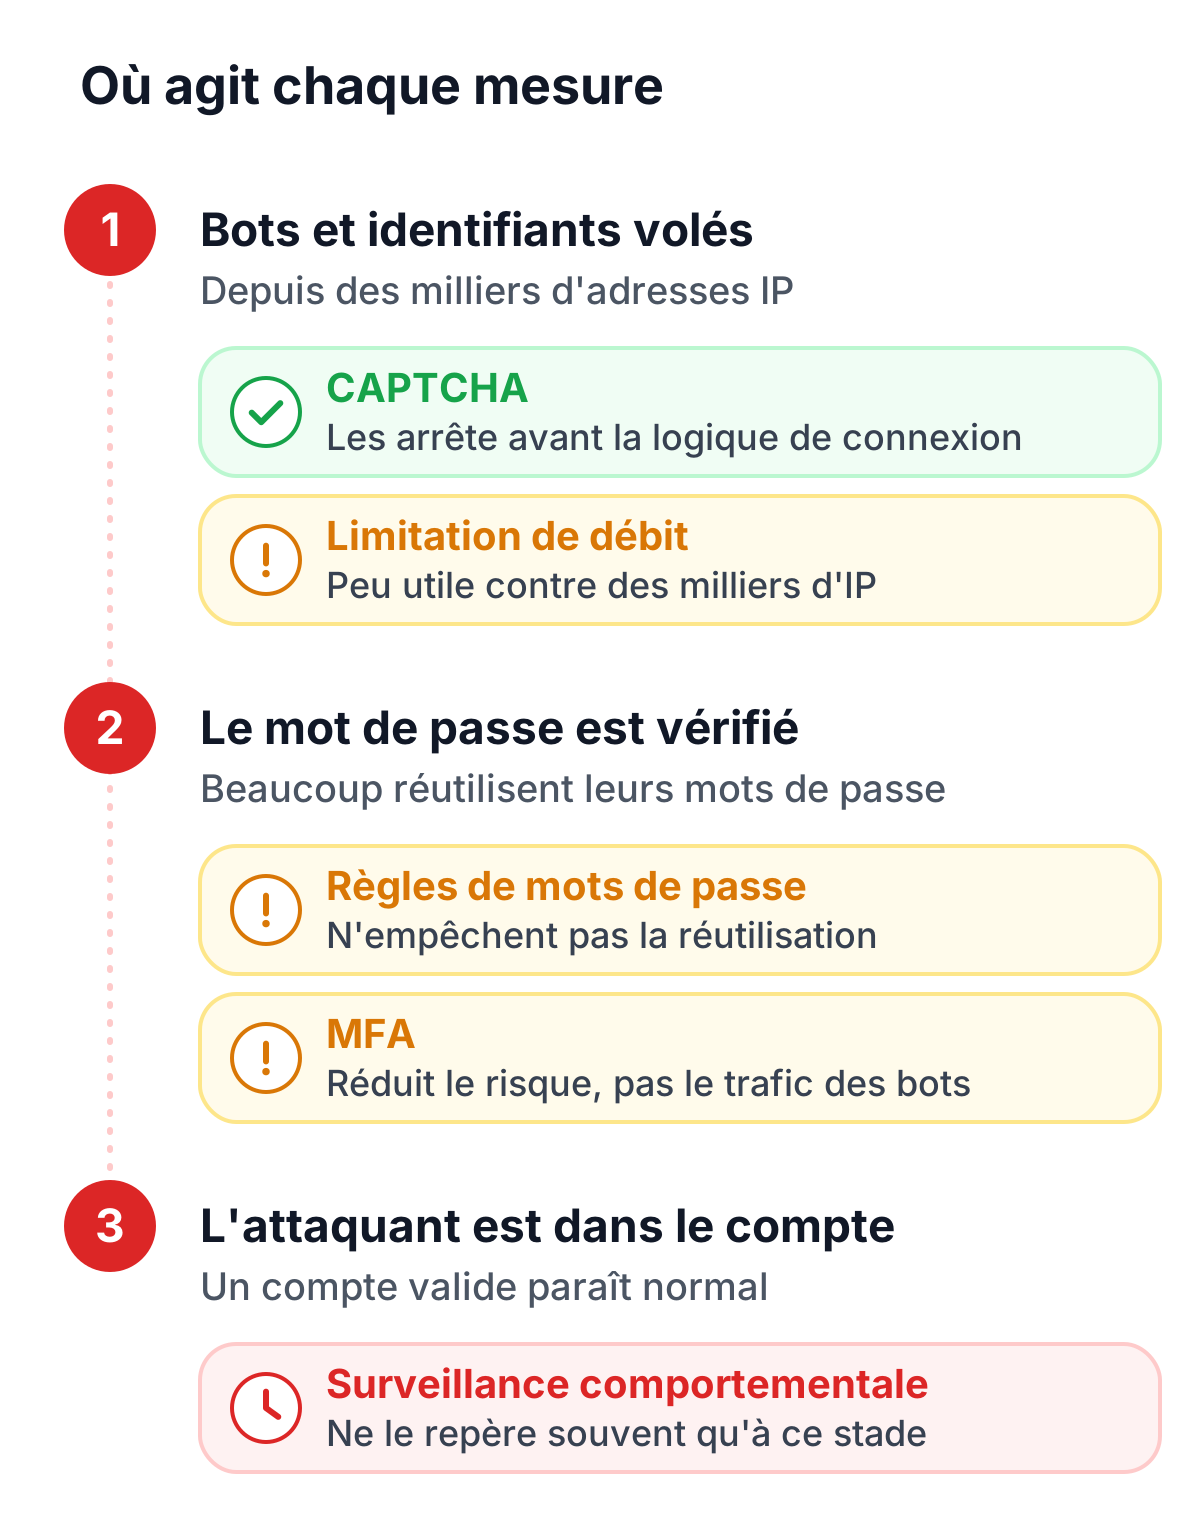
Prévenir la prise de contrôle de compte demande plusieurs couches, car chaque mesure couvre une autre partie de l’attaque.
Des règles de mots de passe strictes réduisent les mots de passe faibles, mais n’empêchent pas les gens de les réutiliser. L’authentification multifacteur réduit fortement le risque, mais n’empêche pas les bots d’inonder vos points de connexion. La limitation de débit fait partie de toute protection contre la force brute, mais elle sert peu contre des bots répartis sur des milliers d’adresses IP. La surveillance comportementale repère les anomalies, mais souvent seulement une fois le compte compromis.
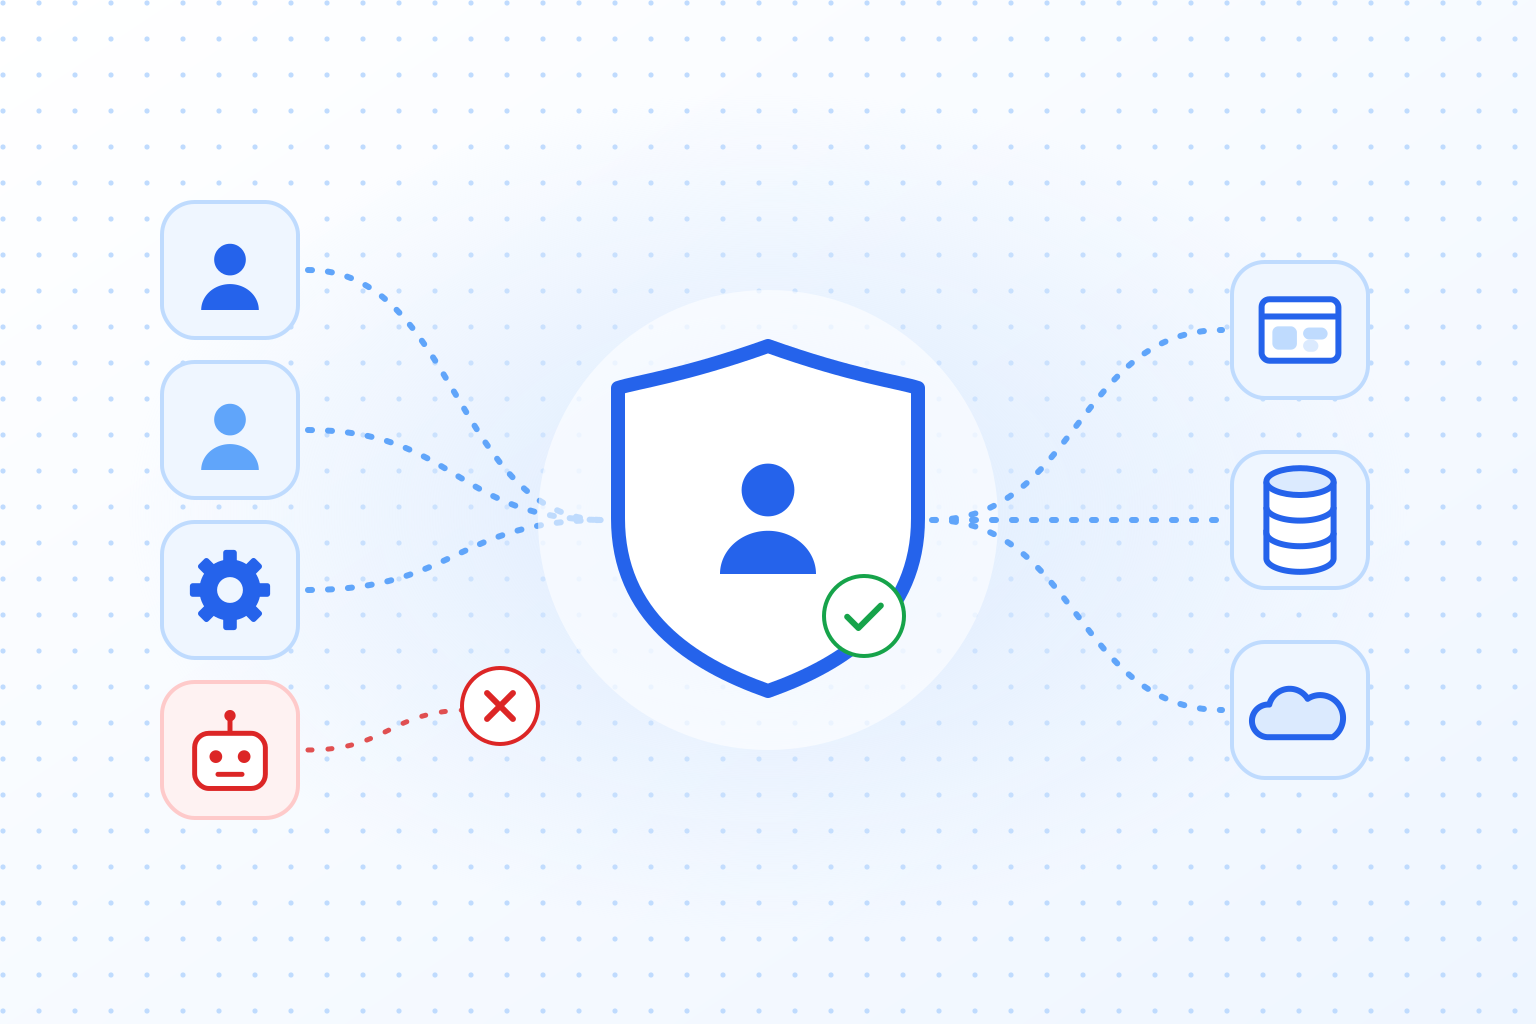
Un CAPTCHA intervient plus tôt dans l’attaque : il arrête les abus automatisés avant que la requête n’atteigne votre logique d’authentification.
Parce qu’il distingue les humains des bots, un CAPTCHA bloque les tentatives de connexion automatisées, protège l’inscription et la réinitialisation du mot de passe, et arrête les campagnes de credential stuffing à grande échelle. Intervenir aussi tôt, c’est moins de fraude, moins de charge sur l’infrastructure et moins de nettoyage ensuite.
Les CAPTCHA traditionnels posent toutefois leurs propres problèmes d’utilisabilité et de confidentialité. Le choix du CAPTCHA compte donc.
Pourquoi TrustCaptcha convient à la prévention de la prise de contrôle de compte
TrustCaptcha est conçu pour cette partie de la sécurité de l’authentification, en tenant compte du côté technique comme du côté réglementaire.
Il fonctionne comme un CAPTCHA invisible : aucun puzzle ni aucune interruption sur le chemin de la connexion. Il n’utilise ni cookies ni suivi intersites. Et comme il n’y a rien à voir, à entendre ou à résoudre, il n’exclut pas les personnes qui utilisent des technologies d’assistance.
L’essentiel : TrustCaptcha vérifie chaque tentative de connexion avant que votre serveur ne teste les identifiants. Il combine des tâches de preuve de travail avec un score de bot (à partir de la formule Solo), ce qui rend l’automatisation à grande échelle coûteuse, tandis que les vrais utilisateurs se connectent normalement et que vos serveurs n’ont pas à absorber la charge.
Bonnes pratiques contre la prise de contrôle de compte
TrustCaptcha donne les meilleurs résultats comme élément d’une stratégie de sécurité plus large.
Placez-le sur les pages de connexion, les formulaires d’inscription, les parcours de réinitialisation de mot de passe et les points d’authentification des API. En parallèle, exigez la MFA pour les actions à risque, surveillez les connexions inhabituelles, apprenez à vos utilisateurs à reconnaître le phishing et sécurisez vos API et vos applications mobiles.
Ensemble, ces mesures rendent une prise de contrôle de compte bien moins probable et limitent les dégâts si elle se produit malgré tout.
Essayer TrustCaptcha
Tout service qui gère des comptes utilisateurs a besoin d’une protection contre la prise de contrôle de compte, et le formulaire de connexion est l’endroit où commencer. TrustCaptcha vérifie chaque tentative de connexion en arrière-plan et écarte les tentatives automatisées sans que vos utilisateurs ne remarquent quoi que ce soit.
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et placez-le d’abord sur votre formulaire de connexion, là où commencent les prises de contrôle.