Comment prévenir les attaques par force brute
La protection contre la force brute arrête les essais automatisés avant qu’ils n’atteignent la vérification du mot de passe. Placez un contrôle anti-bot sur vos formulaires de connexion, de réinitialisation de mot de passe et OTP, faites-le vérifier par votre serveur à chaque tentative, ajoutez des limites de débit par compte et par adresse IP, et exigez la MFA pour qu’un mot de passe deviné ne suffise pas à ouvrir un compte. La surveillance et la vérification des mots de passe compromis rattrapent ensuite ce qui passe encore.
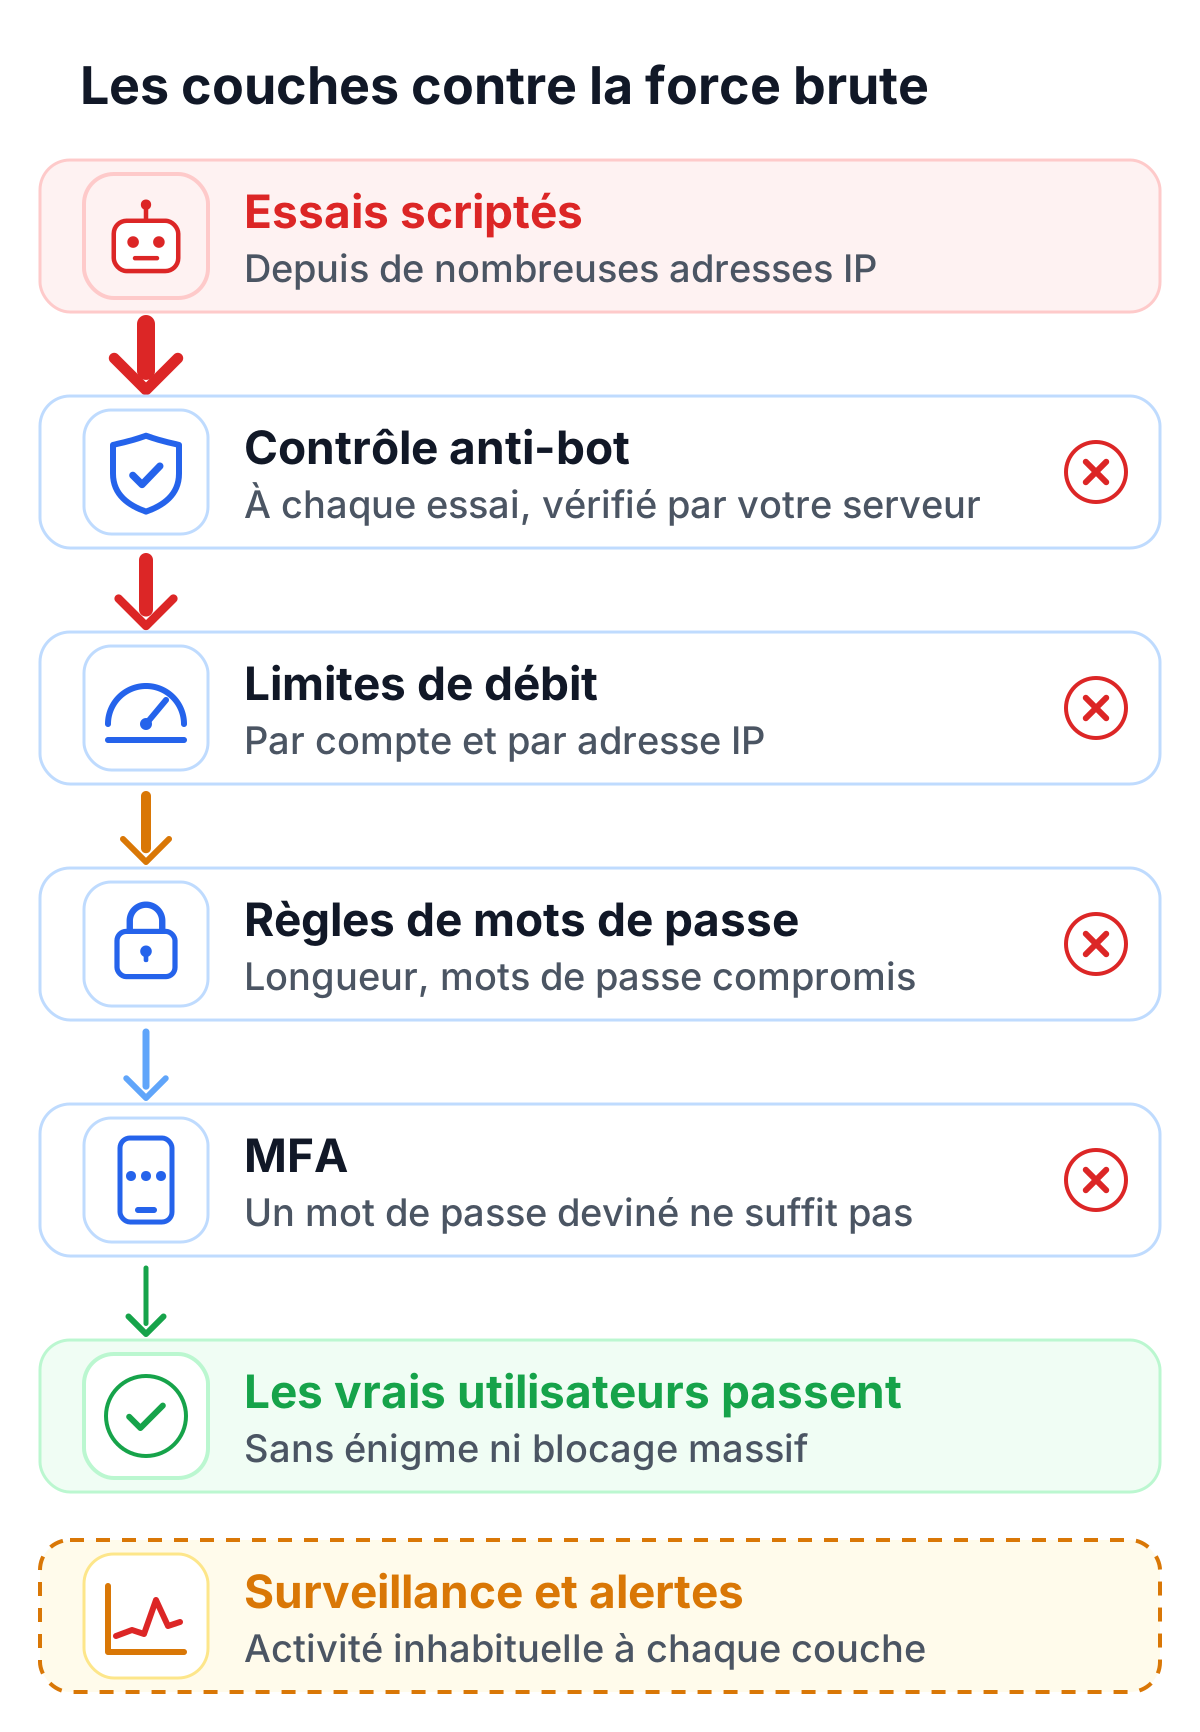
Aucune mesure isolée n’arrête tous les types d’attaques par force brute. Ce qui tient dans la durée, c’est une combinaison de plusieurs couches :
- Des règles de mots de passe strictes : longueur, mots de passe uniques et liste de mots de passe interdits
- Un CAPTCHA sur les formulaires de connexion et de réinitialisation qui arrête les tentatives automatisées
- L’authentification multifacteur (MFA), pour qu’un mot de passe deviné ne suffise pas à prendre le contrôle d’un compte
- Une surveillance et des alertes en cas d’activité inhabituelle sur les points d’authentification
- Une limitation de débit qui freine les tentatives à haute fréquence
Le CAPTCHA s’attaque au principal avantage de l’attaquant : l’automatisation. Sans elle, la force brute devient lente, inefficace et coûteuse. Il vous épargne aussi du travail en aval : moins d’incidents de sécurité autour de la connexion, moins de réinitialisations de mot de passe déclenchées par des bots et moins de charge sur vos systèmes d’identité.
Ce que sont les attaques par force brute et ce qu’elles ciblent
Une attaque par force brute, c’est de l’essai-erreur à la vitesse d’une machine : des outils automatisés devinent des identifiants de connexion, des clés de chiffrement ou des jetons d’accès jusqu’à ce que quelque chose fonctionne. La protection contre la force brute regroupe tout ce qui rend ces essais lents, coûteux et visibles, des limites de débit et du contrôle anti-bot à chaque connexion jusqu’à la MFA et la surveillance. Ces attaques réussissent encore étonnamment souvent, surtout contre les organisations dont les connexions, les API et les espaces d’administration sont exposés et inégalement protégés.
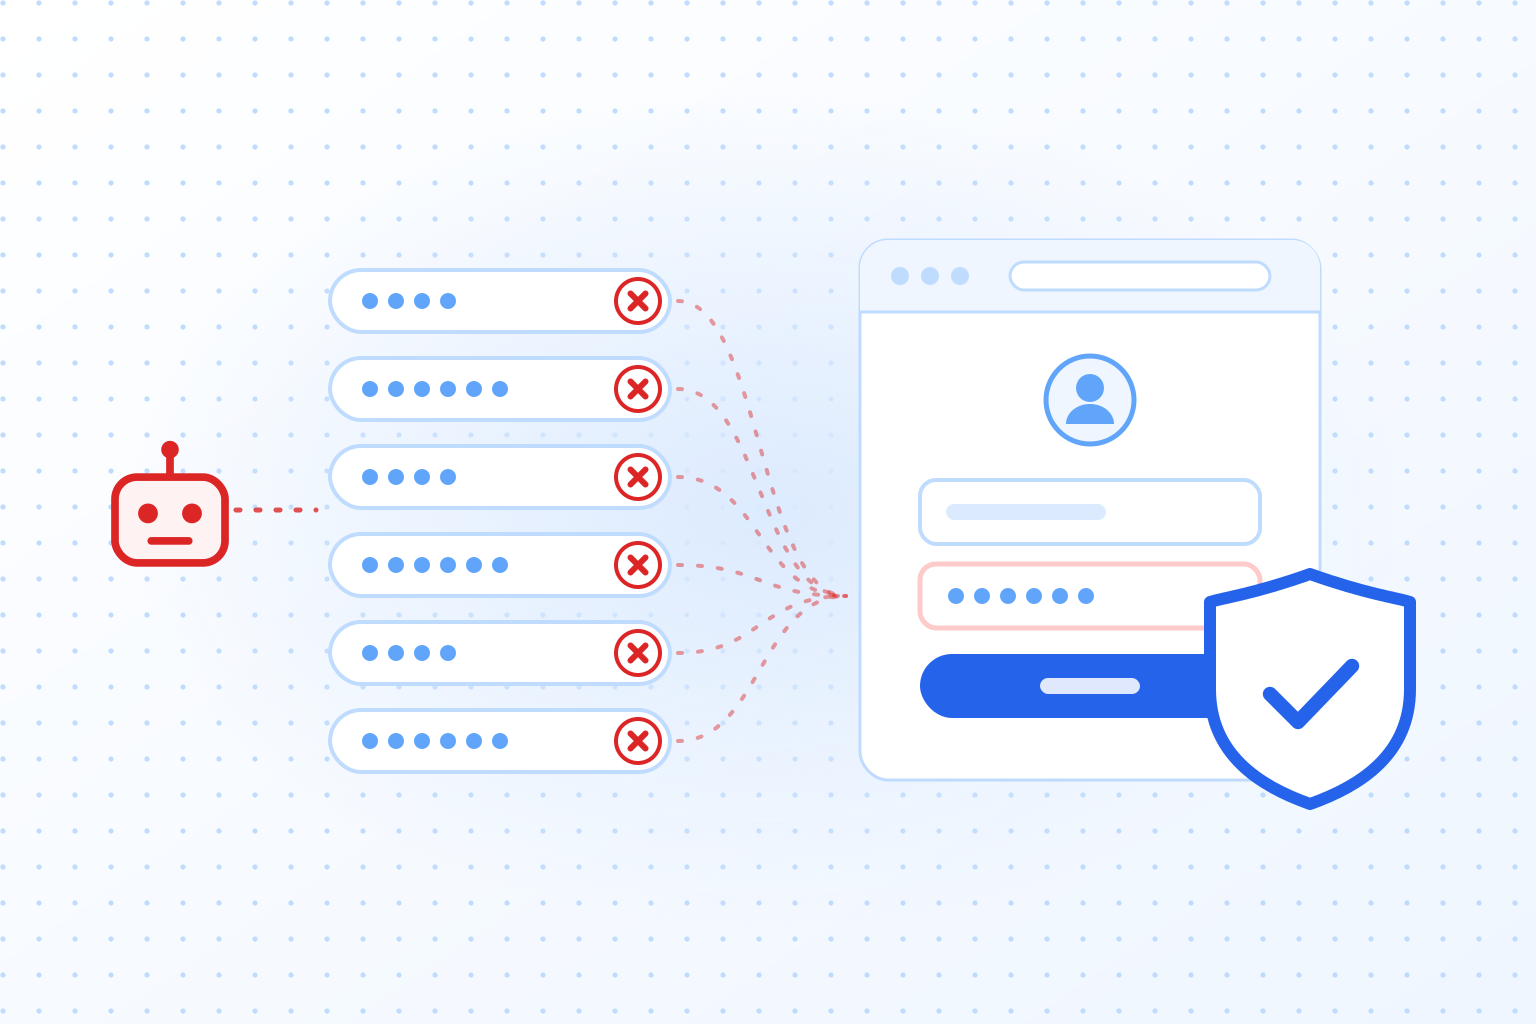
La force brute se manifeste rarement par un incident unique et évident. Il s’agit le plus souvent d’une pression continue : des essais scriptés, du credential stuffing avec des mots de passe issus de fuites de données, et des botnets qui répartissent les tentatives sur tant d’adresses IP que les simples blocages d’IP ne les voient pas. Il ne suffit donc pas de bloquer un attaquant. Le but est de lui retirer la possibilité d’automatiser des tentatives de connexion où que ce soit dans votre environnement, sans compliquer la vie des vrais utilisateurs ni noyer votre support sous les comptes verrouillés.
Les cibles habituelles sont les formulaires de connexion et les points d’authentification, les tableaux de bord d’administration et les interfaces CMS, l’authentification des API, les VPN et passerelles d’accès à distance, ainsi que les points de réinitialisation de mot de passe et de vérification OTP. Chacun peut être attaqué, surtout s’il accepte un nombre illimité de requêtes ou si votre site, votre application mobile et votre API sont protégés différemment. Les mots de passe divulgués, les botnets bon marché et les bots pilotés par l’IA ont rendu la force brute plus rapide, moins chère et plus difficile à repérer. Les sections suivantes présentent les types d’attaques, la façon de reconnaître une attaque et ce qu’il faut faire pendant qu’elle a lieu.
Les types d’attaques par force brute et comment bloquer chacun
La force brute n’est pas une technique unique. Les attaquants choisissent leur méthode selon ce qu’ils savent, ce qu’ils ont volé et les défenses auxquelles ils s’attendent. Le tableau présente les variantes courantes et les contre-mesures les plus efficaces pour chacune.
| Type d’attaque | Fonctionnement | Ce dont les attaquants ont besoin | Cibles typiques | Impact | Contre-mesures les plus efficaces |
|---|---|---|---|---|---|
| Force brute classique | Essaie automatiquement un grand nombre de mots de passe jusqu’à ce que l’un d’eux corresponde | Rien | Formulaires de connexion, espaces d’administration | Casse les mots de passe faibles ; charge fortement la connexion | Politique de mots de passe stricte, limitation de débit, CAPTCHA, seuils de verrouillage |
| Attaque par dictionnaire | Utilise des listes de mots de passe courants (souvent des « top mots de passe » divulgués) | Une liste de mots de passe ; parfois des noms d’utilisateur connus | Connexions grand public, CMS, portails SaaS | Casse vite les mots de passe prévisibles | Règles de mots de passe strictes, listes de mots de passe interdits, CAPTCHA, MFA |
| Attaque hybride | Combine des mots du dictionnaire avec des schémas comme des années ou des caractères spéciaux | Listes de mots et schémas courants | Portails d’entreprise, pages de connexion SSO | Vient à bout des mots de passe « assez solides » inventés par des humains | Gestionnaires de mots de passe, phrases secrètes aléatoires, CAPTCHA, MFA |
| Password spraying | Essaie quelques mots de passe populaires sur de nombreux comptes pour éviter les verrouillages | Une liste de noms d’utilisateur | SSO, e-mail, applications d’entreprise | Lent mais extensible ; compromet plusieurs comptes | CAPTCHA, MFA, détection d’anomalies, limitation par compte et par IP |
| Credential stuffing | Réutilise sur d’autres sites des couples identifiant et mot de passe issus de fuites | Identifiants issus de fuites de données | Boutiques en ligne, toute connexion | Taux de réussite élevé quand les utilisateurs réutilisent leurs mots de passe | CAPTCHA, MFA, vérification des mots de passe compromis |
| Force brute inversée | Essaie un mot de passe connu contre de nombreux noms d’utilisateur (par ex. « Welcome123! ») | Un mot de passe probable | Portails des employés, anciens systèmes | Peut compromettre rapidement plusieurs comptes | CAPTCHA, MFA, hygiène des mots de passe, surveillance |
| Force brute distribuée (botnets) | Répartit les tentatives sur de nombreuses adresses IP et appareils pour contourner les blocages par IP | Capacité d’un botnet | Cibles à forte valeur | Contourne les simples blocages d’IP ; maintient la pression | CAPTCHA à preuve de travail (TrustCaptcha), scoring comportemental, limitation adaptative |
| Deviner des sessions et des jetons | Devine des jetons faibles, des identifiants de session ou des clés API | Connaissance des formats de jetons ou d’un aléa faible | API, points de session | Prise de contrôle de compte sans mot de passe | Génération sûre des jetons, rotation, limitation de débit, CAPTCHA, durée de vie courte des jetons |
| Abus de la réinitialisation de mot de passe | Attaque les parcours de réinitialisation pour trouver des comptes valides ou deviner des codes OTP | Accès au point de réinitialisation ; parfois des e-mails divulgués | Points de réinitialisation et de vérification OTP | Énumération de comptes, tentatives de prise de contrôle, support surchargé | CAPTCHA, limitation de débit, codes OTP mieux protégés, messages d’erreur qui ne révèlent pas les comptes |
Les signes d’une attaque par force brute
Des échecs de connexion, il y en a tous les jours. Une attaque par force brute se présente autrement, car le schéma trahit un script plutôt que des personnes qui se trompent de mot de passe.
Pour repérer une tentative de force brute, cherchez des schémas comme ceux-ci :
- Un pic de connexions concentré sur un petit nombre de comptes, avec une majorité d’échecs.
- Des tentatives sur de nombreux comptes différents avec le même mot de passe.
- Des requêtes de connexion répétées depuis des adresses IP qui changent sans cesse ou depuis des pays où vos utilisateurs ne se trouvent pas.
Que faire si vous soupçonnez une attaque par force brute
Quand une attaque est en cours, il faut agir vite. Le but est de retirer rapidement l’automatisation à l’attaquant sans verrouiller tant de comptes que votre propre activité s’arrête.
À faire en premier :
- Placez immédiatement un CAPTCHA sur le point attaqué pour stopper l’automatisation.
- Limitez les requêtes sur les points de connexion, de réinitialisation et OTP, par adresse IP et par utilisateur.
- Activez la MFA, ou exigez une étape de vérification supplémentaire, pour les connexions à risque.
- Si nécessaire, verrouillez temporairement les comptes ciblés ou demandez-leur une étape de plus.
- Imposez une réinitialisation du mot de passe pour les comptes qui montrent des signes de compromission.
- Examinez les journaux et les alertes pour repérer les connexions réussies depuis des lieux ou des appareils suspects.
Comment les CAPTCHA stoppent les attaques par force brute
Un CAPTCHA moderne ajoute un contrôle avant que votre application n’accepte une requête de connexion, et ce contrôle est difficile à automatiser. En pratique, il aide de plusieurs façons :
- Les bots ne peuvent plus envoyer le formulaire de connexion encore et encore à grande vitesse.
- Les outils qui enchaînent listes de mots de passe et fichiers d’identifiants volés ne tournent plus aussi bien.
- Les tentatives de connexion fondées sur des requêtes identiques et répétables échouent.
- Chaque tentative coûte un travail supplémentaire à l’attaquant, ce qui le ralentit.
- Il agit contre les rafales comme contre les attaques lentes et discrètes (« low and slow ») qui cherchent à rester sous les seuils de détection.
Associé à la MFA et à la surveillance, un CAPTCHA rend la force brute inefficace et bien plus facile à contenir, sans mesures brutales comme des verrouillages massifs qui touchent les vrais utilisateurs.
TrustCaptcha pour la protection contre la force brute
TrustCaptcha est un CAPTCHA pour les organisations qui ont besoin d’une sécurité forte sans renoncer à la confidentialité, à l’accessibilité ou à la conversion. Il tourne en arrière-plan, sans puzzle, et il est conçu pour les endroits que vise la force brute : connexion, réinitialisation de mot de passe et points de vérification. Pour Keycloak et WordPress, des plugins ajoutent TrustCaptcha au formulaire de connexion sans code supplémentaire, avec une protection contre la force brute pour Keycloak et une protection contre la force brute pour WordPress.
Comment TrustCaptcha prévient les attaques par force brute : preuve de travail et score de bot
TrustCaptcha utilise deux mécanismes contre les essais automatisés et le trafic de bots distribués.
Preuve de travail
Avec la preuve de travail (proof-of-work), le navigateur doit résoudre une petite tâche de calcul pour chaque requête. Pour un vrai utilisateur, cela prend un instant et reste invisible. Pour des bots qui opèrent à grande échelle, cela change le calcul :
- Chaque tentative consomme de la puissance de calcul.
- Les attaques à fort volume ralentissent.
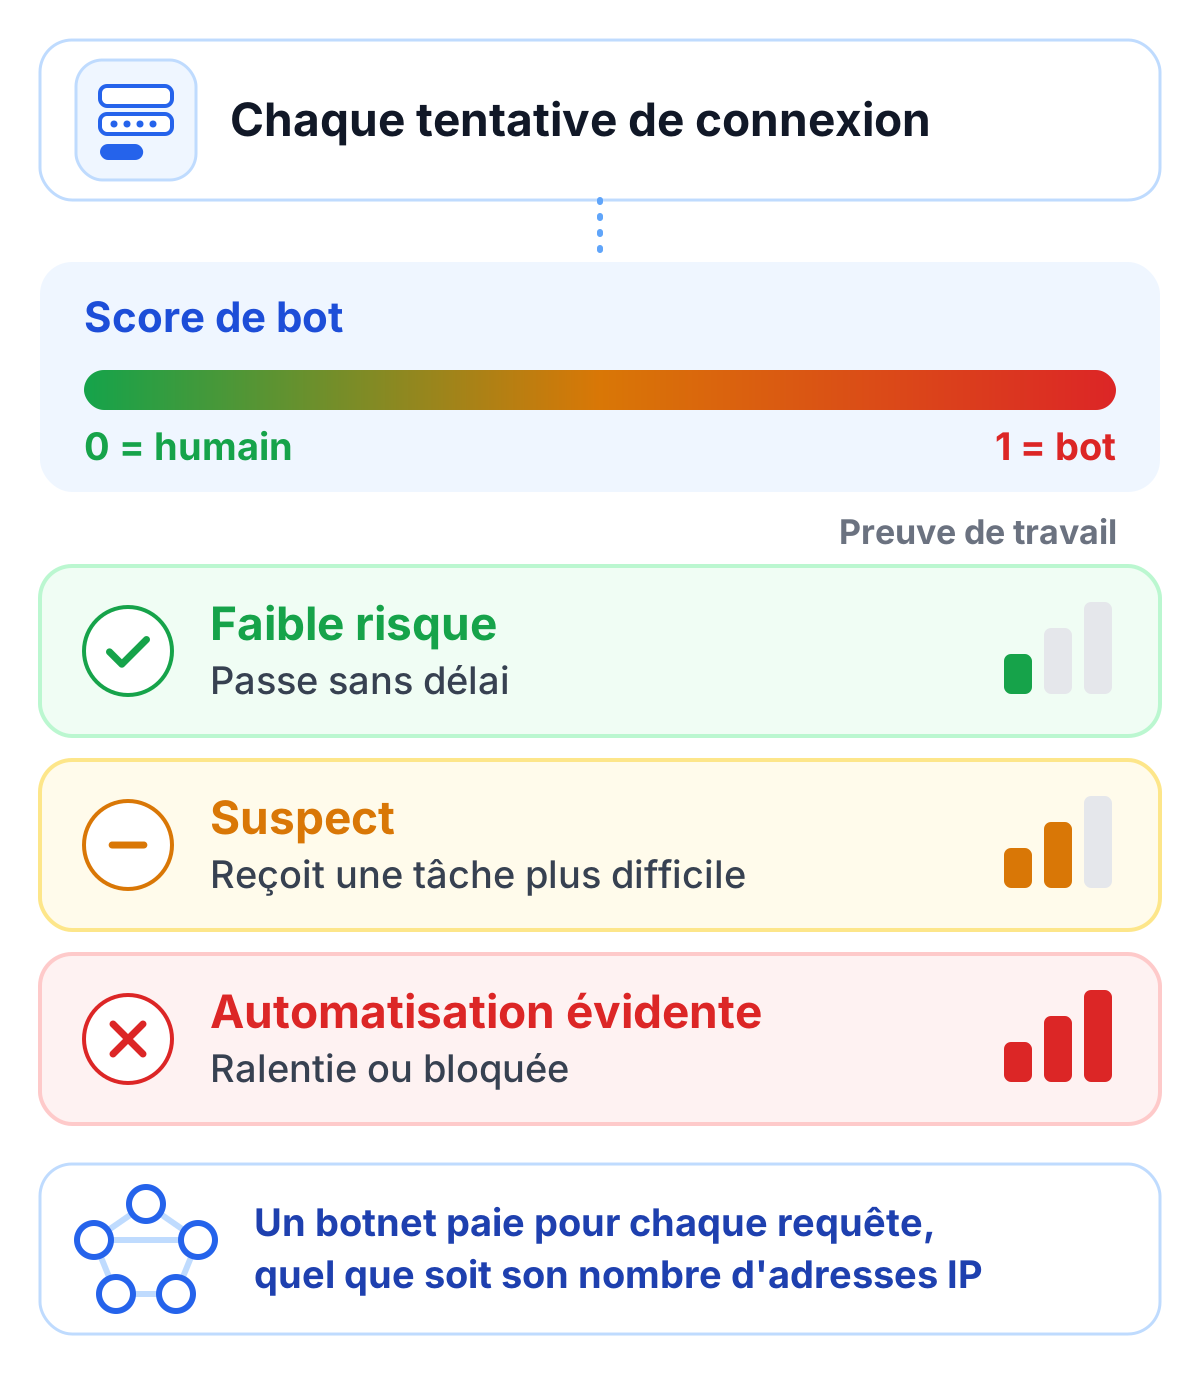
- Un botnet paie pour chaque requête, quel que soit le nombre d’adresses IP qu’il utilise.
- Les essais bon marché deviennent des essais coûteux et freinés.
Le coût augmente avec l’ampleur des abus, sans bloquer les utilisateurs normaux. C’est surtout précieux sur les sites à fort trafic, où les verrouillages et les blocages d’IP seuls toucheraient trop de vraies personnes.
Score de bot
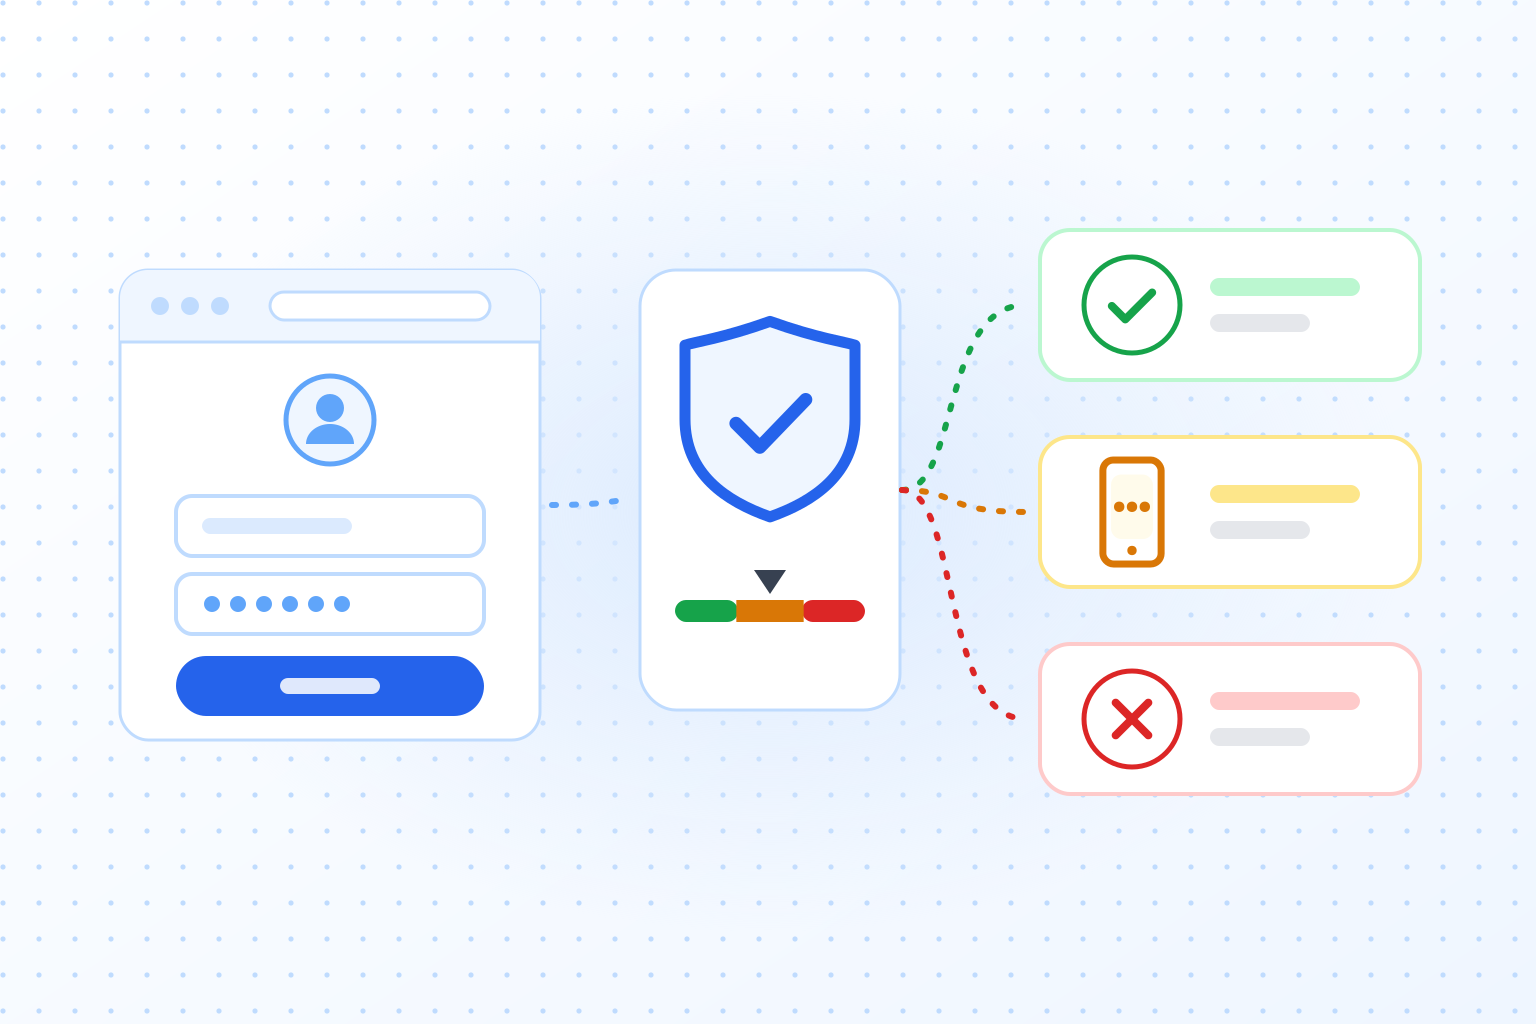
À partir de la formule Solo, TrustCaptcha attribue aussi à chaque requête un score de bot fondé sur son contexte technique et son comportement, où 0 signifie humain. Votre serveur peut alors traiter le trafic selon le risque :
- Le trafic à faible risque passe sans délai.
- Les requêtes suspectes reçoivent une tâche plus difficile, ce qui coûte plus de temps et d’argent aux attaquants.
- L’automatisation évidente est ralentie ou bloquée.
C’est surtout utile quand les attaquants font tourner les adresses IP, imitent des navigateurs et essaient de se fondre dans le trafic réel. Au lieu de règles d’autorisation et de blocage rigides, TrustCaptcha s’adapte au risque de chaque requête : la sécurité augmente, et la conversion comme l’accessibilité restent élevées.
Essayer TrustCaptcha
Les attaques par force brute sont presque toujours automatisées et visent les points dont toute application a besoin : connexion, réinitialisation de mot de passe, OTP et authentification des API. Protégez-les en premier, et si quelqu’un parvient malgré tout à entrer dans un compte, notre guide sur la protection contre la prise de contrôle de compte explique la suite.
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et voyez comment il fonctionne sur votre propre formulaire de connexion.