Comment prévenir les attaques de carding
Pour prévenir les attaques de carding, arrêtez les bots avant qu’une carte n’atteigne votre prestataire de paiement. Placez une détection de bots sur chaque formulaire qui peut débiter une carte, vérifiez le résultat sur votre serveur avant l’appel de paiement et limitez le nombre de tentatives par session, adresse IP, compte ou carte. Les contrôles de carte comme le CVV et 3-D Secure arrêtent ensuite une partie de ce qui passe, et votre taux de refus vous indique quand quelqu’un teste des cartes.
Les mesures, dans l’ordre où une tentative de paiement les rencontre :
- Placez une détection de bots sur chaque formulaire qui peut débiter une carte : page de paiement, commande sans compte, page des moyens de paiement dans l’espace client, formulaires de don et d’abonnement. Un CAPTCHA invisible le fait sans ajouter d’étape pour les clients.
- Vérifiez le jeton CAPTCHA sur votre serveur et ne créez le paiement qu’une fois le contrôle réussi. Un bot qui saute la page et envoie ses requêtes directement à votre endpoint de paiement n’obtient alors rien en retour.
- Limitez les tentatives par session, compte, adresse e-mail et carte, et aussi par adresse IP. Les bots de carding changent sans cesse d’adresse IP, si bien qu’une limite par IP seule les freine moins que vous ne l’espérez.
- Gardez actifs les contrôles de carte chez votre prestataire de paiement : CVV, 3-D Secure et, si votre prestataire le propose, la vérification d’adresse (AVS). Ils rendent une carte volée plus difficile à utiliser, mais ils interviennent après la soumission de la carte. Ils réduisent donc les pertes, pas le nombre de tentatives.
- Surveillez votre taux de refus et créez une alerte. Une hausse soudaine des paiements refusés est le signe précoce le plus fiable d’un test de cartes.
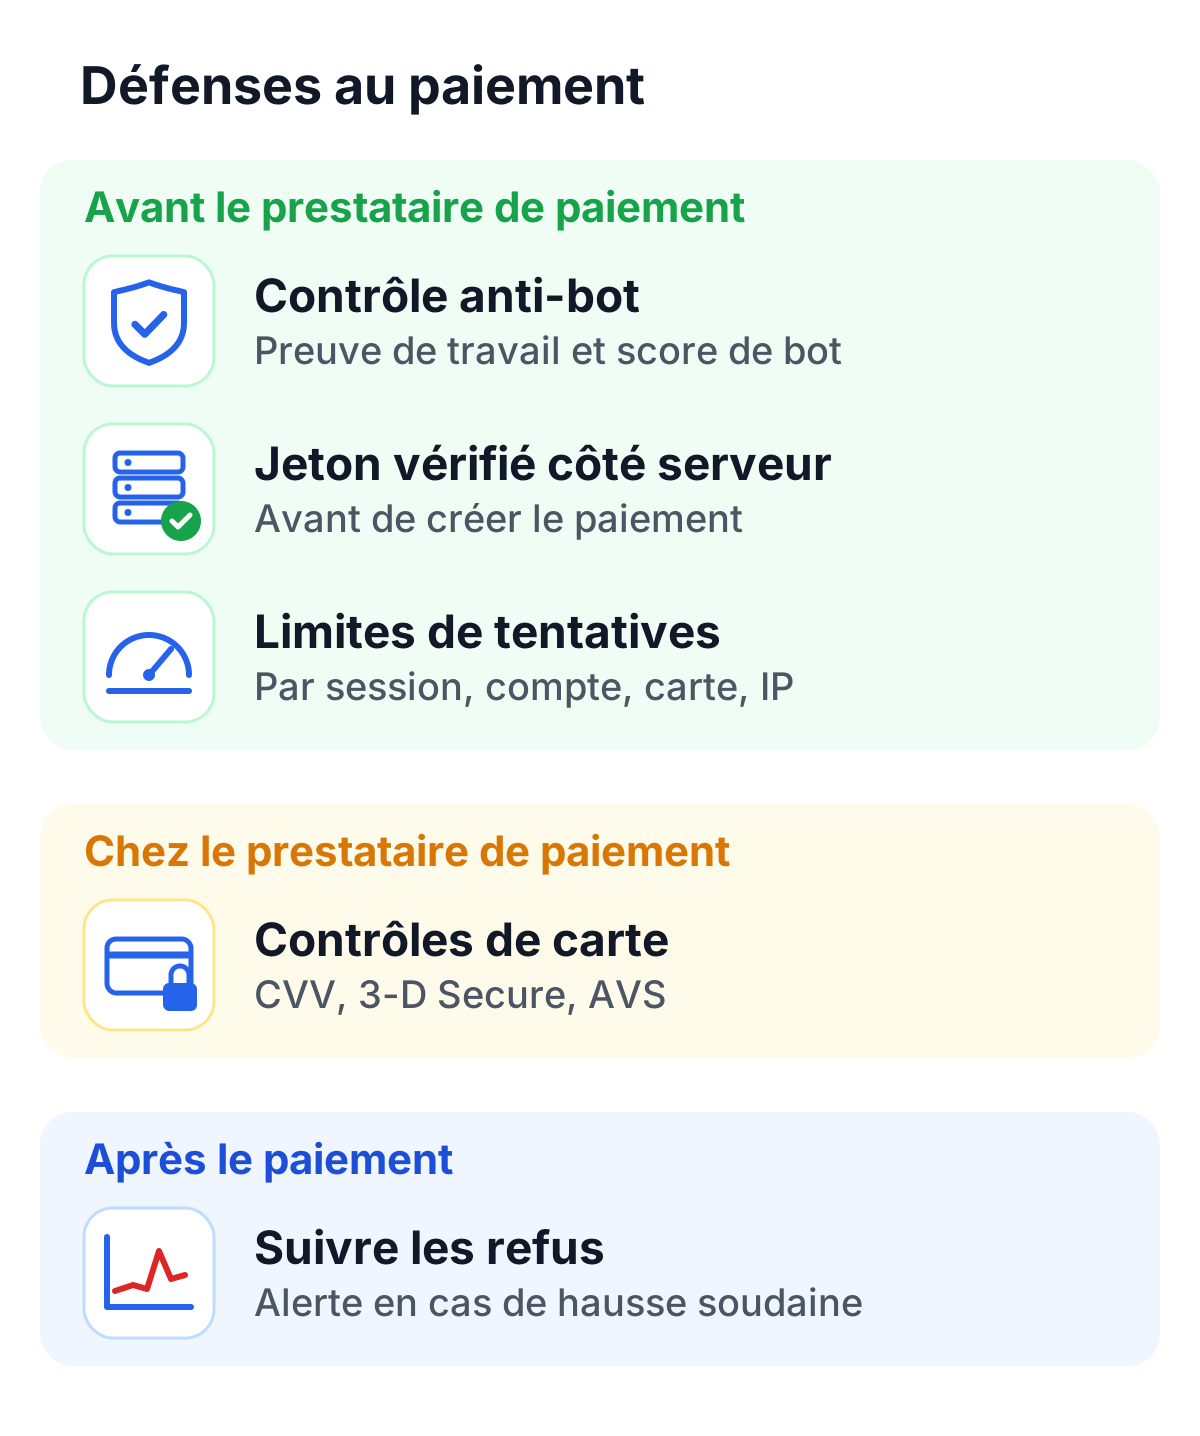
Une bonne prévention du carding fait l’essentiel de son travail dans les trois premières étapes, sur votre propre serveur. Tout ce qui suit se passe chez le prestataire de paiement ou après, quand la tentative vous a déjà coûté de l’argent.
Qu’est-ce qu’une attaque de carding ?
Une attaque de carding est une forme de fraude à la carte bancaire dans laquelle des bots testent des données de carte volées sur le site de quelqu’un d’autre. L’attaquant ne veut pas vos produits. Il veut savoir quels numéros de sa liste fonctionnent encore, et votre page de paiement lui répond à vos frais.
Les termes carding et card testing sont utilisés presque indifféremment. Au sens strict, le carding désigne tout le commerce de cartes volées, de la revente à l’utilisation, et le card testing l’étape où les cartes sont vérifiées. Quand une boutique dit avoir subi une attaque de carding, il s’agit presque toujours de card testing : une rafale de petites tentatives de paiement en peu de temps, presque toutes venant de bots.
Le test de cartes vous coûte de l’argent même quand aucune commande n’est expédiée. Selon votre prestataire de paiement, vous pouvez payer des frais pour chaque tentative d’autorisation. Les débits de test qui passent se transforment en litiges et en rétrofacturations dès que les titulaires des cartes les repèrent. Un taux de refus qui grimpe du jour au lendemain est exactement ce que surveillent les prestataires de paiement, et il peut entraîner un examen de votre compte marchand. Et quelqu’un dans votre équipe doit retrouver les fausses commandes, les annuler et les rembourser.
Le test de cartes n’est qu’une des attaques qui visent les boutiques en ligne. Notre guide sur la prévention de la fraude e-commerce couvre aussi la prise de contrôle de comptes, la fraude aux cartes cadeaux et le reste.
Comment se déroule une attaque de carding
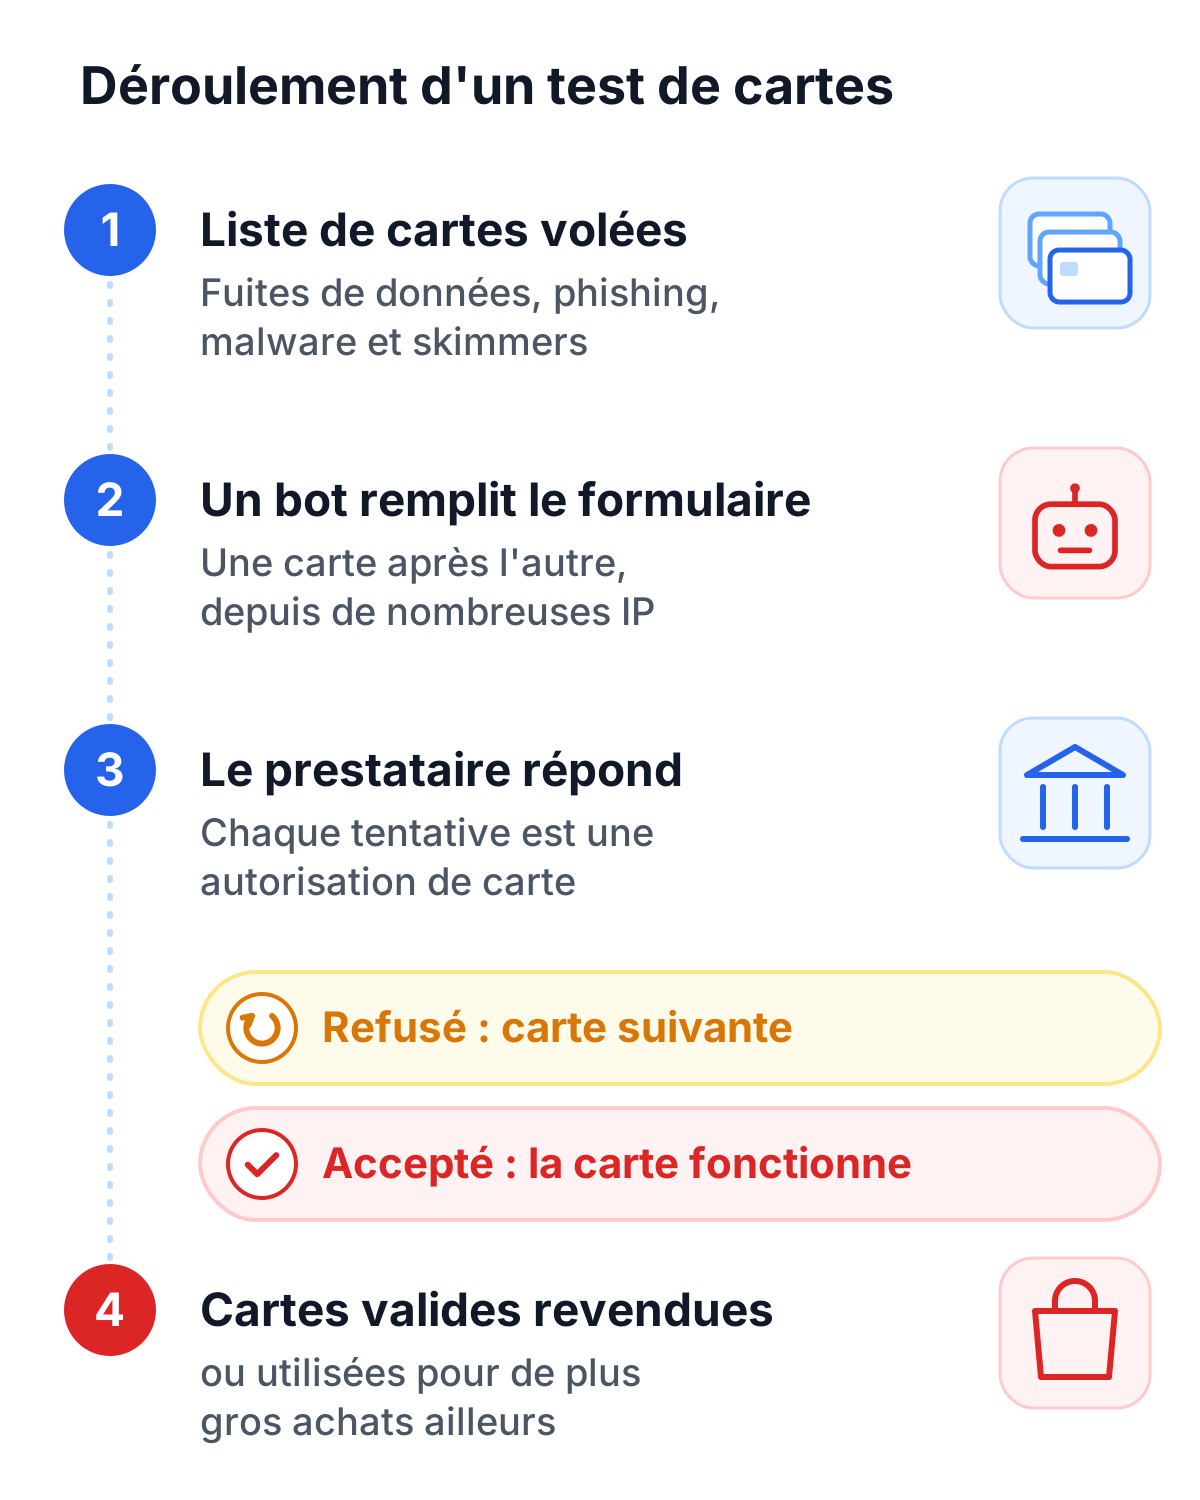
La plupart des tests de cartes suivent les mêmes cinq étapes :
- L’attaquant se procure une liste de numéros de carte issus de fuites de données, de pages de phishing, de logiciels malveillants ou de skimmers, le plus souvent achetée sur des marchés criminels. Le CVV ou la date d’expiration manquent souvent.
- Un bot choisit une cible : une boutique ou un formulaire de don qui déclenche une autorisation de carte et qui est peu protégé. Des montants de commande faibles et la commande sans compte lui facilitent la tâche.
- Le bot soumet une carte après l’autre, depuis de nombreuses adresses IP et dans des sessions toujours nouvelles, pour que les tentatives ressemblent à celles de clients différents. Les chiffres manquants sont trouvés en essayant des combinaisons, le même jeu de devinettes que la protection contre la force brute arrête sur un formulaire de connexion.
- Votre prestataire de paiement répond à chaque tentative par accepté ou refusé. Accepté signifie que la carte fonctionne ; refusé signifie que le bot passe à la suivante.
- Les cartes valides sont revendues comme « vérifiées » ou utilisées pour des achats plus importants ailleurs, souvent des produits et des cartes cadeaux faciles à revendre.
Certains bots créent d’abord des comptes clients, parce qu’une boutique peut réserver les cartes enregistrées ou un paiement plus rapide aux clients connectés. C’est là que le carding rejoint la création de faux comptes, et c’est pourquoi le formulaire d’inscription mérite la même protection que la page de paiement.
Comment empêcher les bots de tester des cartes volées
Pour empêcher les bots de tester des cartes volées, chaque tentative de paiement doit passer un contrôle anti-bot que votre serveur vérifie avant de contacter le prestataire de paiement. Une preuve de travail fait coûter du temps de calcul à chaque tentative, et un score de bot signale les sessions qui se comportent comme des scripts. Avec des limites par carte et par session, tester une longue liste de cartes cesse d’être rentable.
Protégez chaque formulaire qui peut débiter une carte
Les testeurs de cartes choisissent le formulaire le plus facile qui déclenche une autorisation, et ce n’est pas toujours la page de paiement. Vérifiez aussi la page des moyens de paiement dans l’espace client, les formulaires de don et les essais gratuits qui demandent une carte. Protégez également l’endpoint d’API derrière chaque formulaire, pas seulement la page.
Vérifiez le jeton avant l’appel de paiement
Un CAPTCHA qui ne s’exécute que dans le navigateur ne sert à rien contre un script qui envoie ses requêtes directement à votre endpoint de paiement. Votre backend doit vérifier le jeton et ne créer le paiement qu’une fois le contrôle réussi. Sans cette étape, le contrôle anti-bot ne protège rien.
Ce qui change avec les bots pilotés par l’IA
Beaucoup de bots de carding tournent aujourd’hui dans de vrais navigateurs, tapent à vitesse humaine et passent des contrôles simples comme les champs de formulaire cachés. Les agents IA rendent cela encore plus facile. Le poids passe donc de la détection des bots au coût des tentatives : si chaque tentative de paiement exige une preuve de travail résolue, et que la tâche grandit avec le risque de la requête, un bot qui essaie des milliers de cartes paie pour chacune d’elles, aussi humain qu’il paraisse.
Les signes d’une attaque de carding
Le test de cartes reste rarement caché longtemps si vous savez où regarder :
- Une hausse soudaine des paiements refusés, souvent la nuit ou le week-end
- De nombreuses petites commandes ou vérifications de carte en quelques minutes
- Le même numéro de carte essayé avec différentes dates d’expiration ou différents codes CVV
- De nombreuses cartes différentes depuis une même session, un même appareil ou une même plage d’IP
- Des commandes sans compte avec des noms aléatoires, des adresses e-mail étranges ou des adresses de facturation qui ne correspondent pas au pays de la carte
Un seul de ces signes peut être une mauvaise journée. Deux ou trois en même temps signifient en général qu’un bot teste des cartes sur votre page de paiement.
Que faire pendant une attaque de carding
Si une attaque est en cours :
- Renforcez la protection anti-bot des formulaires de paiement. Avec TrustCaptcha, vous pouvez rendre la preuve de travail plus difficile pour le trafic d’où vient l’attaque, par exemple par pays ou par plage d’IP.
- Resserrez les limites de tentatives par carte, session et compte, et bloquez les plages d’IP utilisées par l’attaque.
- Affichez un message d’erreur générique quand un paiement échoue, pour qu’un bot ne puisse pas distinguer un CVV erroné d’une carte bloquée.
- Désactivez la commande sans compte pendant un moment si l’attaque continue.
- Prévenez votre prestataire de paiement. Il voit le schéma chez de nombreux marchands et peut adapter ses propres règles antifraude.
- Annulez et remboursez les débits de test qui sont passés, avant que les titulaires des cartes n’ouvrent des litiges.
Comment TrustCaptcha protège la page de paiement
TrustCaptcha se place sur le formulaire de paiement et démarre tout seul pendant que le client le remplit. Le navigateur résout une preuve de travail en arrière-plan, et le widget envoie des signaux pour un score de bot, où 0 signifie humain. Plus la requête est suspecte, plus la preuve de travail est difficile. Le client ne voit aucun puzzle. Un bot qui veut tester quelques milliers de cartes paie chaque tentative en temps de calcul.
Votre serveur reçoit un jeton avec le formulaire, le vérifie par un appel REST et récupère le résultat, score de bot compris. Ce n’est qu’ensuite qu’il crée le paiement. C’est vous qui fixez la limite : bloquer, autoriser ou soumettre les cas limites à un contrôle supplémentaire, comme 3-D Secure si votre prestataire de paiement vous permet de le demander.
La preuve de travail dynamique fait partie de chaque formule. La détection de bots avec score de risque, les règles de preuve de travail personnalisées et les listes d’autorisation et de blocage d’IP commencent avec la formule Solo, le géoblocage et les règles d’accès personnalisées avec Team.
Pour WooCommerce, le plugin CAPTCHA WordPress protège la page de paiement, la connexion et l’inscription. Le plugin CAPTCHA Shopware couvre la page de paiement et l’inscription des clients, et pour une boutique sur mesure, vous intégrez vous-même le widget et la vérification côté serveur.
TrustCaptcha ne pose aucun cookie, traite les données dans des centres de données situés dans l’UE et inclut un accord de traitement des données pour chaque client : le profil d’un CAPTCHA conforme au RGPD que recherchent les boutiques européennes.
Essayer TrustCaptcha
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et placez-le d’abord sur votre page de paiement, là où le test de cartes vous coûte le plus.