Comment prévenir la fraude e-commerce
La prévention de la fraude e-commerce commence par les bots, car la fraude à grande échelle est le plus souvent automatisée. Placez un contrôle anti-bot sur la connexion, l’inscription, le paiement et les formulaires de cartes cadeaux, et faites-le vérifier par votre serveur. Pour la fraude que des personnes commettent à la main, ajoutez des contrôles de paiement, une surveillance des commandes et des règles de remboursement claires. Le but n’est pas un maximum de friction, mais le bon contrôle à la bonne étape du parcours client.
Les mesures en bref :
- Bloquez l’automatisation tôt avec un CAPTCHA, une limitation de débit et une protection des API.
- Utilisez une authentification adaptative pour la connexion, la réinitialisation du mot de passe et les actions à risque, et l’authentification multifacteur pour les actions sensibles du compte.
- Sécurisez le paiement avec des contrôles comme la tokenisation, l’AVS, le CVV et 3-D Secure, ainsi qu’avec une surveillance des transactions en temps réel et la détection d’anomalies.
- Examinez les commandes à risque et les comportements suspects après l’achat.
- Protégez les promotions, les programmes de parrainage et les retours contre les abus, avec des règles claires pour les remboursements et les litiges.
- Formez vos équipes et vos clients à reconnaître le phishing et l’ingénierie sociale, et renforcez les contrôles pendant les grandes promotions et les pics saisonniers.
Le CAPTCHA vient en premier, car il intervient au tout premier point de contact. Bien mis en place, il arrête l’automatisation malveillante avant qu’elle ne se transforme en prise de contrôle de compte, en test de cartes, en spam, en fausses inscriptions ou en accaparement de stocks.
Qu’est-ce que la fraude e-commerce ?
La fraude e-commerce désigne toute activité non autorisée, trompeuse ou abusive menée contre une entreprise en ligne, ses clients ou ses systèmes, dans un but lucratif. Les fraudeurs s’en prennent aux comptes utilisateurs, aux parcours de paiement, aux promotions, aux remboursements, aux cartes cadeaux, aux programmes de fidélité, aux formulaires, aux API et aux règles de la boutique. Beaucoup d’équipes associent encore la fraude surtout aux cartes bancaires volées, mais elle traverse aujourd’hui tout le parcours client, et la prévention de la fraude e-commerce doit couvrir l’ensemble.
La fraude devient donc un sujet informatique, pas seulement financier. Elle touche la sécurité applicative, l’identité, la gestion des bots, la confiance des clients et souvent la conformité. Toute boutique qui permet de s’inscrire, de se connecter, de commander, de retourner des articles ou de gérer son compte soi-même présente des points d’abus. Les fraudeurs cherchent précisément les endroits où se rencontrent la logique métier, le confort de l’utilisateur et des contrôles faibles.
La fraude e-commerce est aussi devenue plus difficile à repérer, car une grande partie ressemble au comportement normal d’un client. Les attaquants utilisent de vrais appareils, des identifiants divulgués, des adresses IP résidentielles, des navigateurs automatisés et des outils assistés par l’IA pour se fondre dans le trafic habituel. Plutôt que de marteler un système de façon manifestement suspecte, ils imitent de vrais clients à grande échelle. Les contrôles qui ne réagissent qu’après coup ne suffisent plus.
Pourquoi la fraude e-commerce est un risque informatique
Pour les équipes informatiques et de sécurité, la fraude e-commerce est une question de continuité de la plateforme et de fiabilité de ses données. Les pertes directes dues aux commandes frauduleuses, aux remboursements, aux rétrofacturations et au travail supplémentaire ne sont qu’une partie du coût. La fraude fait aussi grimper les coûts du support, gaspille de l’infrastructure, fausse les analyses, affaiblit les résultats marketing et abîme la confiance des clients. Dans les cas graves, elle peut modifier la façon dont votre prestataire de paiement évalue votre compte marchand, faire baisser vos taux d’acceptation et tendre vos relations avec les banques ou les processeurs de paiement.
La charge technique est tout aussi réelle. La fraude génère du trafic parasite, gonfle les tentatives de connexion, augmente la charge des API et occupe vos équipes à enquêter sur des incidents au lieu d’améliorer les systèmes. Quand une fraude pilotée par des bots frappe à grande échelle, la sécurité, le développement, la lutte antifraude et le support client le ressentent tous.
L’e-commerce n’a pas de frontières, ce qui complique tout. Un fraudeur peut tester des cartes volées dans un pays, attaquer un marchand dans un autre, utiliser des proxys d’un troisième et encaisser via des comptes ou des places de marché ailleurs encore. Cela joue en faveur de l’attaquant. Les défenseurs ont besoin de contrôles qui agissent en temps réel, à chaque point de contact, avant que l’abus ne devienne une transaction coûteuse ou un compte compromis.
Pourquoi la fraude e-commerce continue de croître
La fraude e-commerce continue de croître parce que l’automatisation la rend bon marché. Un fraudeur qui travaillait autrefois à la main utilise désormais des scripts, l’automatisation de navigateurs, des listes d’identifiants, du phishing rédigé par l’IA et des serveurs bon marché pour exécuter des millions d’actions. Le coût par tentative baisse, tandis que le volume et la vitesse des abus augmentent.
La menace se diversifie aussi. La fraude ne se limite plus aux paiements sans présence de la carte. Elle comprend la prise de contrôle de compte, la création de faux comptes, les identités synthétiques, l’abus des cartes cadeaux, la fraude aux programmes de fidélité, l’accaparement de stocks, le spam, l’abus de promotions, la fraude aux rétrofacturations et l’ingénierie sociale. Les marchands perdent rarement de l’argent à cause d’un seul de ces types. Ils en affrontent plusieurs à la fois, chacun visant une autre partie du système.
La fraude moderne exploite aussi la logique métier autant que les failles techniques. Une plateforme peut être techniquement sûre au sens strict et rester grande ouverte aux abus des retours, des remises, des primes de parrainage ou des fonctions en libre-service. La prévention de la fraude e-commerce doit donc combiner contrôles de sécurité, surveillance des transactions et défenses contre l’automatisation.
Principaux types de fraude e-commerce
Une bonne prévention de la fraude commence par savoir à quoi ressemblent les abus en pratique. Les tactiques changent sans cesse, mais les principaux types de fraude e-commerce sont désormais bien connus.
| Type de fraude | Fonctionnement | Zones ciblées | Impact pour l’entreprise |
|---|---|---|---|
| Prise de contrôle de compte | Les attaquants utilisent des identifiants volés pour accéder à des comptes légitimes | Connexion, réinitialisation du mot de passe, paramètres du compte | Achats frauduleux, vol de données, départ de clients |
| Abus par des bots | Des systèmes automatisés exécutent des actions à grande échelle | Connexion, inscription, formulaires, stocks | Systèmes sous tension, fraude à grande échelle, données faussées |
| Test de cartes | Des bots vérifient avec de petites transactions si des données de carte volées fonctionnent | Paiement, formulaires de don, points de paiement | Abus de la passerelle de paiement, pertes, frais |
| Fraude aux cartes cadeaux | Des soldes volés ou devinés sont utilisés ou revendus | Portails de cartes cadeaux, paiement | Perte de marge, litiges avec les clients |
| Fraude au paiement | Des cartes ou des données de paiement volées servent à des achats en ligne | Paiement, API de paiement | Pertes directes, rétrofacturations, difficultés avec le prestataire de paiement |
| Fraude amicale | Un client conteste un achat légitime après avoir reçu le produit ou le service | Après l’achat, rétrofacturations | Perte de chiffre d’affaires, coûts de support |
| Fraude à l’identité synthétique | Les fraudeurs mélangent des éléments d’identité réels et faux pour créer des comptes crédibles | Inscription, financement, commandes de valeur | Détection tardive, pertes à long terme |
| Phishing et ingénierie sociale | Des utilisateurs ou des employés sont amenés à révéler des identifiants ou des informations sensibles | E-mail, canaux de support, fausses pages d’atterrissage | Identifiants volés, comptes compromis par la suite |
| Abus des règles commerciales | Des failles dans les remises, le parrainage, les retours ou la fidélité sont exploitées | Promotions, remboursements, parrainage | Marges qui fondent, campagnes détournées |
Chaque type touche une étape différente du parcours client, mais beaucoup ont un point commun : les bots les amplifient. Les défenses contre l’automatisation font donc partie des bases de toute stratégie sérieuse contre la fraude e-commerce, ce n’est pas un complément de niche.
Prise de contrôle de compte et abus d’identifiants
La prise de contrôle de compte est l’une des formes de fraude e-commerce les plus dommageables, car elle donne aux attaquants un compte client légitime. Une fois entrés, ils changent les adresses, utilisent les points de fidélité, passent des commandes, récupèrent les données de paiement enregistrées ou collectent des données personnelles. Comme l’activité vient d’un vrai compte, elle peut sembler parfaitement normale. Notre page sur la protection contre la prise de contrôle de compte détaille les défenses.
La plupart des campagnes de prise de contrôle de compte commencent par du credential stuffing. Les attaquants prennent des couples identifiant et mot de passe issus d’anciennes fuites de données et les testent en masse sur les pages de connexion des boutiques, en comptant sur les personnes qui réutilisent leurs mots de passe. Même si seule une petite part fonctionne, le volume rend l’attaque rentable.
Des règles de mots de passe strictes et des limites de débit aident, mais ne règlent pas le problème. Le credential stuffing est distribué, automatisé et persistant. C’est là qu’intervient un CAPTCHA : il interrompt le trafic des bots avant que le moindre identifiant ne soit vérifié. Moins de comptes sont compromis, et vos systèmes de connexion échappent aux abus de masse.
Fraude au paiement, test de cartes et abus du paiement
Quand on parle de fraude e-commerce, la plupart des gens pensent d’abord à la fraude au paiement, et ce n’est pas un hasard. Les paiements sans présence de la carte sont une cible facile, car l’attaquant n’a jamais besoin de tenir la carte en main. Mais la fraude au paiement ne se résume plus à passer des commandes frauduleuses.
Une variante particulièrement coûteuse est le test de cartes, aussi appelé attaque de carding. Des bots vérifient des numéros de carte volés par de petits paiements ou des tentatives d’autorisation, et le marchand devient malgré lui un environnement de test. Cela peut entraîner des frais de transaction, un examen plus attentif de la part de votre prestataire de paiement et beaucoup de perturbations. Si personne ne l’arrête tôt, la même infrastructure sert ensuite à des achats frauduleux plus importants.
Le paiement peut aussi être détourné au-delà des données de carte. Les attaquants exploitent la commande sans compte, les changements d’adresse, les astuces de livraison et l’utilisation des cartes cadeaux. Comme le paiement doit rester rapide pour les vrais clients, c’est une cible de choix pour l’automatisation.
Un CAPTCHA est utile à ce stade, car il distingue les vrais acheteurs des tentatives de paiement scriptées. Tous les CAPTCHA ne le font pas bien, cependant. Un CAPTCHA qui se contente d’ajouter un puzzle ou un court délai ne fait pas grand-chose contre les abus de paiement automatisés modernes. Pour arrêter le test de cartes et les commandes automatisées, il faut une vraie détection des bots et un moyen de rendre chaque tentative plus coûteuse pour l’attaquant.
Fraude amicale, abus des règles commerciales et pertes cachées
Toute fraude e-commerce ne ressemble pas à une cyberattaque. La fraude amicale survient quand un client conteste un débit légitime, volontairement ou parce qu’il ne le reconnaît pas. Pour le marchand, le résultat est le même : chiffre d’affaires perdu, travail de support en plus et risque de rétrofacturation.
L’abus des règles commerciales reçoit moins d’attention qu’il ne le mérite. Fraudeurs et opportunistes exploitent les règles de retour, les programmes de parrainage, les points de fidélité, les essais gratuits, les codes de réduction et les promotions. Aucune carte ni aucun mot de passe volé n’est nécessaire, et cela coûte pourtant de l’argent bien réel.
Les équipes informatiques et antifraude doivent garder un œil sur les deux, car les bots y participent souvent aussi. Des inscriptions automatisées collectent des remises. Des scripts testent la logique des coupons ou créent de faux parrainages en masse. L’automatisation n’est donc pas un problème uniquement à la connexion et au paiement. Elle sape aussi votre logique métier et vos prix.
Pourquoi la détection de la fraude e-commerce est si difficile
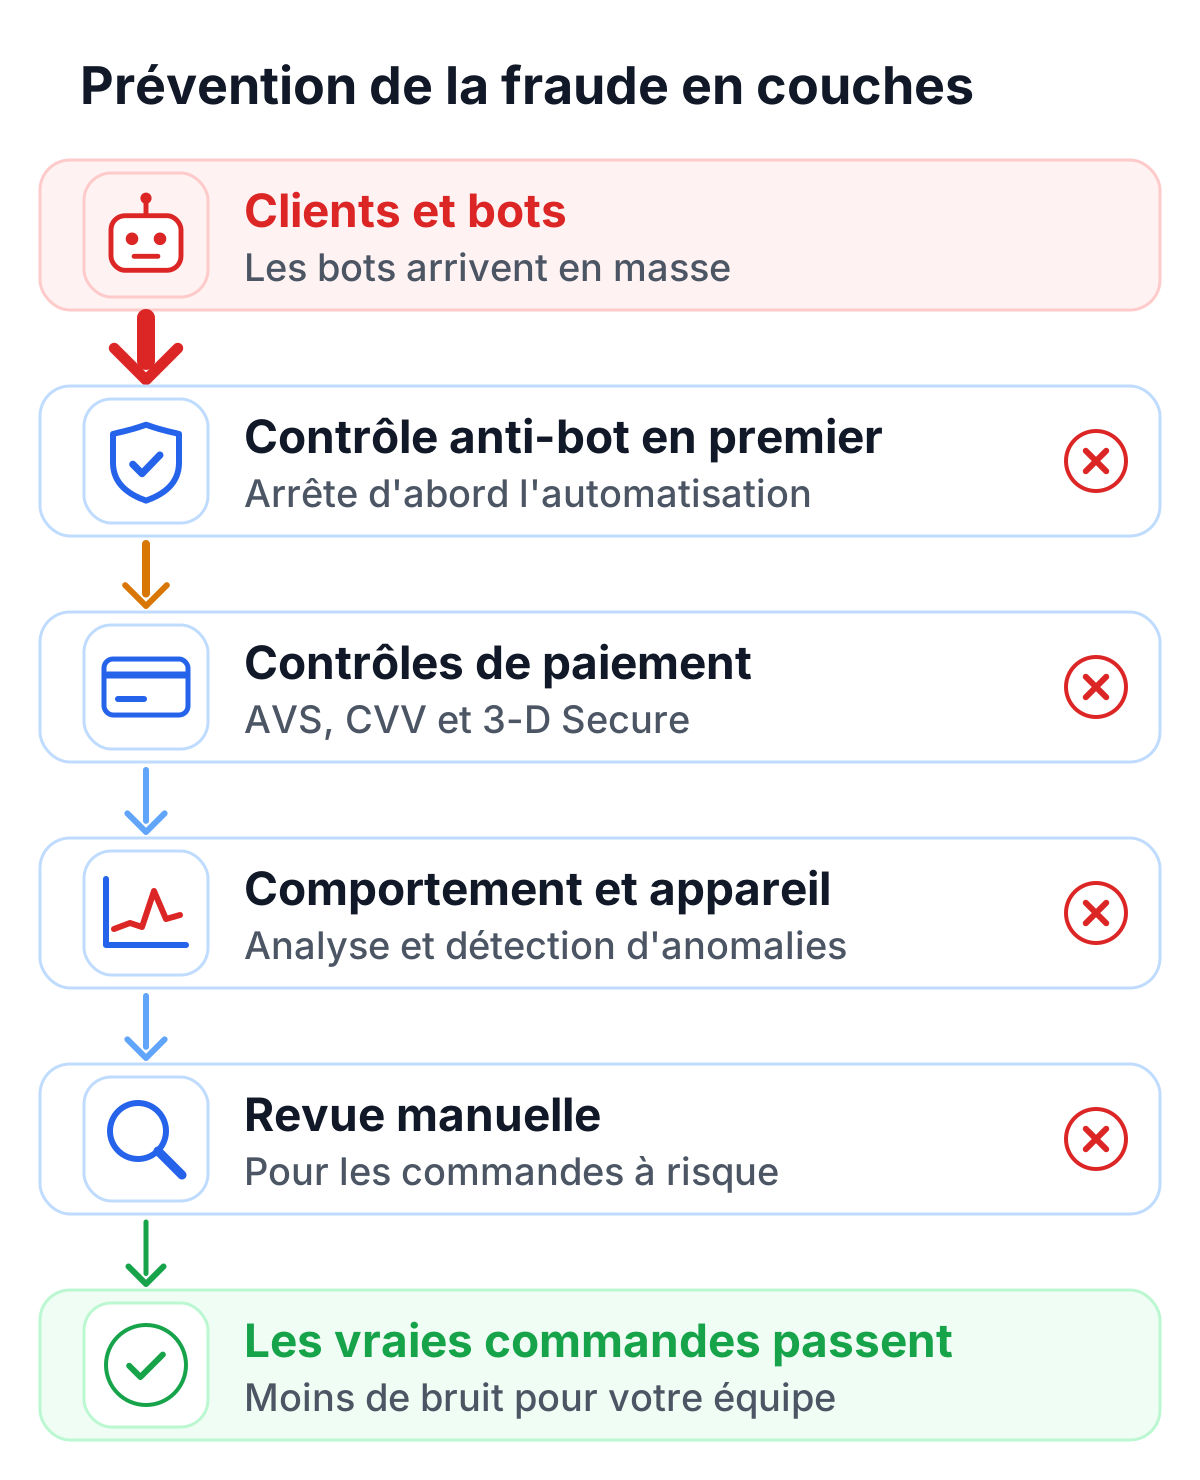
La fraude e-commerce est difficile à détecter parce que les comportements légitimes et frauduleux se ressemblent souvent. Une connexion depuis un nouvel appareil peut être anodine ou hostile. Une grosse commande peut venir d’un client fidèle ou d’un compte compromis. Une hausse soudaine du trafic sur un formulaire peut être une campagne réussie ou une attaque de bots. Les systèmes fondés uniquement sur des règles peinent dans ces zones grises.
Les fraudeurs s’adaptent aussi vite. Dès qu’ils comprennent ce qui déclenche une règle statique, ils changent d’adresses IP, modifient leurs schémas de trafic, utilisent des navigateurs plus réalistes et étalent leurs attaques dans le temps. S’appuyer sur un seul contrôle est risqué.
La prévention de la fraude doit donc être multicouche et capable de s’adapter. Les contrôles de paiement comme l’AVS, le CVV et 3-D Secure restent utiles. L’analyse comportementale, la détection d’anomalies et les signaux liés à l’appareil apportent de la profondeur. La revue manuelle garde sa place pour les commandes à risque. Mais une leçon revient sans cesse : si les bots atteignent vos systèmes sans obstacle, ils mettent sous pression chaque contrôle en aval.
Pourquoi le CAPTCHA a sa place en première ligne
Un CAPTCHA reste l’un des outils les plus pratiques contre les abus automatisés dans l’e-commerce. Son rôle est simple : déterminer si une requête vient probablement d’un humain ou d’une machine. Cela paraît basique, mais c’est important, car une si grande part de la fraude actuelle dépend des machines.
Beaucoup d’attaques à fort volume ne sont rentables qu’avec l’automatisation. Le credential stuffing ne fonctionne à grande échelle que si des bots peuvent tester d’énormes quantités d’identifiants. Le test de cartes repose sur des tentatives de paiement répétées. La création de faux comptes exige l’automatisation pour produire beaucoup de comptes à bas prix. L’accaparement de stocks suppose que des bots atteignent les produits limités plus vite que les humains. Un CAPTCHA casse cette boucle, à la fois sur les pages de connexion, les formulaires d’inscription, le paiement, les pages de réinitialisation du mot de passe, les vérifications de cartes cadeaux, les points d’API et les formulaires de support. Peu de contrôles de l’e-commerce couvrent autant de terrain pour si peu d’effort.
Tous les CAPTCHA ne le font pas bien. Les CAPTCHA traditionnels reposent sur des puzzles d’images, des tâches de type défi-réponse ou des tests d’interaction qui font porter l’effort à l’utilisateur. Ils ajoutent de la friction précisément dans les parcours où la conversion compte le plus, posent des problèmes d’accessibilité et agacent les vrais clients à la connexion et au paiement. Et ils fonctionnent souvent davantage comme des ralentisseurs que comme des systèmes de détection : ils freinent peut-être les bots, mais renseignent peu l’entreprise sur le caractère automatisé d’une session. Les attaquants peuvent contourner un tel obstacle par des scripts, répartir la charge ou simplement accepter le délai comme un coût d’exploitation.
Deux choses font la différence. La preuve de travail renchérit le passage à l’échelle : la fraude est rentable quand chaque tentative automatisée ne coûte presque rien, et la preuve de travail rend les tentatives coûteuses au total, ce qui touche le plus durement les attaques à fort volume comme le credential stuffing, la création de faux comptes et le test de cartes. Un score de bot fournit un signal explicite sur la probabilité qu’une requête soit automatisée. Cela vaut plus qu’un simple délai, car votre équipe peut réagir de façon plus précise : bloquer, demander une vérification supplémentaire, surveiller ou escalader.
Comment TrustCaptcha protège les parcours de la boutique
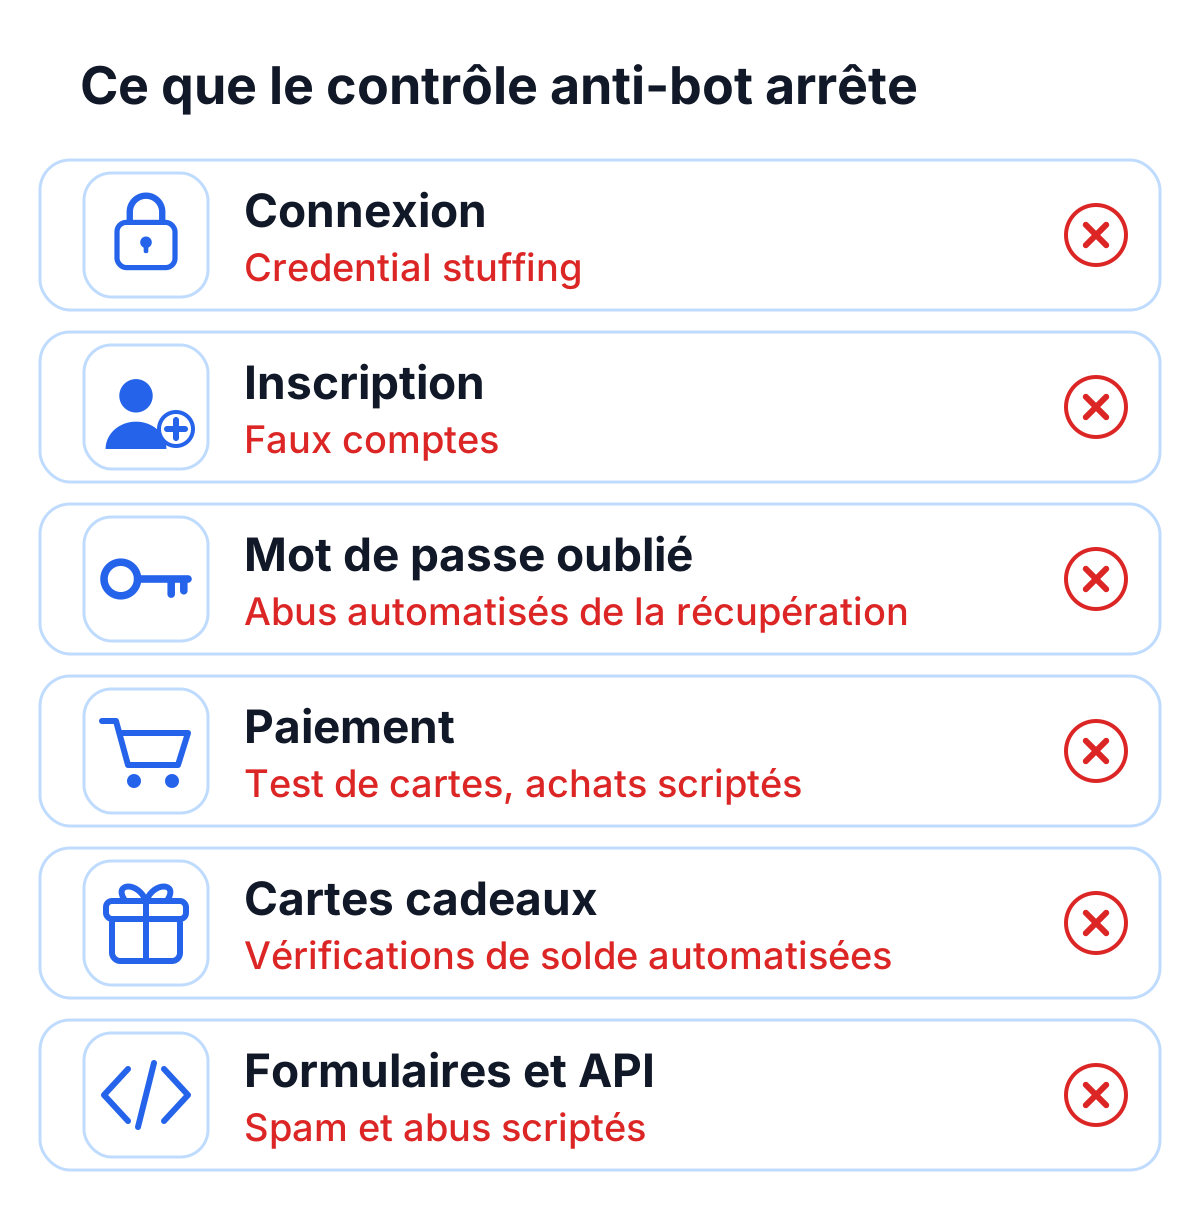
TrustCaptcha réunit les deux. Au lieu de s’appuyer sur des puzzles visibles, il combine la preuve de travail et le score de bot (à partir de la formule Solo), ce qui à la fois dissuade et détecte les bots. Une petite tâche de calcul coûte un instant à un vrai client. Multipliée par des milliers de requêtes automatisées, elle devient coûteuse pour celui qui fait tourner les bots. Le score de bot indique ensuite à votre serveur la probabilité que chaque requête soit automatisée, et vous n’avez pas à les traiter toutes de la même façon.
La fraude e-commerce ne se produit pas à un seul endroit. Elle apparaît à de nombreux points de contact à risque, et chacun d’eux gagne à être protégé contre les bots.
Sur les pages de connexion, TrustCaptcha arrête le credential stuffing avant que des bots n’abusent de votre authentification à grande échelle. Sur les pages d’inscription, il réduit la création de faux comptes qui alimente l’abus de promotions, le spam et la fraude à l’identité. Sur les parcours de réinitialisation du mot de passe, il empêche les abus automatisés de la récupération de compte. Au paiement, il bloque le test de cartes et les achats scriptés. Sur les portails de cartes cadeaux, il arrête les vérifications de solde automatisées et les abus d’utilisation. Sur les formulaires et les API, il réduit le spam, les abus scriptés et les bots qui sondent vos systèmes ; notre page sur la protection anti-spam des formulaires traite des formulaires de contact.
L’avantage plus large, c’est que TrustCaptcha agit tôt. Au lieu de compter sur les systèmes en aval pour intercepter chaque action malveillante une fois entrée dans le parcours, il réduit le nombre de requêtes abusives que ces systèmes ont à traiter.
TrustCaptcha est aussi respectueux de la vie privée : il ne pose aucun cookie, traite les données dans des centres de données de l’UE et fournit un accord de traitement des données à chaque client. Pour les entreprises des marchés attentifs à la confidentialité ou des secteurs réglementés, cela compte. Protection et traitement responsable des données ne devraient pas s’opposer, et avec TrustCaptcha, la protection anti-bot fonctionne sans suivi intrusif.
Bonnes pratiques pour déployer TrustCaptcha
TrustCaptcha donne les meilleurs résultats quand vous le placez de façon réfléchie tout au long du parcours client, plutôt que sur une seule page. Dans la plupart des boutiques, les priorités sont la connexion, l’inscription, la réinitialisation du mot de passe, le paiement, les API de paiement, les fonctions de cartes cadeaux et les formulaires importants.
Il s’inscrit aussi dans une architecture de sécurité plus large. Un CAPTCHA ne remplace ni la surveillance des transactions, ni les modèles antifraude, ni les contrôles de paiement. Il les rend plus efficaces en réduisant la quantité d’abus par des bots qu’ils doivent traiter : des signaux plus propres, moins de bruit pour votre équipe et moins d’infrastructure gaspillée.
Pour qui achète des outils de sécurité, c’est cette combinaison qui compte : TrustCaptcha renforce la prévention de la fraude tout en préservant l’ergonomie et la confidentialité. Les équipes de sécurité ne sont plus jugées seulement sur les menaces qu’elles bloquent. On attend aussi d’elles qu’elles préservent la performance, l’accessibilité, la conversion et la conformité.
Essayer TrustCaptcha
La fraude e-commerce touche aujourd’hui chaque étape du commerce en ligne, de la création du compte au paiement et à tout ce qui suit l’achat, et les bots en amplifient la plus grande part. Commencez par la connexion et le paiement, là où les bots font le plus de dégâts.
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et voyez comment il réduit la fraude e-commerce sans ajouter de friction pour vos clients.