Comment stopper les bots de spam sur les formulaires de contact
Vérifiez chaque envoi sur votre serveur, car un bot de spam peut sauter tout ce qui ne s’exécute que dans le navigateur. Soumettez chaque envoi à quelques contrôles que le visiteur ne voit jamais : un champ honeypot caché, une limitation de débit par adresse IP et un CAPTCHA invisible qui fait payer à chaque envoi du temps de calcul et évalue à quel point il semble automatisé. Sur un formulaire de contact typique, le spam des bots devient alors rare sans le moindre puzzle, et ce qui passe encore est surtout du spam tapé à la main.
| Couche | Ce qu’elle arrête | Ce qui passe |
|---|---|---|
| Champ honeypot | Les bots qui remplissent tous les champs qu’ils trouvent | Les bots qui affichent la page ou qui ont été écrits pour votre formulaire |
| Limitation de débit | Les rafales depuis une adresse IP | Les bots répartis sur de nombreuses adresses IP |
| CAPTCHA invisible | Les bots à grande échelle et les navigateurs automatisés | Une personne qui tape du spam à la main |
| Contrôles des champs et du délai | Les liens dans le champ du nom, les adresses e-mail invalides, les formulaires envoyés au moment même où la page se charge | Le spam bien formé et patient |
| Filtre de contenu ou modération | Les offres commerciales et le spam de liens tapés à la main | Quelques vrais messages, si le filtre est strict |
Une bonne protection anti-spam des formulaires empile ces couches, car aucune ne suffit seule et aucune ne coûte cher. La suite de cette page explique d’où vient le spam des formulaires et comment mettre en place chaque couche.
D’où vient le spam des formulaires
La plupart du spam qui arrive par un formulaire de contact est envoyé par des bots, et ceux qui les font tourner ne s’intéressent pas à votre site en particulier. Ils cherchent n’importe quel formulaire ouvert qui livre un message à un humain, idéalement avec un lien dedans.
Les bots qui envoient le formulaire directement
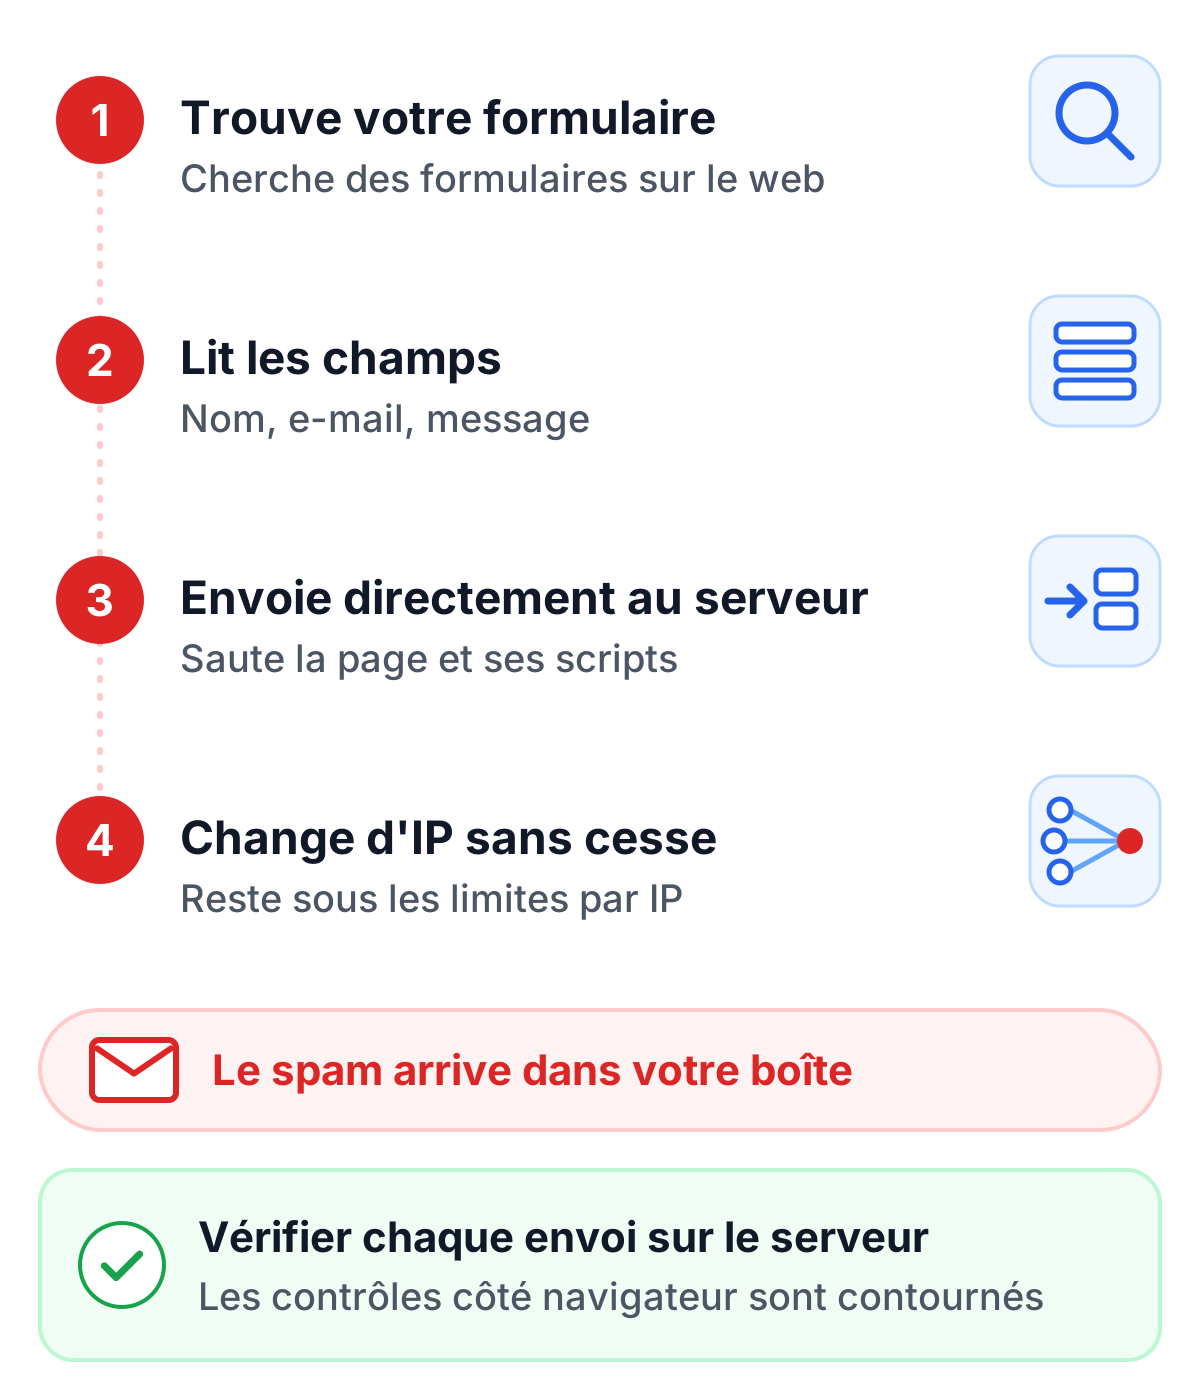
Le bot de spam le moins cher n’ouvre jamais votre page dans un navigateur. Il lit le HTML une fois, note les noms des champs et l’adresse à laquelle le formulaire envoie, puis envoie ses données directement à cette adresse aussi souvent qu’il le peut. Comme il saute la page, il saute aussi tous ses scripts. Un contrôle qui ne s’exécute que dans le navigateur, par exemple du JavaScript qui vérifie le champ e-mail, ne s’exécute tout simplement jamais.
Les bots qui utilisent un vrai navigateur
Le niveau suivant charge la page dans un navigateur headless, exécute ses scripts et remplit les champs visibles comme le ferait un visiteur. Ces bots déjouent beaucoup d’astuces simples, y compris la plupart des champs honeypot, parce qu’ils voient la page comme une personne. Ils sont plus lents et plus coûteux à faire tourner, et c’est précisément ce coût que la preuve de travail fait monter.
Le spam tapé à la main
Une partie du spam des formulaires est tapée à la main : des spécialistes du netlinking, des offres d’« audit SEO gratuit », des personnes payées à l’envoi. Aucun contrôle anti-bot n’arrête une personne, et aucun fournisseur de CAPTCHA honnête ne prétend le contraire. Cette partie demande un filtre de contenu ou quelqu’un qui lit la boîte de réception.
Pourquoi le spam des formulaires coûte plus cher qu’il n’y paraît
Une boîte de contact pleine de spam est agaçante. Les coûts moins visibles sont pires. Les vraies demandes se noient parmi les fausses. La personne qui y répond prend l’habitude de survoler, et c’est là qu’un vrai client passe à la trappe. Le spam qui continue jusque dans votre CRM ou votre liste de newsletter fausse les données avec lesquelles l’équipe commerciale travaille, et les liens qu’il contient atteignent justement la personne dont le métier est d’ouvrir les messages d’inconnus.
Surveillez aussi vos e-mails de confirmation. Si le formulaire envoie au visiteur une copie de son message, un bot peut mettre l’adresse de quelqu’un d’autre dans le champ e-mail et son spam dans le message, et votre serveur de messagerie livre ce spam sous votre domaine. Au bout de suffisamment de plaintes, vos propres e-mails finissent dans les dossiers de spam. Laissez le texte du message hors des e-mails de confirmation, et ne les envoyez qu’une fois que l’envoi a passé vos contrôles.
La protection anti-spam des formulaires, couche par couche
Une bonne protection anti-spam des formulaires repose sur des contrôles peu coûteux. Chaque couche ci-dessous s’exécute sur votre serveur, à peu près dans l’ordre présenté ici.
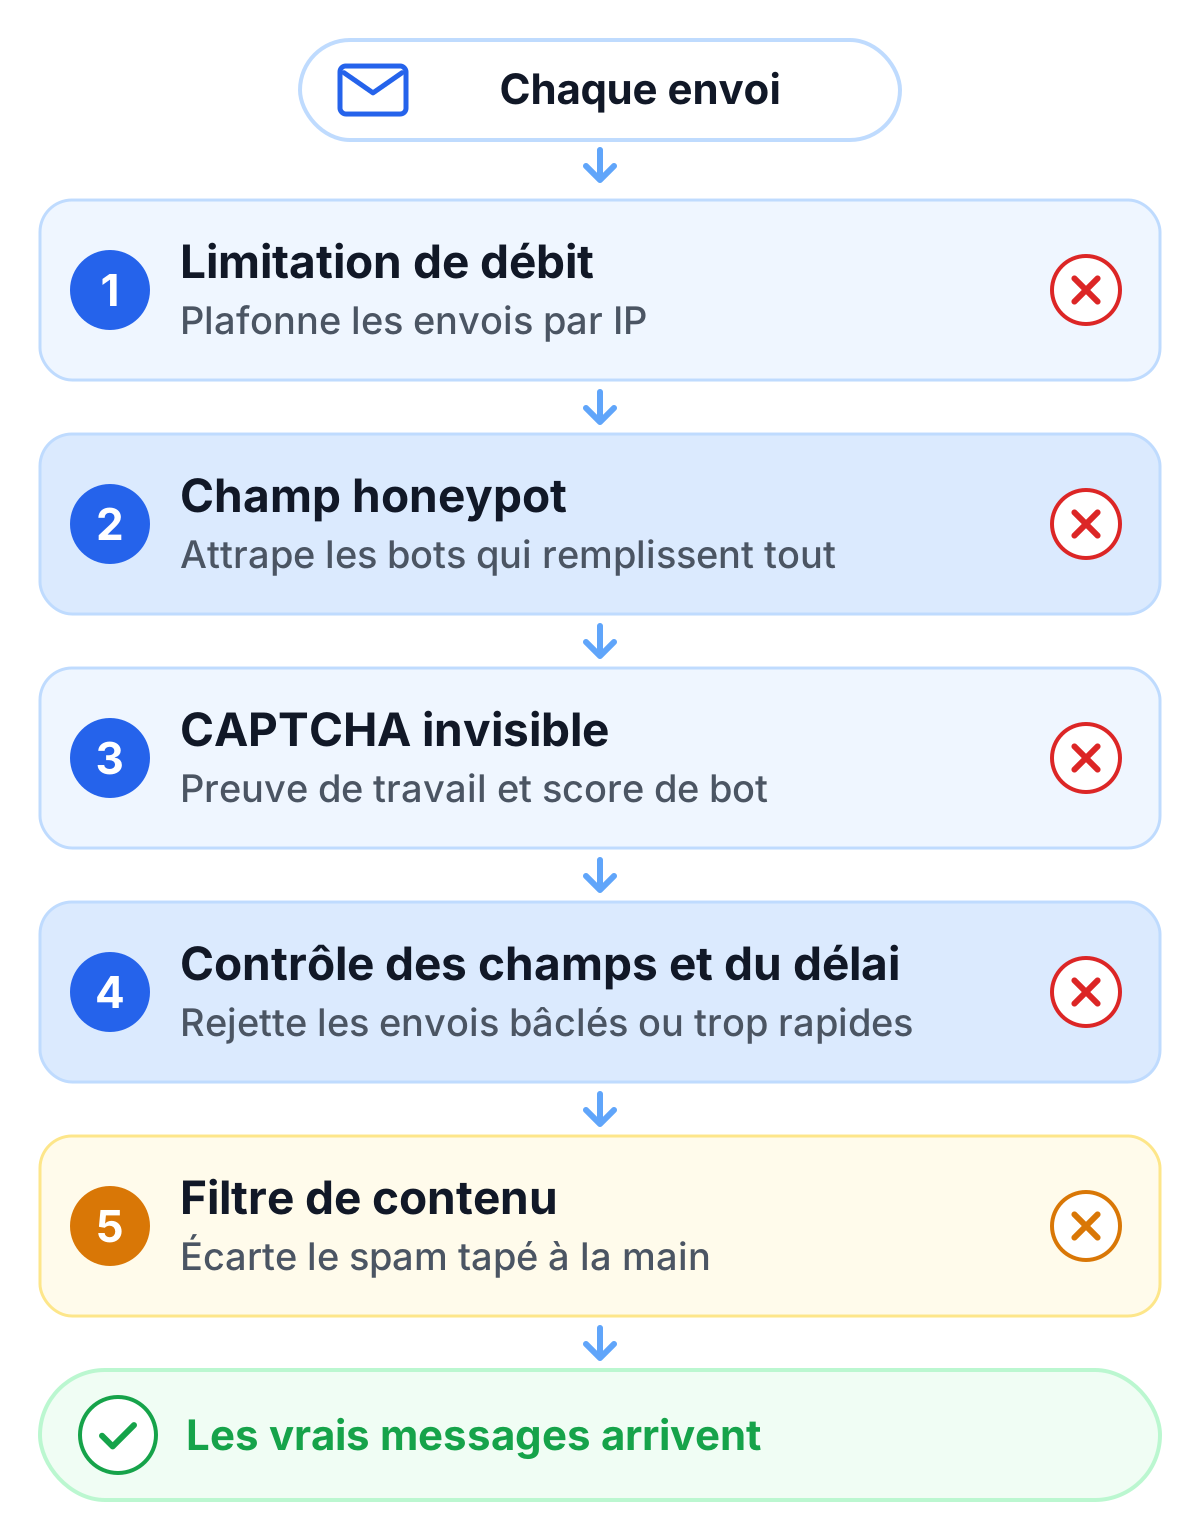
Limitation de débit
Une limitation de débit plafonne le nombre d’envois qu’une adresse IP peut faire dans un laps de temps donné. Un formulaire de contact a rarement besoin de plus de quelques envois par heure depuis la même adresse, la limite peut donc être serrée sans que personne ne le remarque. La plupart des serveurs web et des frameworks en proposent une.
Deux points à garder en tête. Les bots qui changent sans cesse d’adresse IP, ce que les réseaux de proxys résidentiels rendent bon marché, restent sous n’importe quelle limite par IP. Et des bureaux entiers ou des réseaux mobiles partagent souvent une seule adresse, si bien qu’une limite trop serrée bloque de vraies personnes à la place.
Champ honeypot
Un honeypot est un champ supplémentaire que vous cachez aux humains avec du CSS. Un bot qui remplit tous les champs remplit aussi celui-là, et votre serveur rejette l’envoi. Cela ne coûte rien et attrape une part étonnante du spam des bots qui envoient directement. Notre article sur le CAPTCHA honeypot détaille la mise en place.
Cachez aussi le champ aux technologies d’assistance (aria-hidden="true" et tabindex="-1") et désactivez le remplissage automatique (autocomplete="off"). Sinon, un utilisateur de lecteur d’écran ou le remplissage automatique du navigateur risque de le remplir, et un vrai message disparaît sans que personne ne le sache. Les bots qui affichent la page et vérifient ce qui est visible laissent le champ de côté.
CAPTCHA invisible : preuve de travail et score de bot
Cette couche s’adresse aux bots qui se comportent comme des visiteurs. Un CAPTCHA invisible tourne en arrière-plan pendant que le visiteur remplit le formulaire. Avec la preuve de travail (proof-of-work), le navigateur résout une petite tâche de calcul avant l’envoi du formulaire : un instant pour un visiteur, du vrai matériel et du vrai temps pour un bot qui veut envoyer cent mille messages. Un score de bot évalue à quel point la requête semble automatisée, à partir de signaux comme le navigateur et la façon dont la page a été utilisée. Notre guide du score de bot explique comment le lire.
Le CAPTCHA remet un jeton au navigateur, et votre serveur doit vérifier ce jeton auprès du fournisseur avant d’accepter l’envoi. Sautez cette étape, et un bot qui envoie directement passe à côté du CAPTCHA, puisqu’il ne charge jamais le widget.
Contrôles des champs et du délai
Votre serveur voit dans un envoi des détails que les bots ratent souvent. Une URL dans le champ du nom, une adresse e-mail dont le domaine n’existe pas, un message composé uniquement de liens. Un formulaire envoyé une seconde après le chargement de la page n’a pas été rempli par une personne. Rejeter ces envois tient en quelques lignes de code. Gardez des règles assez souples pour qu’un client au nom inhabituel ou au message très court passe quand même.
Filtres de contenu et modération
Ce qui reste est surtout du spam tapé par des humains, plus le bot bien conçu de temps en temps. Un filtre de contenu note le texte de chaque message par rapport au spam connu. Les modèles de langage ont affaibli cette couche : une offre commerciale rédigée par l’un d’eux se lit comme une vraie demande, et les listes de mots-clés la manquent. Utilisez le filtre pour ranger les messages suspects dans un dossier à part, pas pour les supprimer.
Stopper le spam des formulaires sans puzzle
Les grilles d’images et les lettres déformées sont la plus ancienne protection anti-spam des formulaires, et sur un formulaire de contact, c’est un mauvais marché. La personne qui veut vous écrire est justement celle que vous voulez entendre, et chaque étape de plus est une raison de partir. Les puzzles excluent aussi les visiteurs qui ne peuvent pas voir ou entendre l’épreuve, et ils n’arrêtent plus les bots de façon fiable, car la reconnaissance d’images et les services de résolution payants franchissent la plupart d’entre eux.
Vous pouvez arrêter les bots de spam simples sans aucun CAPTCHA : un honeypot, une limitation de débit et des contrôles des champs s’en chargent. Dès que les bots utilisent un vrai navigateur, il faut une preuve de travail ou un score de bot, et c’est ce qu’ajoute un CAPTCHA invisible sans rien montrer à résoudre. Notre panorama des alternatives au CAPTCHA compare les méthodes qui remplacent le puzzle et montre où chacune échoue.
Le spam des formulaires de contact sous WordPress
Les sites WordPress reçoivent plus de spam de formulaire que la plupart des autres, parce que les bots savent où chercher : les mêmes extensions de formulaire avec les mêmes noms de champs sur un très grand nombre de sites. L’extension CAPTCHA pour WordPress de TrustCaptcha fonctionne avec Contact Form 7, Elementor Forms, WPForms, Gravity Forms, Ninja Forms, Fluent Forms et Forminator, et protège aussi les commentaires, la connexion, l’inscription et la validation de commande WooCommerce. L’extension vérifie le résultat sur votre serveur, si bien qu’un bot qui envoie directement au formulaire est rejeté lui aussi. Pour la configuration la plus courante, un guide pas à pas existe : CAPTCHA pour Contact Form 7.
Les formulaires d’inscription attirent un autre type de bot, qui crée des comptes au lieu d’envoyer des messages. Notre guide pour empêcher la création de faux comptes traite ce cas.
La place de TrustCaptcha
TrustCaptcha est le CAPTCHA invisible de cette pile, et il apporte son propre honeypot. Toutes les offres incluent une preuve de travail dynamique, qui se durcit à mesure que le risque d’une requête augmente, si bien qu’une rafale de bots devient coûteuse. Chaque widget contient en outre plusieurs champs honeypot cachés qui ne demandent aucune configuration. À partir de l’offre Solo, la détection de bots évalue chaque requête à partir d’environ 35 signaux, et vous pouvez ajouter vos propres règles de preuve de travail ainsi que des listes d’adresses IP autorisées et bloquées. Les visiteurs voient un petit widget qui se vérifie tout seul ; il n’y a rien à cliquer ni à résoudre. Si vous ne voulez aucun widget visible, l’option Captcha Branding le retire.
Votre serveur valide le résultat avec un seul appel d’API. Par défaut, il ne peut récupérer chaque résultat qu’une seule fois, si bien qu’un bot ne peut pas réutiliser un jeton résolu pour toute une série d’envois. TrustCaptcha ne dépose aucun cookie, traite les données dans des centres de données de l’UE et inclut un accord de traitement des données (DPA) pour chaque client. La limitation de débit, les contrôles des champs et un coup d’œil de temps en temps à la boîte de réception restent de votre ressort, et ils fonctionnent très bien en complément.
Essayer TrustCaptcha
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement avec 500 vérifications par mois. Démarrez votre essai gratuit et installez-le d’abord sur votre formulaire de contact, puisque c’est généralement là que le spam apparaît.