Comment renforcer la sécurité IAM
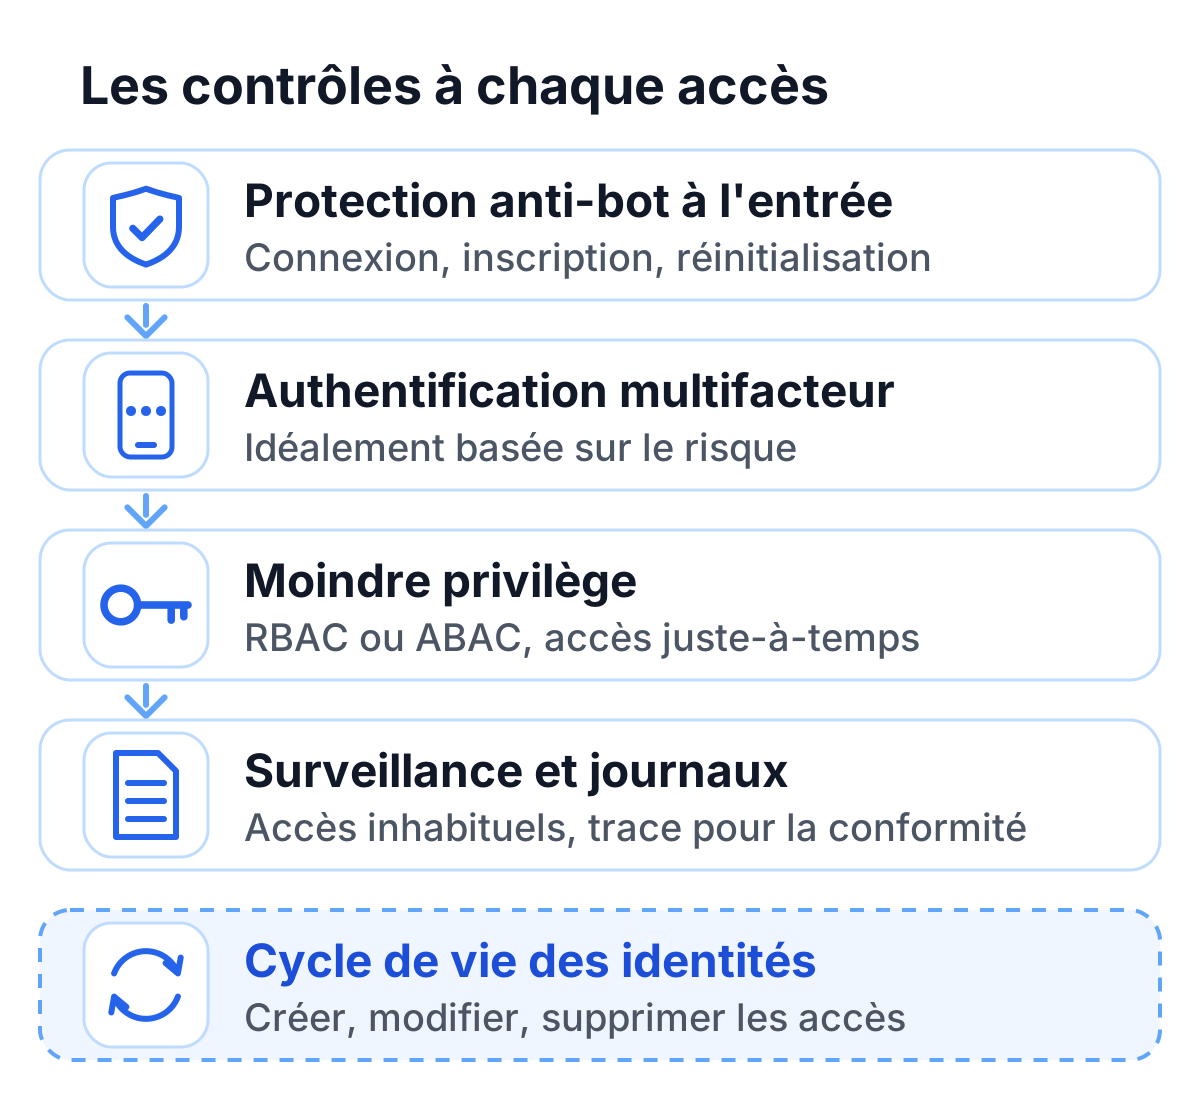
La sécurité IAM (Identity and Access Management) contrôle qui peut accéder à quels systèmes, quand et à quelles conditions, pour les employés, les clients et les identités machine. Pour la renforcer, gérez chaque identité sur tout son cycle de vie, ne donnez à chacune que les accès dont elle a besoin, exigez la MFA là où le risque est élevé, surveillez les accès en continu et arrêtez les bots sur les formulaires publics de connexion, d’inscription et de réinitialisation du mot de passe, où les mots de passe et les verrouillages ne peuvent pas grand-chose contre l’automatisation.
Les mesures en bref :
- Cycle de vie des identités : créer, modifier et supprimer les accès quand les rôles changent, pour ne laisser aucun compte orphelin.
- Moindre privilège : contrôle d’accès basé sur les rôles ou sur les attributs, et accès juste-à-temps pour les comptes à privilèges.
- Authentification multifacteur : idéalement basée sur le risque, pour qu’un mot de passe volé ne suffise pas à ouvrir un compte.
- Surveillance et journaux : un contrôle continu des accès inhabituels, avec une trace pour la conformité.
- Protection contre les bots : un CAPTCHA sur les points d’entrée publics, vérifié par votre serveur avant le contrôle des identifiants.
Pourquoi l’accès numérique est devenu le principal risque
Pour la plupart des organisations, l’accès numérique est aujourd’hui la principale surface d’attaque. Les plateformes cloud, les outils SaaS, les API et le travail à distance ont multiplié le nombre d’identités et de points d’accès que les équipes de sécurité doivent protéger. La gestion des identités et des accès est ainsi passée d’une tâche informatique en coulisses à une priorité de sécurité de premier plan.
Chaque connexion d’un collaborateur, chaque inscription d’un client et chaque session d’administration à privilèges est une porte d’entrée possible pour les attaquants. Une sécurité IAM faible mène à des prises de contrôle de comptes, à des violations de données, à des manquements réglementaires et à une perte de confiance des clients. C’est pourquoi beaucoup d’organisations considèrent désormais l’identité comme le nouveau périmètre de sécurité.
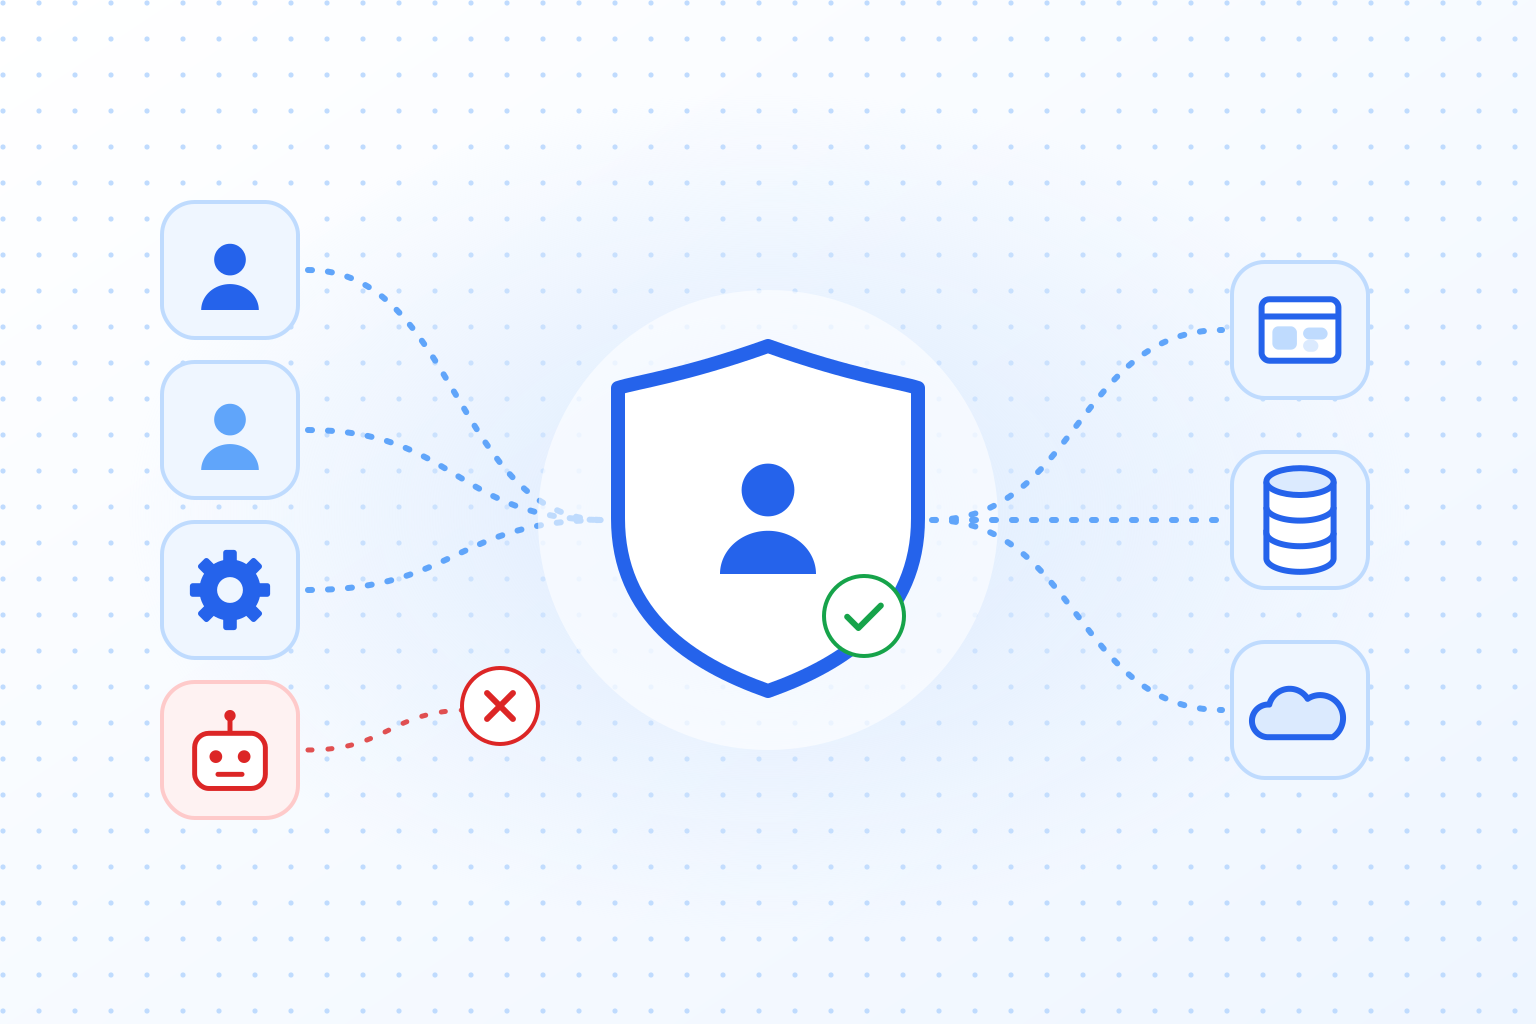
La sécurité de l’Identity and Access Management est la base du contrôle des accès pour les collaborateurs, les clients et les identités machines. Seul, l’IAM traditionnel ne suffit cependant plus. Les attaques automatisées et les bots exigent des couches de protection supplémentaires, surtout sur les points d’authentification et d’autorisation.
Identity and Access Management (IAM) : notions de base et types d’identités
Qu’est-ce que l’Identity and Access Management ?
L’Identity and Access Management encadre la façon dont les identités numériques sont créées, gérées, authentifiées et autorisées dans les systèmes et les applications. Il associe la gestion des identités au contrôle d’accès pour que les règles de sécurité s’appliquent partout de la même manière.
En pratique, la sécurité IAM garantit que :
- seuls les utilisateurs légitimes obtiennent un accès
- les accès correspondent aux rôles et aux risques de l’entreprise
- les actions sont journalisées, vérifiables et conformes aux exigences
L’IAM est au cœur des stratégies Zero Trust, de la conformité réglementaire et des architectures de sécurité modernes. Sans une sécurité IAM solide, les attaquants peuvent contourner même de bonnes défenses périmétriques.
Gestion des identités et contrôle d’accès
Gestion des identités (ID management)
La gestion des identités couvre tout le cycle de vie d’une identité :
- créer de nouveaux utilisateurs et comptes de service
- modifier les accès quand les rôles changent
- retirer les accès quand une identité n’est plus nécessaire
Une mauvaise gestion des identités laisse derrière elle des comptes orphelins et des droits trop larges. Chacune de ces failles élargit la surface d’attaque et affaiblit la sécurité de la gestion des accès.
Contrôle d’accès
Le contrôle d’accès détermine qui peut accéder à quelles ressources et dans quelles conditions. Les modèles courants sont :
- le RBAC (contrôle d’accès basé sur les rôles)
- l’ABAC (contrôle d’accès basé sur les attributs)
- le principe du moindre privilège
Les environnements modernes ont besoin de décisions d’accès réévaluées en continu, et pas seulement d’une authentification unique à la connexion.
Privileged Identity Management (PIM)
Le Privileged Identity Management protège les comptes dotés de droits étendus, comme ceux des administrateurs système et les comptes de service. Les attaquants visent ces identités, car une seule d’entre elles peut ouvrir de nombreuses portes.
Les principaux risques liés au PIM sont :
- des privilèges permanents qui n’expirent jamais
- le vol et l’abus d’identifiants
- l’absence de visibilité sur ce qui se passe pendant une session
Les bonnes pratiques pour les accès à privilèges comprennent :
- l’accès à privilèges juste à temps (just-in-time)
- des circuits d’approbation
- la surveillance et l’audit des sessions à privilèges
Customer Identity and Access Management (CIAM)
Le CIAM sécurise les identités des clients, des partenaires et des autres utilisateurs externes. Contrairement à l’IAM des collaborateurs, le CIAM doit composer avec :
- un très grand nombre d’identités
- des points d’authentification ouverts au public
- des utilisateurs qui attendent une connexion rapide et simple
Les problèmes de sécurité typiques du CIAM sont :
- les attaques de prise de contrôle de compte
- la création de faux comptes
- les bots qui détournent les parcours de connexion et d’inscription
Trouver le bon équilibre entre ergonomie et sécurité IAM solide protège à la fois la confiance des clients et le chiffre d’affaires.
Sécurité IAM : menaces et contrôles de sécurité
Les menaces auxquelles la sécurité IAM doit faire face
| Menace | Description |
|---|---|
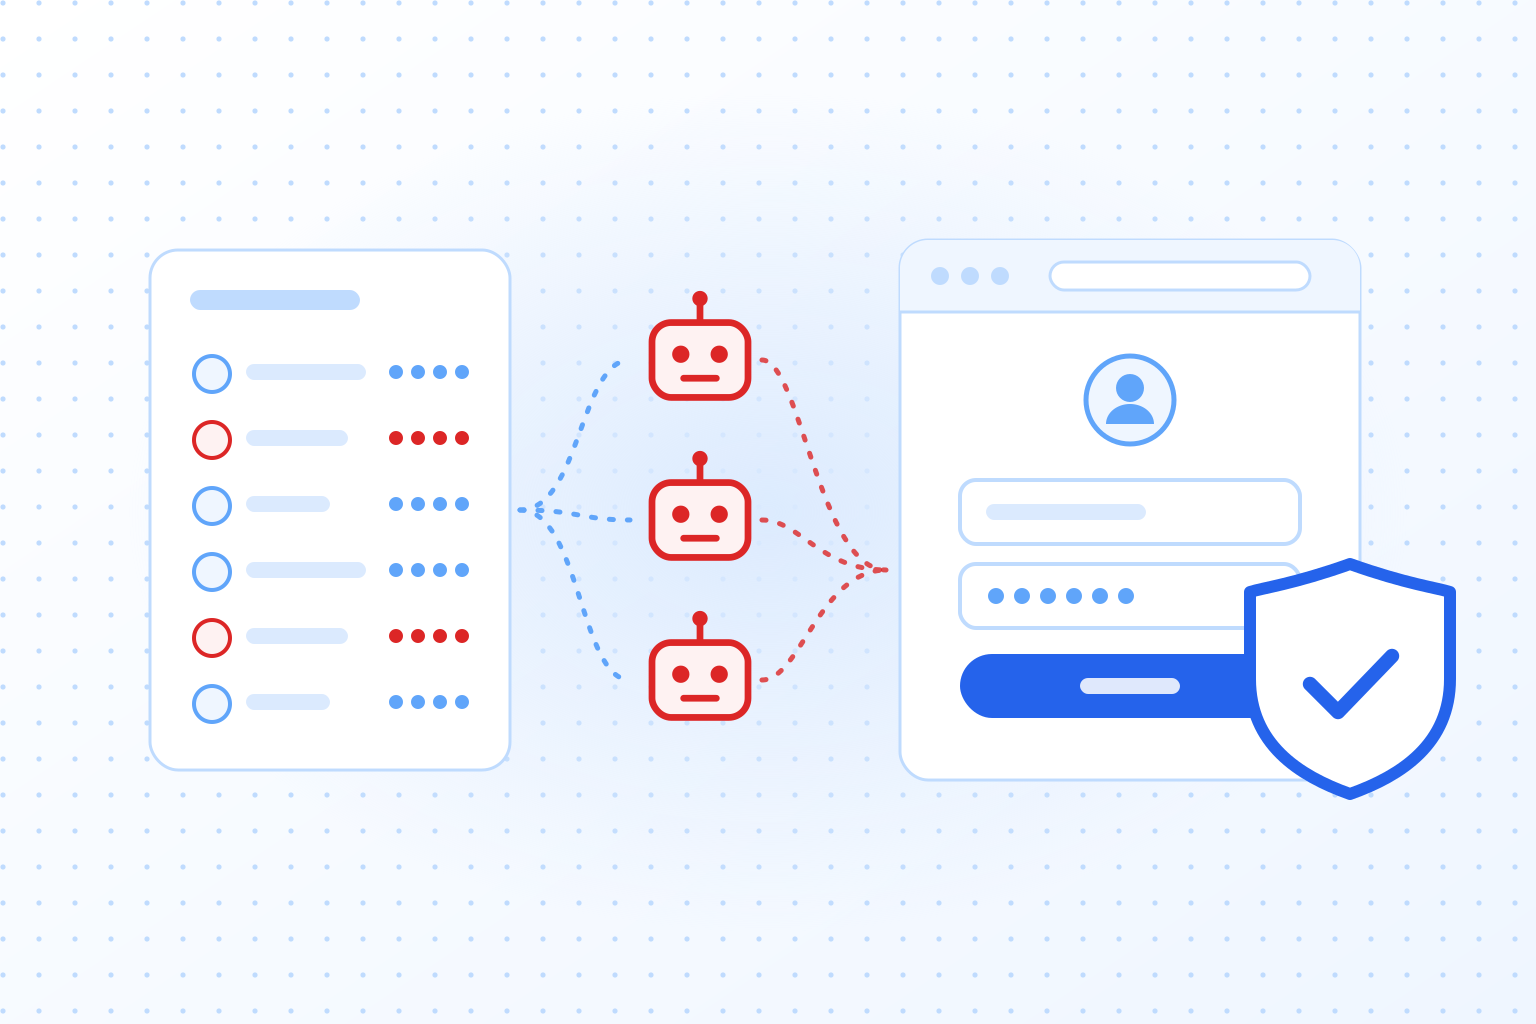
| Credential stuffing | Réutilisation d’identifiants divulgués |
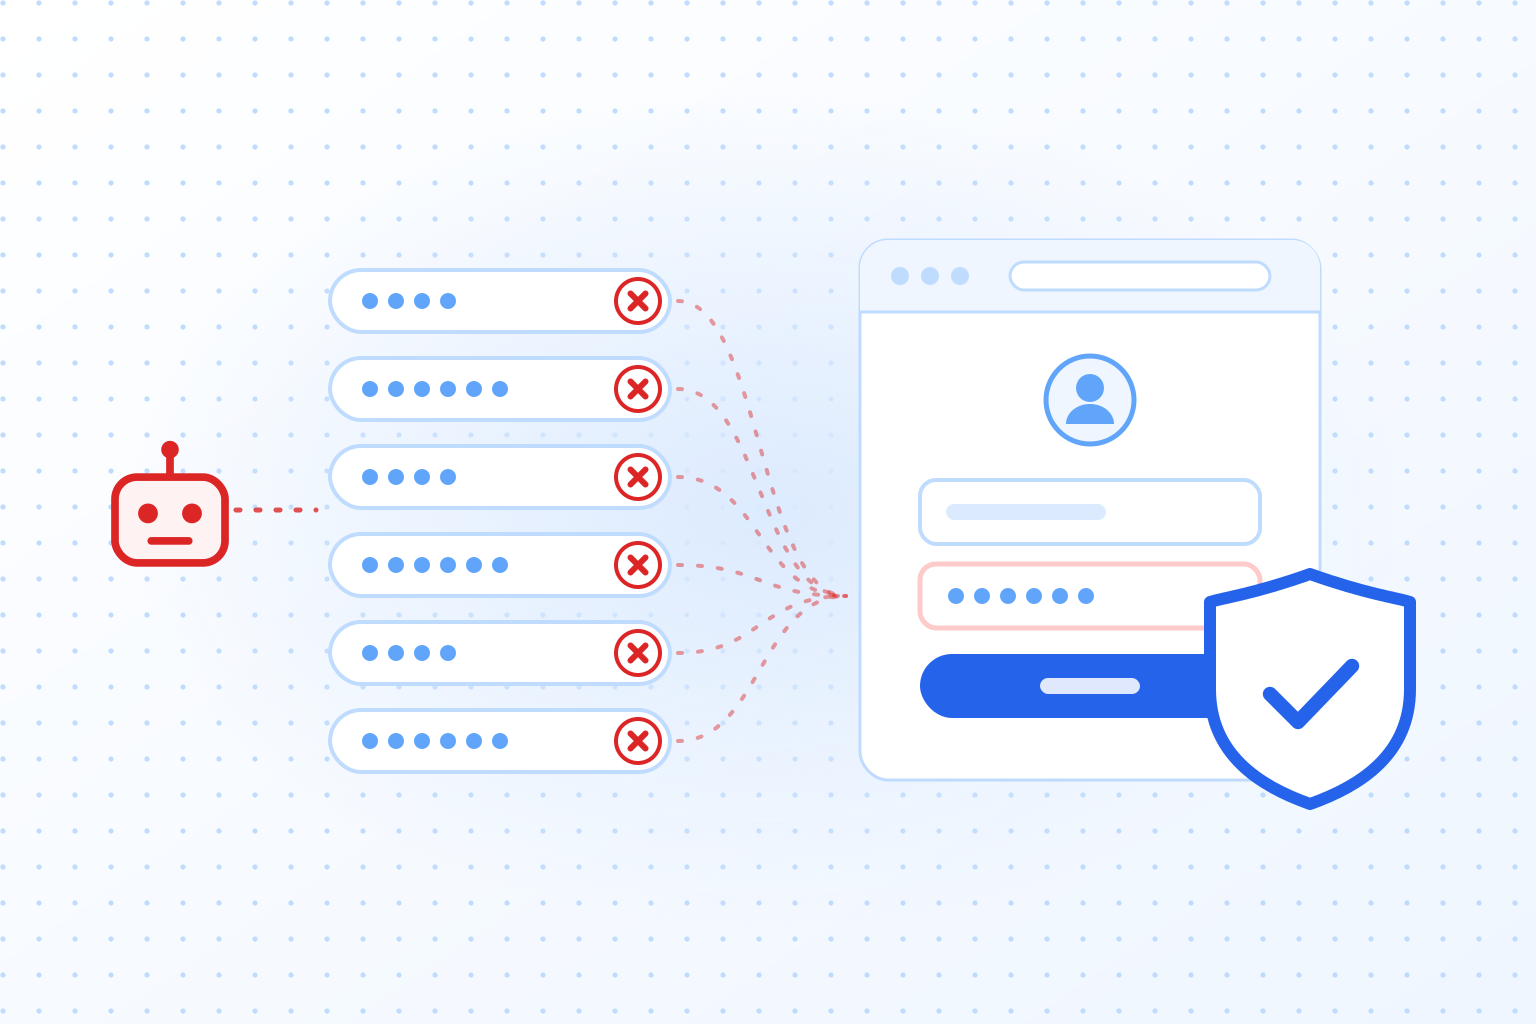
| Attaques par force brute | Devinette automatisée de mots de passe |
| Abus par des bots | Attaques automatisées sur la connexion et l’inscription |
| Élévation de privilèges | Accès excessifs ou mal configurés |
| Menaces internes | Abus d’accès légitimes |
| Lacunes réglementaires | Audit insuffisant des accès |
La plupart de ces menaces passent outre un mot de passe valide, c’est pourquoi la sécurité de la gestion des accès doit aller au-delà des identifiants.
Renforcer la sécurité IAM avec des contrôles en couches
Une bonne sécurité IAM combine plusieurs contrôles qui se renforcent mutuellement :
| Contrôle de sécurité | Objectif |
|---|---|
| Authentification multifacteur | Réduit le risque lié au vol d’identifiants |
| Authentification basée sur le risque | Ajuste la sécurité de façon dynamique |
| Surveillance continue | Détecte les accès anormaux |
| Moindre privilège | Limite l’impact d’une intrusion |
| Lutte contre les bots | Arrête les abus automatisés |
L’authentification basée sur le risque et la lutte contre les bots se complètent bien : notre guide de la MFA basée sur le risque montre comment un score de bot peut décider du moment où demander un second facteur.
Le CAPTCHA comme contrôle de sécurité IAM
Les défenses IAM traditionnelles ne peuvent pas arrêter complètement les attaques automatisées. Les bots essaient des mots de passe divulgués, changent d’adresse IP et imitent le comportement humain. C’est pourquoi le CAPTCHA fait désormais partie intégrante de la sécurité IAM, en particulier pour le CIAM et les portails d’accès à privilèges.
Un CAPTCHA protège :
- les points de connexion
- les parcours d’inscription
- les processus de réinitialisation du mot de passe
Un CAPTCHA à faible friction compte surtout dans le CIAM, où l’expérience utilisateur est déterminante. Bien mis en place, il renforce la sécurité sans nuire aux taux de conversion.
Un CAPTCHA moderne pour l’IAM : TrustCaptcha
TrustCaptcha est conçu pour renforcer la sécurité de la gestion des identités et des accès sans frustrer les utilisateurs légitimes. Pour Keycloak, le plugin CAPTCHA Keycloak l’ajoute aux pages de connexion et d’inscription.
Comment TrustCaptcha améliore la sécurité IAM
TrustCaptcha protège les points d’accès IAM et CIAM grâce à deux mécanismes :
1. Preuve de travail (proof-of-work, PoW)
TrustCaptcha demande à chaque client d’effectuer une petite tâche de calcul. Cela prend un instant à un vrai utilisateur, mais devient coûteux pour des bots à grande échelle. Ainsi :
- les attaques automatisées ralentissent
- le credential stuffing et les attaques par force brute deviennent coûteux à grande échelle
- la connexion, l’inscription et la réinitialisation du mot de passe sont protégées
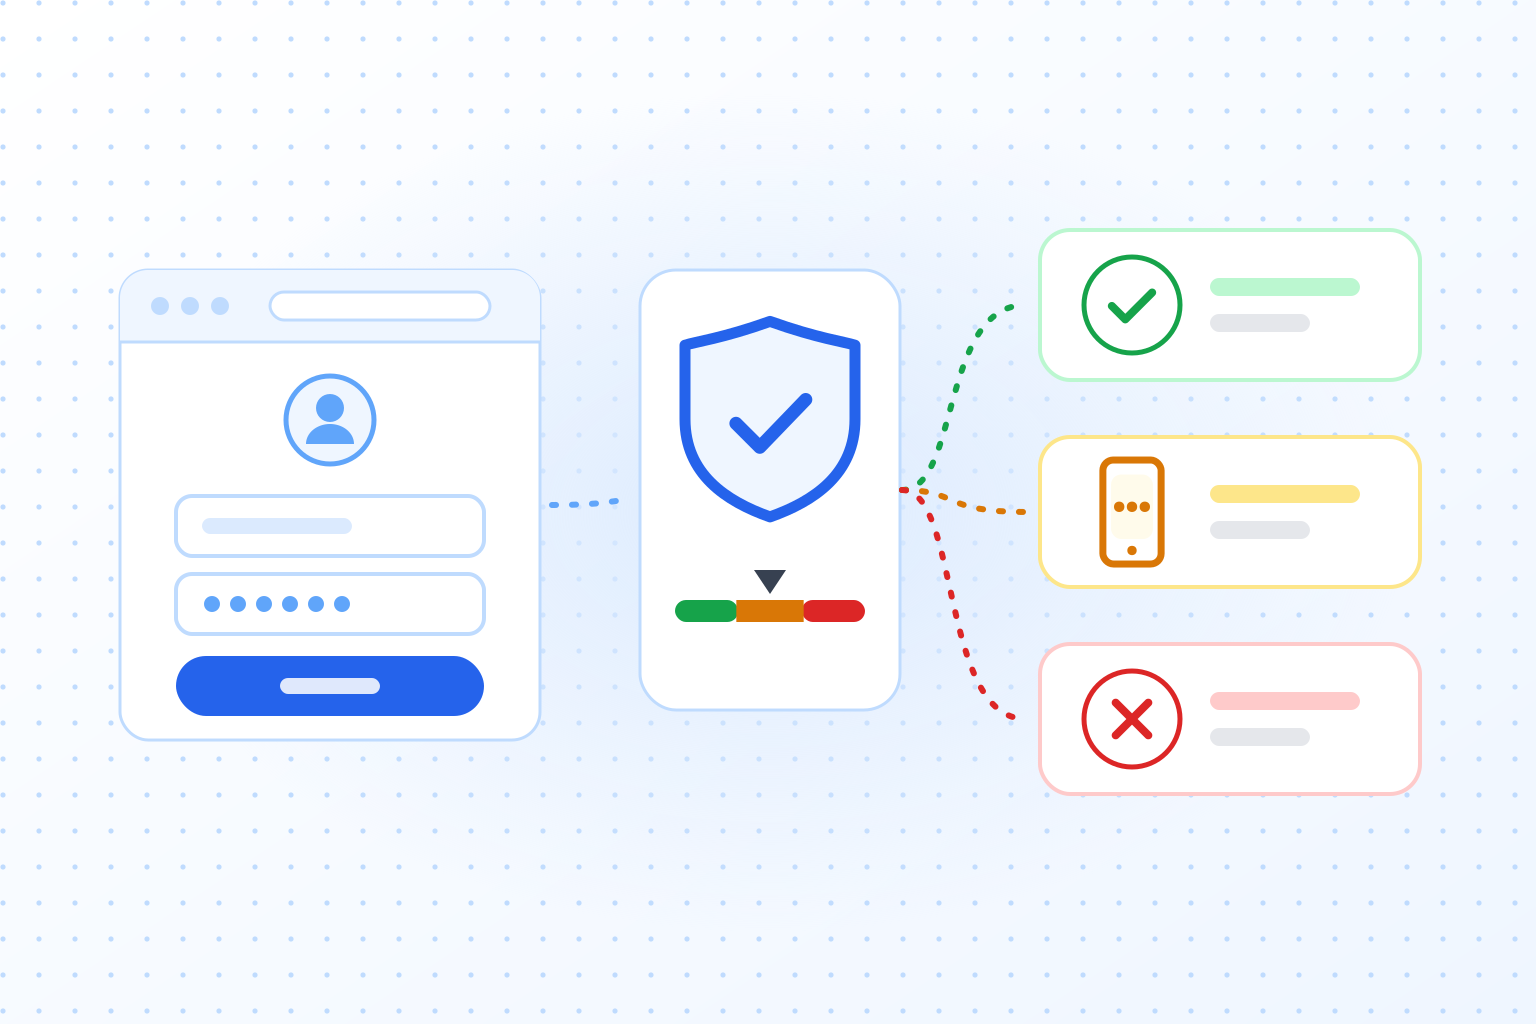
2. Score de bot
À partir de la formule Solo, TrustCaptcha évalue des signaux techniques et comportementaux et attribue à chaque requête un score de bot. Cela permet :
- des décisions d’accès fondées sur le risque
- un parcours fluide pour les utilisateurs légitimes
- une défense solide contre l’automatisation
Pourquoi TrustCaptcha convient à l’IAM et au CIAM modernes
- Protège les points d’authentification ouverts au public
- S’intègre aux circuits existants de contrôle d’accès
- Préserve l’expérience utilisateur tout en réduisant la fraude
- Convient aux plateformes CIAM, aux portails d’accès à privilèges et aux authentifications à haut risque
Parce qu’il arrête les bots avant qu’ils ne détournent votre logique d’authentification, TrustCaptcha renforce la sécurité IAM là où elle est la plus exposée.
Une sécurité des accès qui tient la distance
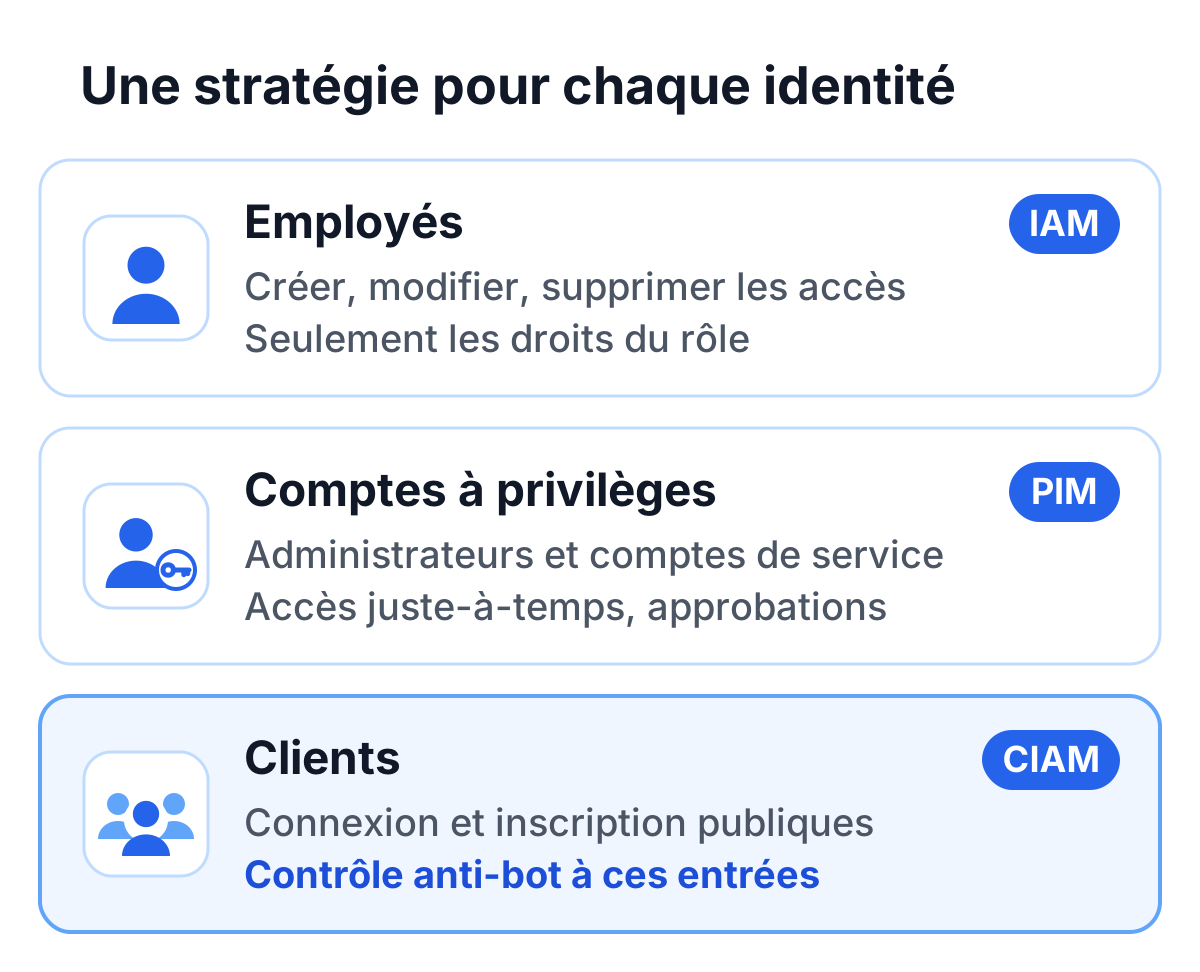
Les organisations tirent le meilleur de l’Identity and Access Management, du Privileged Identity Management, du CIAM et de la lutte contre les bots quand elles les conçoivent comme une seule stratégie en couches.
La sécurité IAM doit suivre le rythme d’attaques qui misent sur l’automatisation. Un CAPTCHA n’a plus à vous coûter en ergonomie. Bien mis en place, il rend possible un accès sûr à grande échelle.
TrustCaptcha trouve cet équilibre : il protège les identités, garde une expérience utilisateur fluide et renforce le contrôle d’accès dans vos systèmes.
Essayer TrustCaptcha
Commencez par les pages de connexion, d’inscription et de réinitialisation du mot de passe, là où les bots frappent en premier votre sécurité de la gestion des identités et des accès.
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et voyez comment la preuve de travail et le score de bot protègent vos environnements IAM et CIAM.