Ce qu’est la MFA basée sur le risque
L’authentification multifacteur (MFA) basée sur le risque, aussi appelée authentification adaptative ou step-up, ne demande un second facteur que lorsque le contexte d’une connexion ou d’une action indique un risque plus élevé : un nouvel appareil, des signaux réseau suspects, des signes d’automatisation ou une action lourde de conséquences, comme la modification des coordonnées de versement. Les sessions à faible risque continuent avec la connexion habituelle, et seules les sessions à risque se voient demander la MFA ou sont bloquées. Vous gardez la protection de la MFA sans imposer une étape de plus à chaque utilisateur.
Authentification multifacteur (MFA) basée sur le risque avec TrustCaptcha
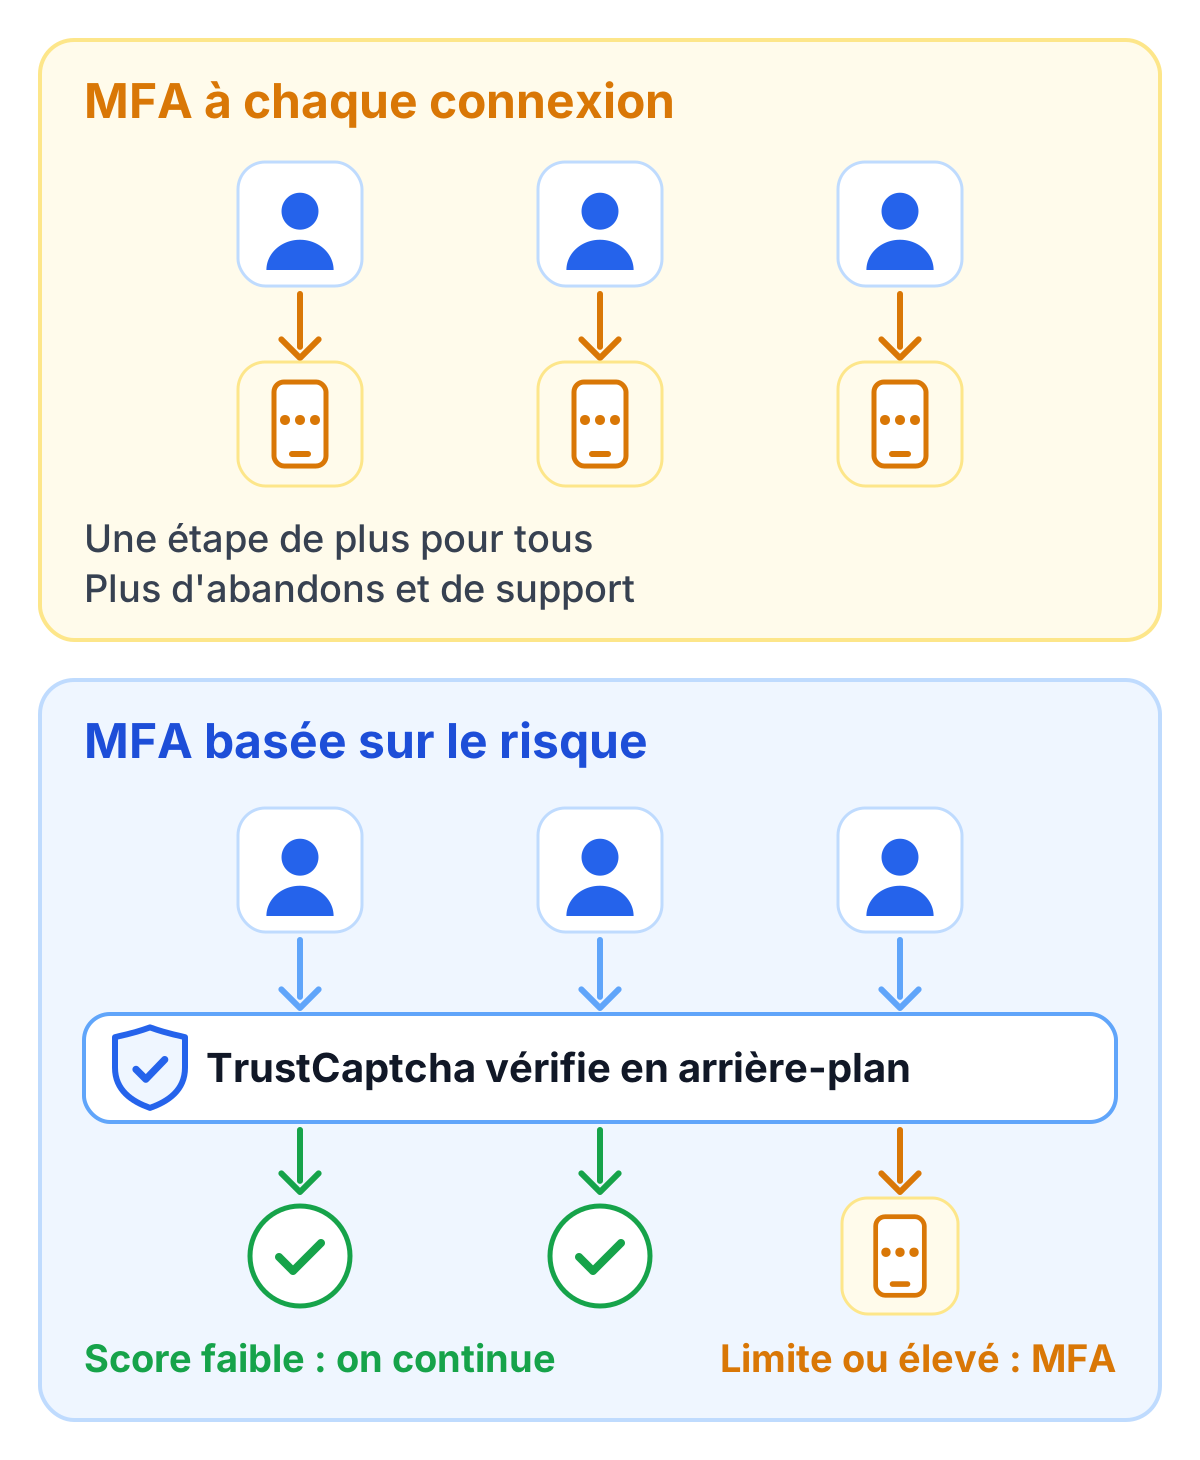
L’authentification multifacteur (MFA) est l’une des mesures les plus efficaces contre la prise de contrôle de compte, en particulier contre le credential stuffing et la réutilisation des mots de passe. Le problème, c’est que la MFA à chaque connexion gêne : elle ajoute des étapes, fait abandonner des utilisateurs et crée du travail pour le support (appareils perdus, comptes verrouillés, codes à usage unique qui n’arrivent pas).
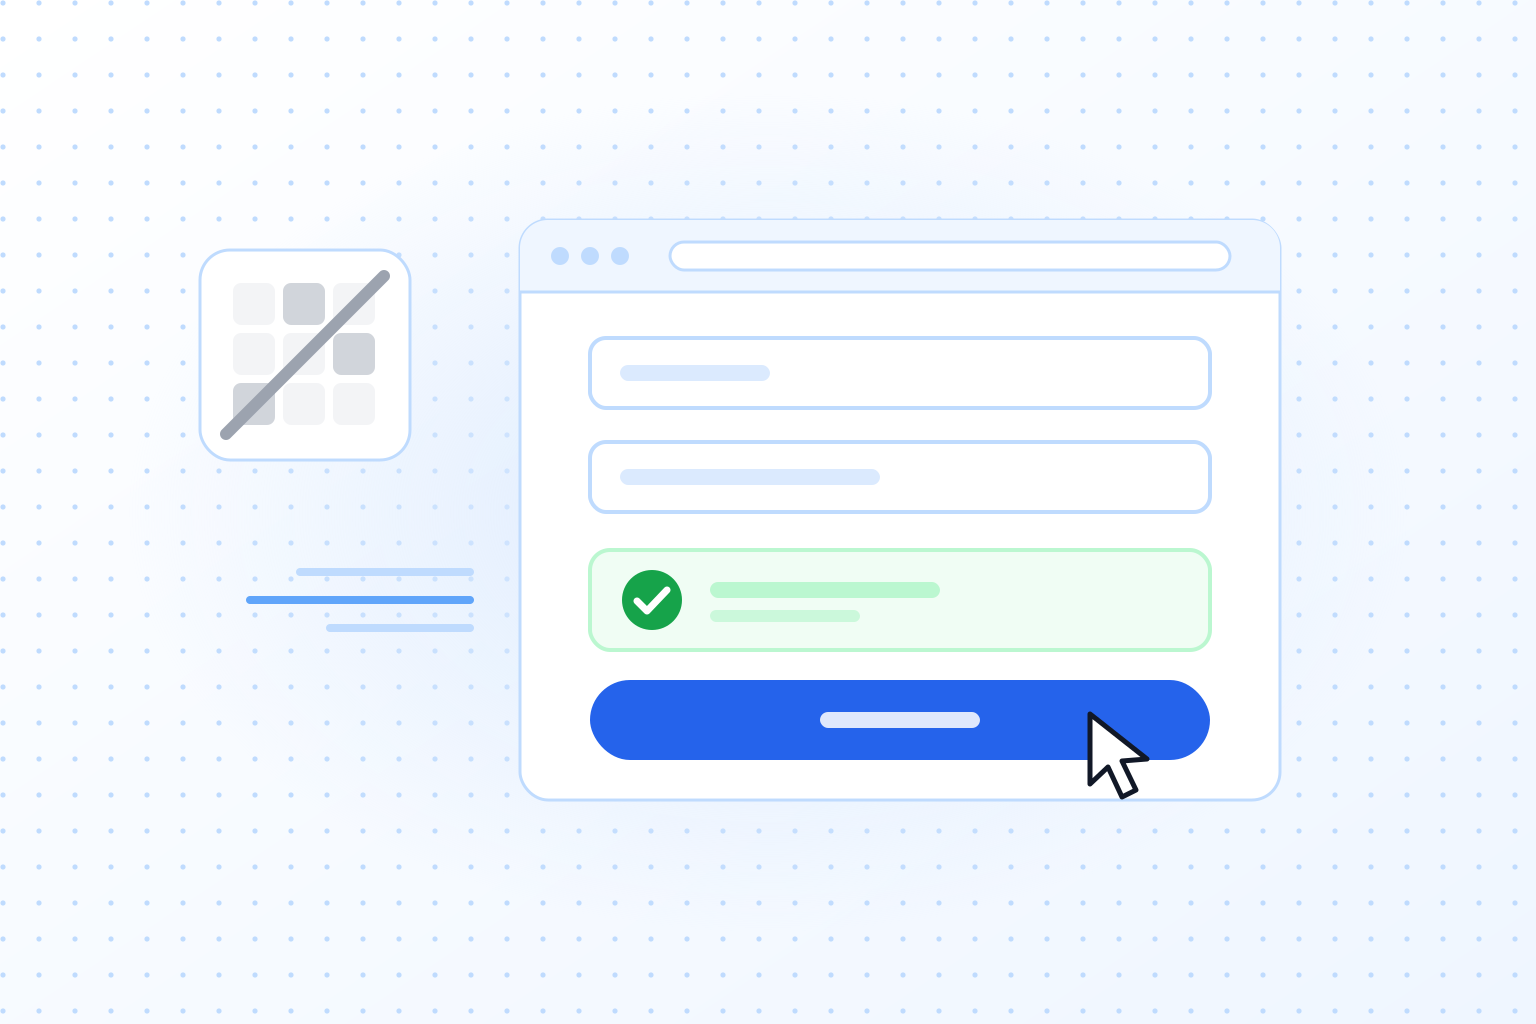
TrustCaptcha vous aide à utiliser la MFA de façon à la fois solide et pratique. Il fonctionne comme un CAPTCHA invisible, sans puzzle ni tâche pour l’utilisateur, et renvoie un score de bot à chaque vérification, de 0 (très probablement humain) à 1 (très probablement un bot). Cela rend possible une MFA basée sur le risque (step-up) : la plupart des utilisateurs légitimes avancent sans interruption, et seuls les cas limites et à haut risque sont orientés vers la MFA.
Ce qu’est la MFA et pourquoi les entreprises y ont recours
Avec la MFA, les utilisateurs prouvent leur identité à l’aide d’au moins deux facteurs indépendants :
- Ce que vous savez : mot de passe, code PIN
- Ce que vous possédez : application d’authentification, clé matérielle, passkey liée à l’appareil
- Ce que vous êtes : biométrie (souvent dans le cadre d’une authentification liée à l’appareil)
La MFA rend beaucoup moins probable qu’un mot de passe volé suffise à lui seul pour accéder à un compte. Elle est la plus utile là où les attaquants automatisent leurs abus :
- Points de connexion
- Parcours de réinitialisation de mot de passe
- Inscription (pour empêcher la création de faux comptes)
- Actions sensibles (paiements, modifications d’administration, exports)
Le problème d’ergonomie : pourquoi « la MFA partout » gêne
Une MFA pour tout le monde et pour tout crée une friction mesurable :
- Conversions perdues : les utilisateurs abandonnent quand une demande surgit sans prévenir.
- Charge du support : verrouillages, nouveaux téléphones, seconds facteurs perdus.
- Accessibilité : certains types de défis sont difficiles à utiliser pour les personnes en situation de handicap.
- Complexité opérationnelle : la gestion des exceptions devient la règle au lieu du cas rare.
C’est pourquoi beaucoup d’organisations adoptent le step-up MFA : la MFA quand le risque est plus élevé, pas systématiquement.
MFA basée sur le risque : le modèle step-up
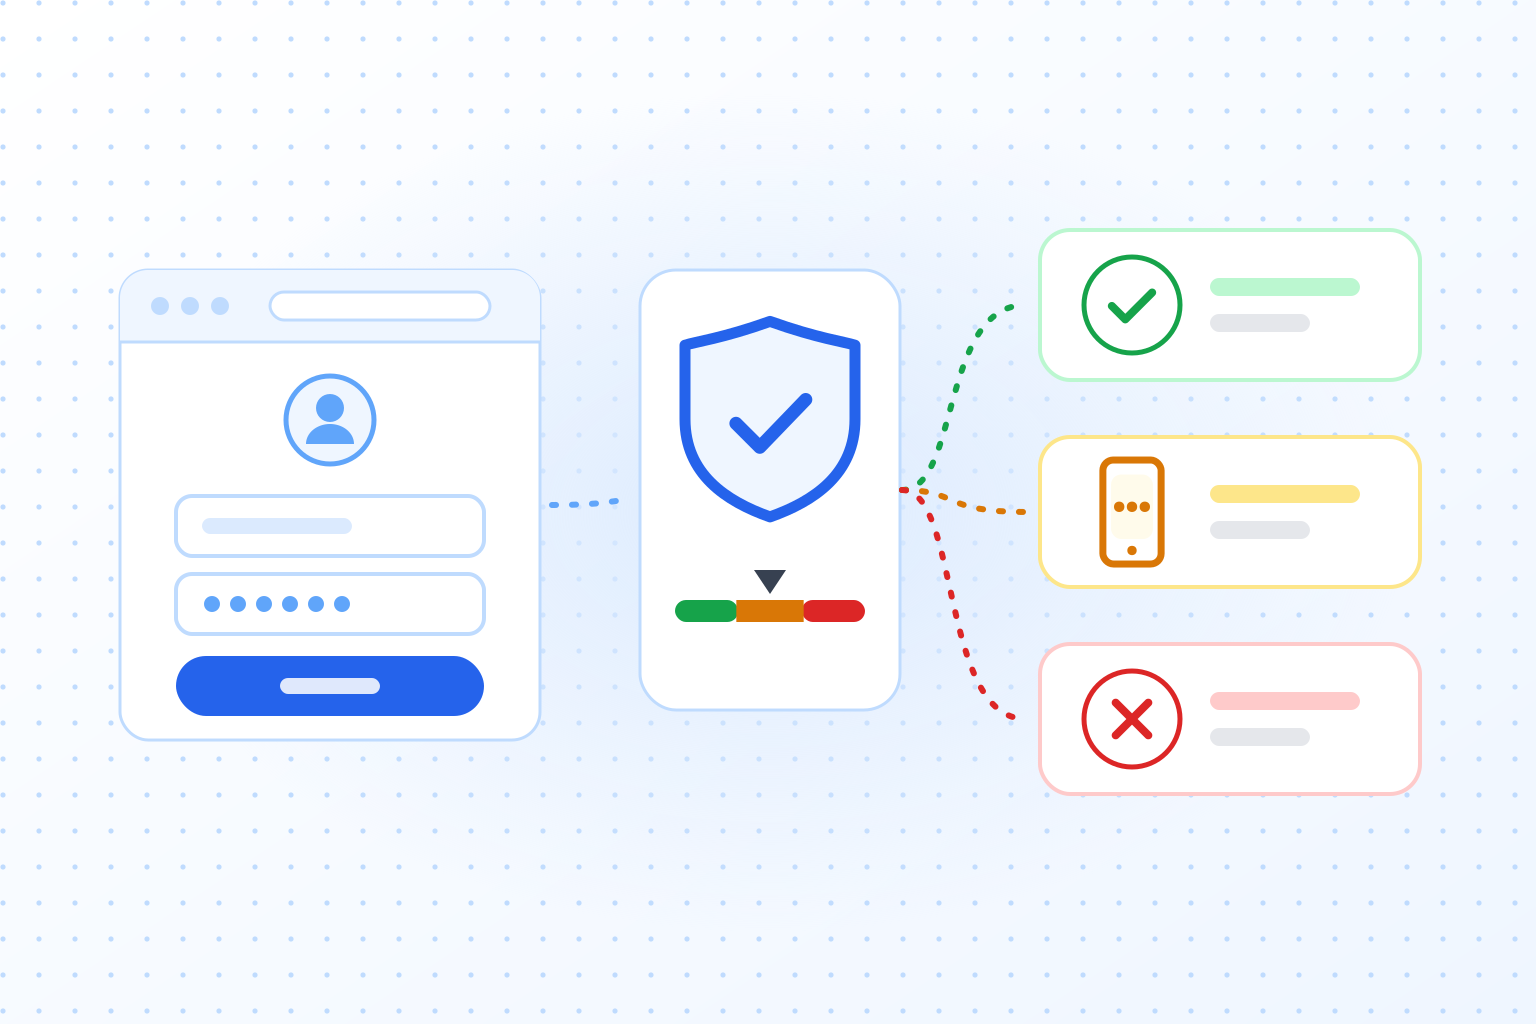
La MFA basée sur le risque évalue le contexte et oriente chaque utilisateur vers l’un de trois résultats :
- Autoriser : risque faible, l’authentification normale suffit
- Step-up : risque moyen à élevé, MFA exigée
- Refuser ou bloquer : risque très élevé, bloquer la tentative ou exiger une preuve plus forte
L’intérêt est que la friction de la MFA devient ciblée. La sécurité s’améliore, et les utilisateurs légitimes ne remarquent presque rien.
Où intervient TrustCaptcha : évaluation en arrière-plan, step-up si nécessaire
TrustCaptcha soutient la MFA basée sur le risque de deux façons :
1) Vérification en arrière-plan (aucun puzzle, aucune interaction)
TrustCaptcha tourne en arrière-plan et repère l’automatisation et les comportements suspects. Les utilisateurs légitimes ne voient aucun puzzle et n’ont rien à cliquer ; si vous ne voulez aucun widget visible, l’option Captcha Branding le rend entièrement invisible.
2) Orientation selon le score de bot (sessions limites et risquées uniquement)
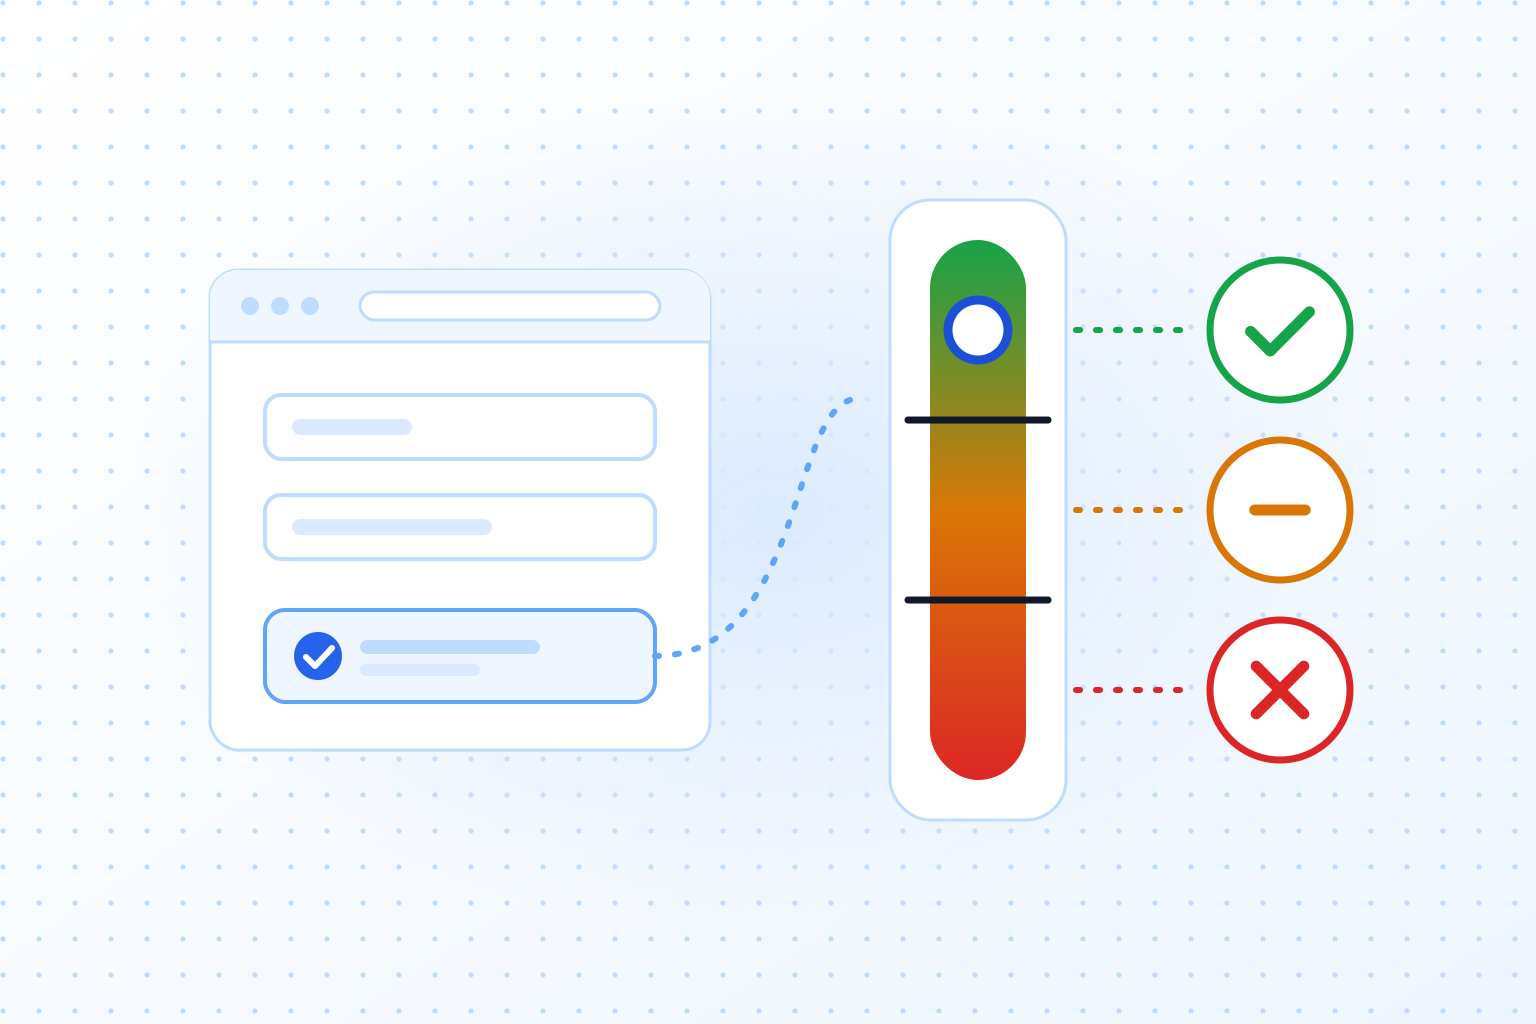
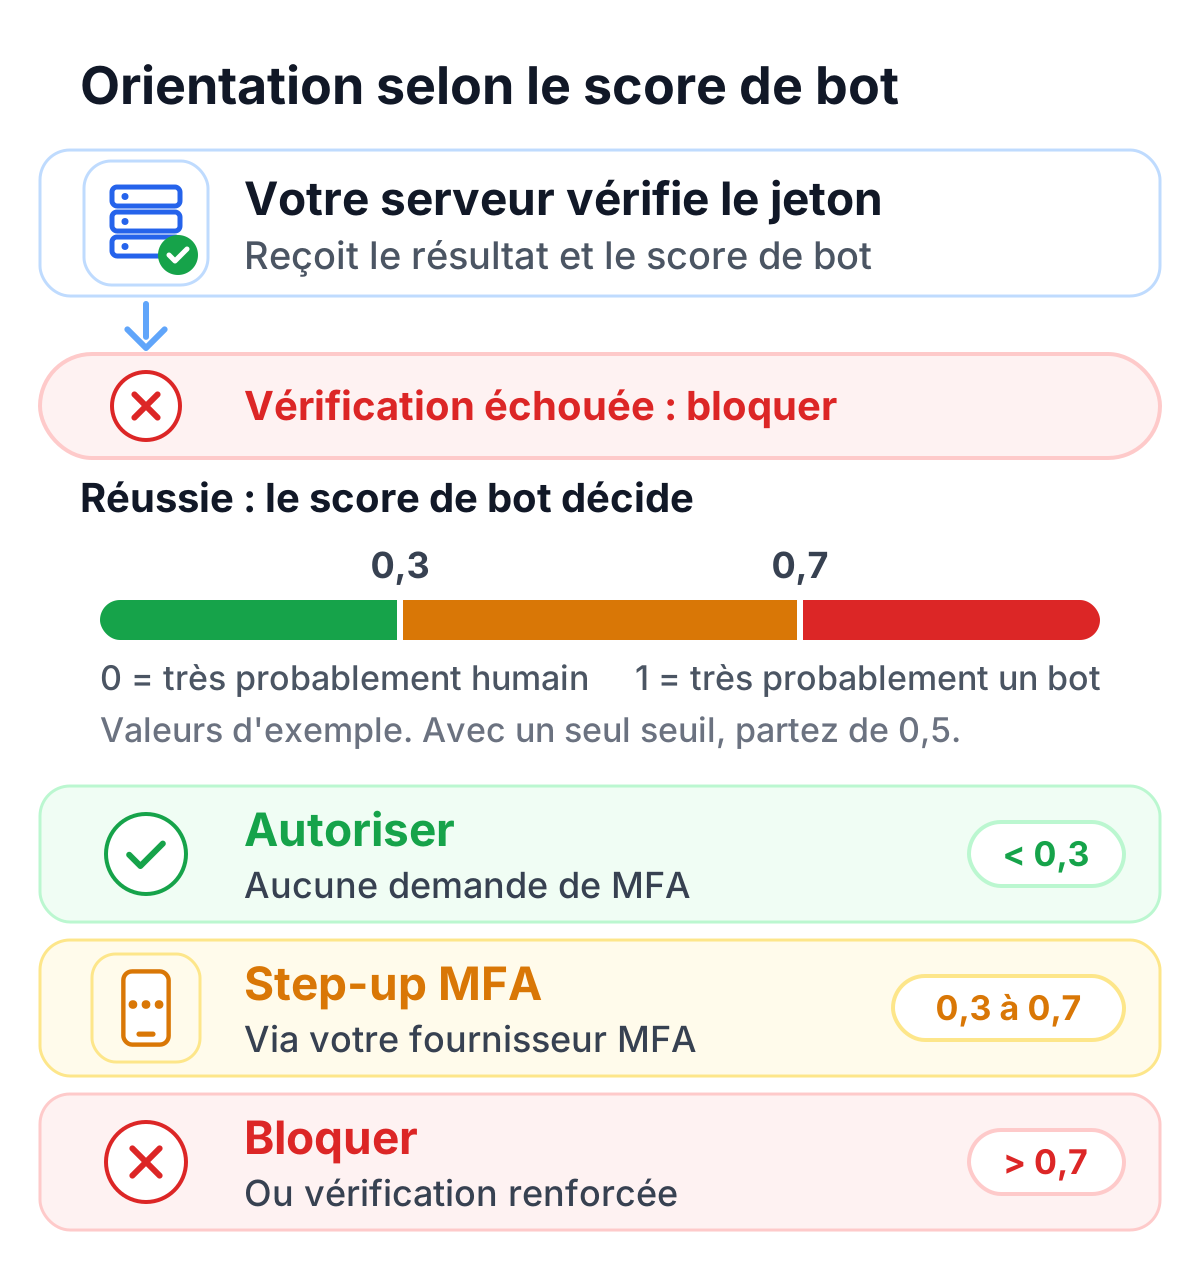
Chaque requête reçoit un score de bot de 0 (très probablement humain) à 1 (très probablement un bot) : plus le score est élevé, plus il est probable qu’un bot a envoyé la requête. Le scoring des bots est inclus à partir de la formule Solo. Vous fixez les seuils, par exemple :
- Score de bot inférieur à 0,3 → autoriser (aucune demande de MFA)
- Score de bot entre 0,3 et 0,7 → step-up MFA
- Score de bot supérieur à 0,7 → bloquer ou vérification renforcée
Ces valeurs sont un exemple. Pour un seuil unique, 0,5 est la valeur de départ recommandée ; deux seuils vous donnent une zone intermédiaire pour le step-up. Votre serveur reçoit aussi un oui ou un non sans ambiguïté : la vérification a-t-elle réussi ? La valeur est false, par exemple, quand l’une de vos règles de sécurité bloque la requête. Vérifiez-la en premier et traitez une vérification échouée comme la zone de blocage.
Ainsi, la MFA ne devient pas une interruption permanente, et vous exigez quand même une preuve plus forte précisément quand le risque d’abus augmente.
Architecture de référence recommandée
Un schéma simple et fiable ressemble à ceci :
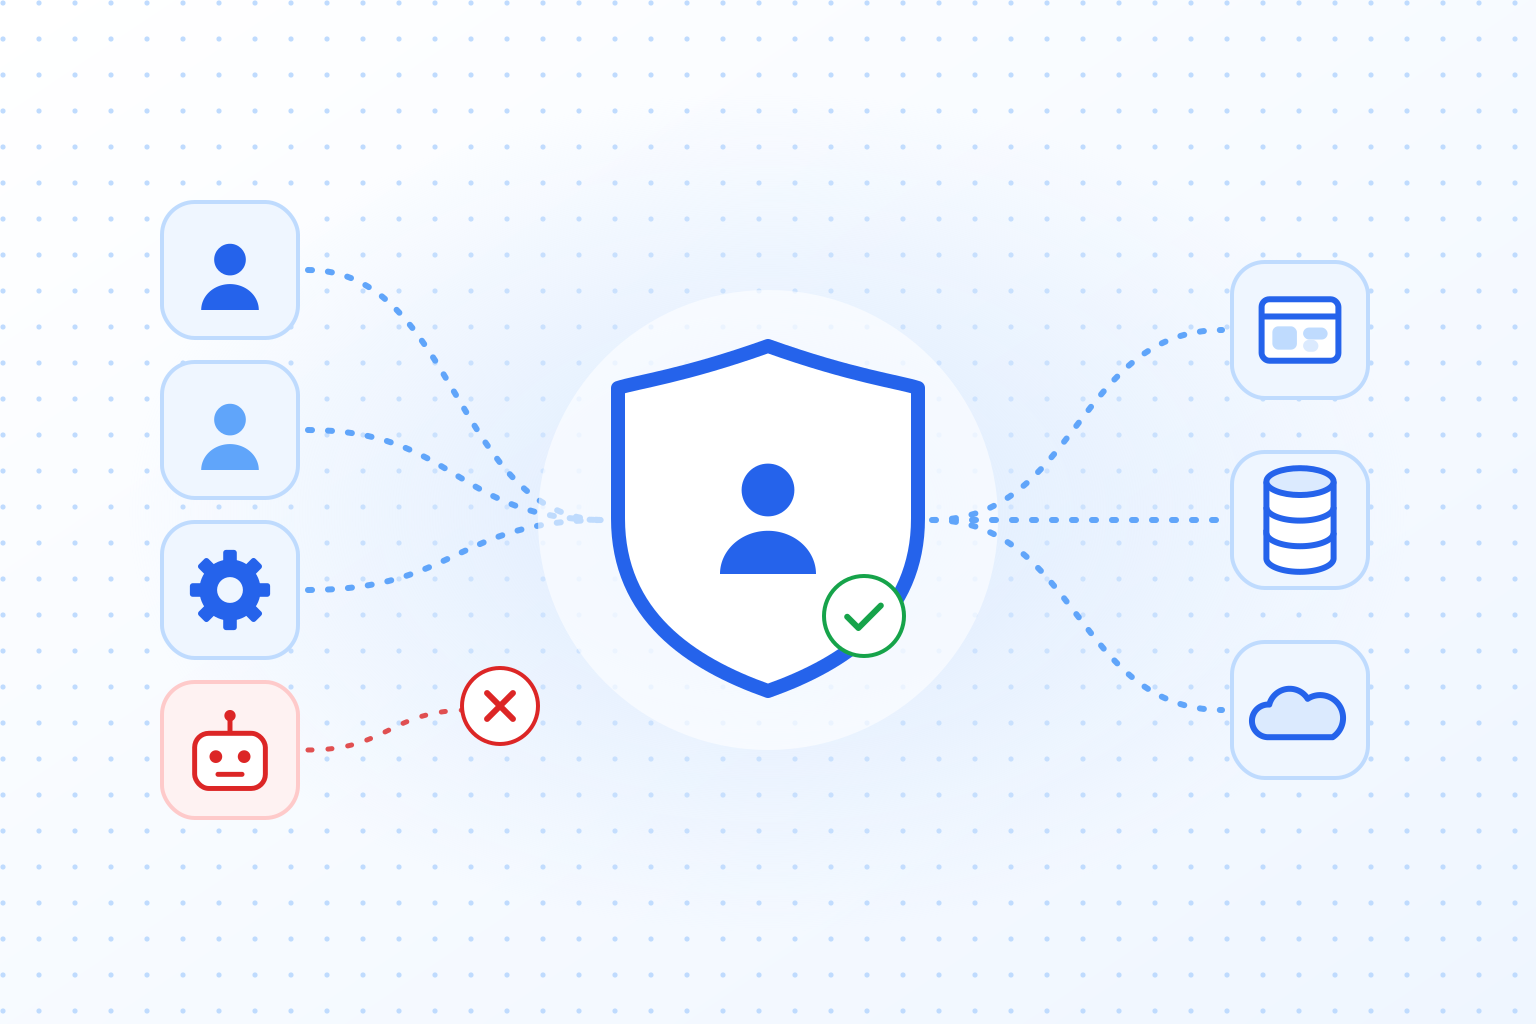
- Un utilisateur commence une interaction (tentative de connexion ou action sensible)
- TrustCaptcha tourne en arrière-plan et renvoie un jeton
- Votre backend vérifie le jeton auprès de TrustCaptcha et reçoit le résultat de la vérification et le score de bot
- Votre moteur de règles décide : autoriser, step-up MFA ou bloquer
- Si un step-up est nécessaire, votre fournisseur MFA gère le défi (TOTP, push, WebAuthn, etc.)
- La décision, le score et le résultat sont journalisés pour la surveillance et les pistes d’audit
TrustCaptcha reste un signal de risque et un filtre contre les abus, et votre solution MFA reste le mécanisme qui prouve l’identité.
Concevoir les règles : transformer le score de bot en décisions cohérentes
Une règle doit être déterministe, explicable et testable. La plupart des entreprises commencent par des seuils échelonnés, puis les affinent avec le contexte métier.
Exemple de règle de base
{
  "rules": [
    {"if": "verificationPassed == false", "action": "block"},
    {"if": "score < 0.3", "action": "allow"},
    {"if": "score >= 0.3 && score <= 0.7", "action": "step_up_mfa"},
    {"if": "score > 0.7", "action": "block_or_strong_step_up"}
  ]
}
Attention au sens : chez TrustCaptcha, c’est le score bas qui est bon. Si vous venez de reCAPTCHA v3, où 1,0 signifie humain, inversez les comparaisons, pas seulement les nombres.
Ajouter le contexte métier pour les actions à risque
Vous pouvez durcir les règles pour les actions à fort impact :
- Changer de mot de passe, d’adresse e-mail ou de numéro de téléphone
- Modifier un paiement ou des coordonnées de versement
- Modifier des rôles d’administrateur
- Exporter des données
- Créer des clés API
- Actions en masse
Exemple : « Toujours un step-up MFA pour les modifications de coordonnées de versement, quel que soit le score » (ou ne sauter la MFA que si le score de bot est très bas).
Signaux de risque courants à combiner avec le score de bot
Combinez le score de bot avec votre propre télémétrie pour couvrir les angles morts :
- Nouvel appareil ou nouveau profil de navigateur
- Voyage impossible ou déplacements géographiques anormaux
- Échecs de connexion répétés
- Schémas de credential stuffing
- Réputation de l’IP ou anomalies d’ASN
- Fréquence de requêtes élevée
- Indices d’identifiants divulgués (si vous les suivez)
Le but n’est pas d’ajouter de la complexité. Il s’agit de faire en sorte que les déclencheurs de step-up aient un sens et soient difficiles à contourner.
Bonnes pratiques d’intégration (checklist)
1) Protéger d’abord les bons points
Commencez par les points où l’abus est le plus probable et fait le plus de dégâts :
- Connexion
- Réinitialisation de mot de passe
- Inscription
- Modifications de compte à fort impact
2) Laisser le serveur décider
Ne faites jamais confiance au seul client. Votre backend doit :
- Vérifier les jetons TrustCaptcha
- Contrôler si la vérification a réussi, puis évaluer le score de bot selon vos règles
- Décider s’il faut un step-up MFA ou un refus
Cela empêche les manipulations côté client et garantit une application identique sur toutes les plateformes.
3) Soigner l’expérience du step-up
Quand un step-up est nécessaire :
- Expliquez pourquoi en termes simples (« Nous devons vérifier qu’il s’agit bien de vous. »)
- Proposez d’abord des facteurs forts (WebAuthn ou passkeys, application d’authentification)
- Prévoyez des alternatives accessibles si nécessaire
- Évitez les puzzles en guise de MFA ; la MFA reste une question d’identité
4) Mettre en place des limites de débit et une protection contre les verrouillages
Des attaquants peuvent déclencher des demandes de MFA pour agacer les utilisateurs ou surcharger votre service. Utilisez :
- Des limites de débit par adresse IP et par compte
- Des délais d’attente croissants après des échecs répétés
- Une gestion sûre des verrouillages et des parcours de récupération
5) Journaliser les décisions pour la surveillance et la réponse aux incidents
Journalisez des événements structurés :
- Score de bot (ou une plage de scores)
- Décision de la règle (autoriser, step-up, bloquer)
- Résultat de la MFA (réussite ou échec)
- Type d’action (connexion, réinitialisation, modification des coordonnées de versement)
- Identifiants de corrélation pour les enquêtes
Ces journaux aident au réglage, au dépannage et aux pistes d’audit.
6) Ajuster les seuils avec les retours du terrain
Traitez vos règles comme un système de régulation :
- Commencez prudemment (plus de step-up que vous n’en voudrez au final)
- Surveillez les faux positifs et les indicateurs de friction
- Ajustez les seuils par point d’accès et par type d’action
- Déployez par étapes (d’abord un pilote, puis plus largement)
Méthodes MFA : choisir des facteurs adaptés au risque
Toutes les MFA ne se valent pas. Un classement pragmatique que suivent beaucoup d’entreprises :
- À privilégier (résistant au phishing) : WebAuthn, passkeys, clés de sécurité FIDO2
- Solide : application d’authentification (TOTP), push avec correspondance de nombres (si disponible)
- Solution de repli (avec prudence) : code à usage unique par SMS (mieux que rien, mais plus risqué que les méthodes résistantes au phishing)
TrustCaptcha veille à ce que vous ne demandiez ces étapes que lorsque la situation est incertaine ou risquée, et pas à tout le monde.
Accessibilité et conformité
Les parcours basés sur le risque doivent rester utilisables par tous :
- Rendez les écrans de MFA utilisables au clavier et avec les lecteurs d’écran
- Évitez les délais d’expiration trop courts
- Proposez des facteurs alternatifs (par exemple WebAuthn avec un repli TOTP)
- Gardez des instructions claires et cohérentes
TrustCaptcha aide en gardant le parcours par défaut sans friction : la plupart des utilisateurs ne voient jamais de défi, et seule une petite part passe par le step-up.
Guide opérationnel : tests, déploiement et pilotage continu
Tests avant la mise en production
- Simulez des schémas de bots connus et une automatisation inoffensive
- Vérifiez les déclencheurs de step-up sur des connexions suspectes et des actions sensibles
- Testez les parcours de récupération et les processus du support
Déploiement progressif
- Commencez en « mode observation » (journaliser les décisions sans les appliquer)
- Appliquez ensuite le step-up MFA au risque moyen
- Activez enfin le blocage pour les schémas clairement malveillants
Réglage continu
- Examinez le taux de step-up par point d’accès et par région
- Suivez la conversion et les tickets de support
- Surveillez les signes d’attaque (pics de credential stuffing, fréquence de requêtes anormale)
Checklist de mise en œuvre rapide
- Identifier les points à protéger (connexion, réinitialisation, inscription, actions sensibles)
- Intégrer le widget TrustCaptcha et la vérification côté serveur
- Définir les seuils de score de bot et les règles par action
- Relier les décisions de step-up à votre fournisseur MFA
- Ajouter des limites de débit et une protection contre les verrouillages
- Mettre en place des journaux structurés et des tableaux de bord
- Déployer par étapes et ajuster sur la base des données
Essayer TrustCaptcha
La MFA basée sur le risque protège les comptes sans transformer chaque connexion en obstacle. TrustCaptcha évalue le risque en arrière-plan, et seuls les cas limites et à haut risque sont orientés vers la MFA. Les utilisateurs légitimes continuent d’avancer, et les attaquants font face à une barrière plus haute. Si vous souhaitez de l’aide pour l’intégration ou pour choisir vos premiers seuils, contactez l’équipe TrustCaptcha.
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et n’envoyez vers la MFA que les connexions à risque.