Introduction à la cryptographie et au chiffrement
Qu’est-ce que la cryptographie ?
La cryptographie est la science de la transmission sécurisée de l’information. Le terme vient du grec et signifie « écriture secrète ». Dès l’Antiquité, des techniques comme le chiffre de César, qui décalait systématiquement les lettres de l’alphabet, étaient déjà utilisées. Ces méthodes simples se cassent facilement aujourd’hui, et les techniques de chiffrement modernes n’ont plus grand-chose à voir avec elles. La cryptographie est désormais présente partout où la sécurité et la confidentialité comptent : dans les messageries chiffrées, dans les services bancaires en ligne et dans les services de renseignement.
Pourquoi le chiffrement est-il important ?
Plus notre quotidien passe en ligne, plus il y a de données à voler. Sans cryptographie, des cybercriminels pourraient facilement lire les mots de passe, les informations bancaires ou les dossiers médicaux. Le chiffrement garantit que les données restent illisibles pour des tiers pendant leur transmission ou leur stockage. Il complique aussi le vol d’identité, l’espionnage industriel et bien d’autres cyberattaques. Comme seules les personnes autorisées peuvent lire les données, vous pouvez les confier à une application bancaire ou à une boutique en ligne, et une grande partie de l’économie numérique repose sur cette confiance.
Principes fondamentaux de la cryptographie
Les objectifs de la sécurité de l’information
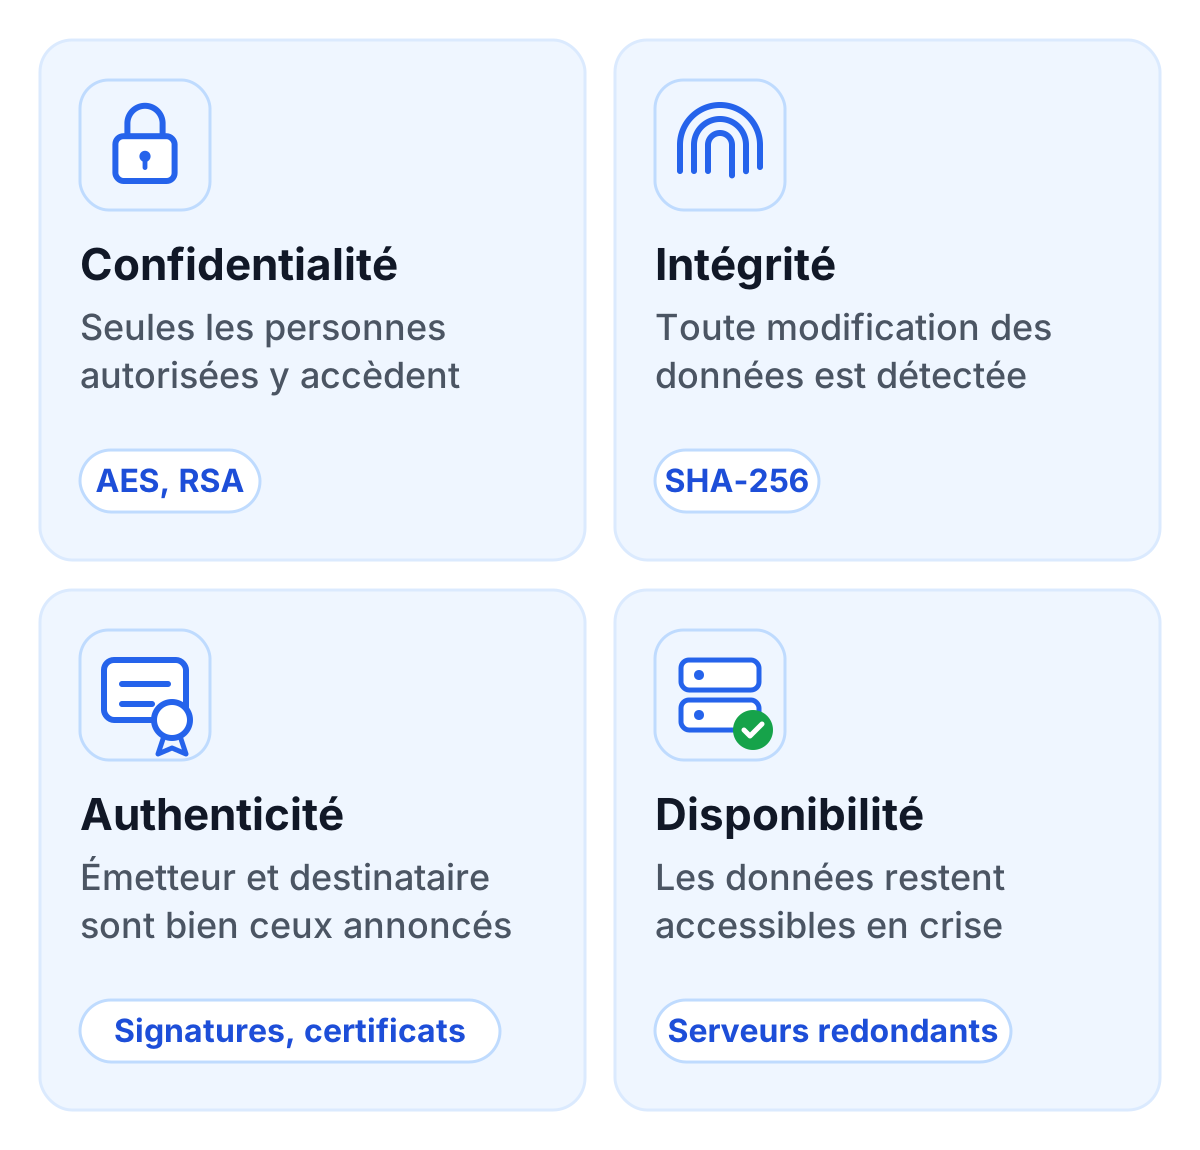
La cryptographie vise à protéger les données de quatre manières fondamentales :
- Confidentialité : les informations ne sont accessibles qu’aux personnes autorisées. Des méthodes de chiffrement comme AES (Advanced Encryption Standard) ou RSA garantissent que des tiers non autorisés ne peuvent pas accéder aux données.
- Intégrité : l’intégrité garantit que les informations ne sont pas modifiées pendant la transmission ou le stockage. Des fonctions de hachage comme SHA-256 créent une sorte d’empreinte numérique des données, si bien que toute modification se voit immédiatement.
- Authenticité : l’expéditeur et le destinataire d’un message sont bien ceux qu’ils prétendent être. On le prouve en général avec des signatures numériques et des certificats, souvent délivrés par des tiers de confiance (autorités de certification).
- Disponibilité : les systèmes chiffrés doivent rester accessibles même en cas de crise. Les serveurs redondants et les systèmes de reprise après sinistre évitent que des données chiffrées soient perdues.
Éléments clés du chiffrement
Le chiffrement repose sur des algorithmes et des clés :
- Algorithmes : un algorithme de chiffrement est une méthode mathématique qui détermine comment les données sont chiffrées et déchiffrées. Des exemples incluent AES (symétrique) et RSA (asymétrique). La solidité d’un algorithme dépend de sa structure mathématique et de la longueur de la clé utilisée.
- Gestion des clés : même le meilleur algorithme est inutile si la clé n’est pas sécurisée. Les clés doivent être protégées contre le vol, stockées de manière sûre et mises à jour régulièrement. Les modules matériels de sécurité (HSM) et les systèmes de gestion des clés (KMS) stockent les clés et contrôlent qui peut les utiliser.
Types de techniques de chiffrement
Chiffrement symétrique
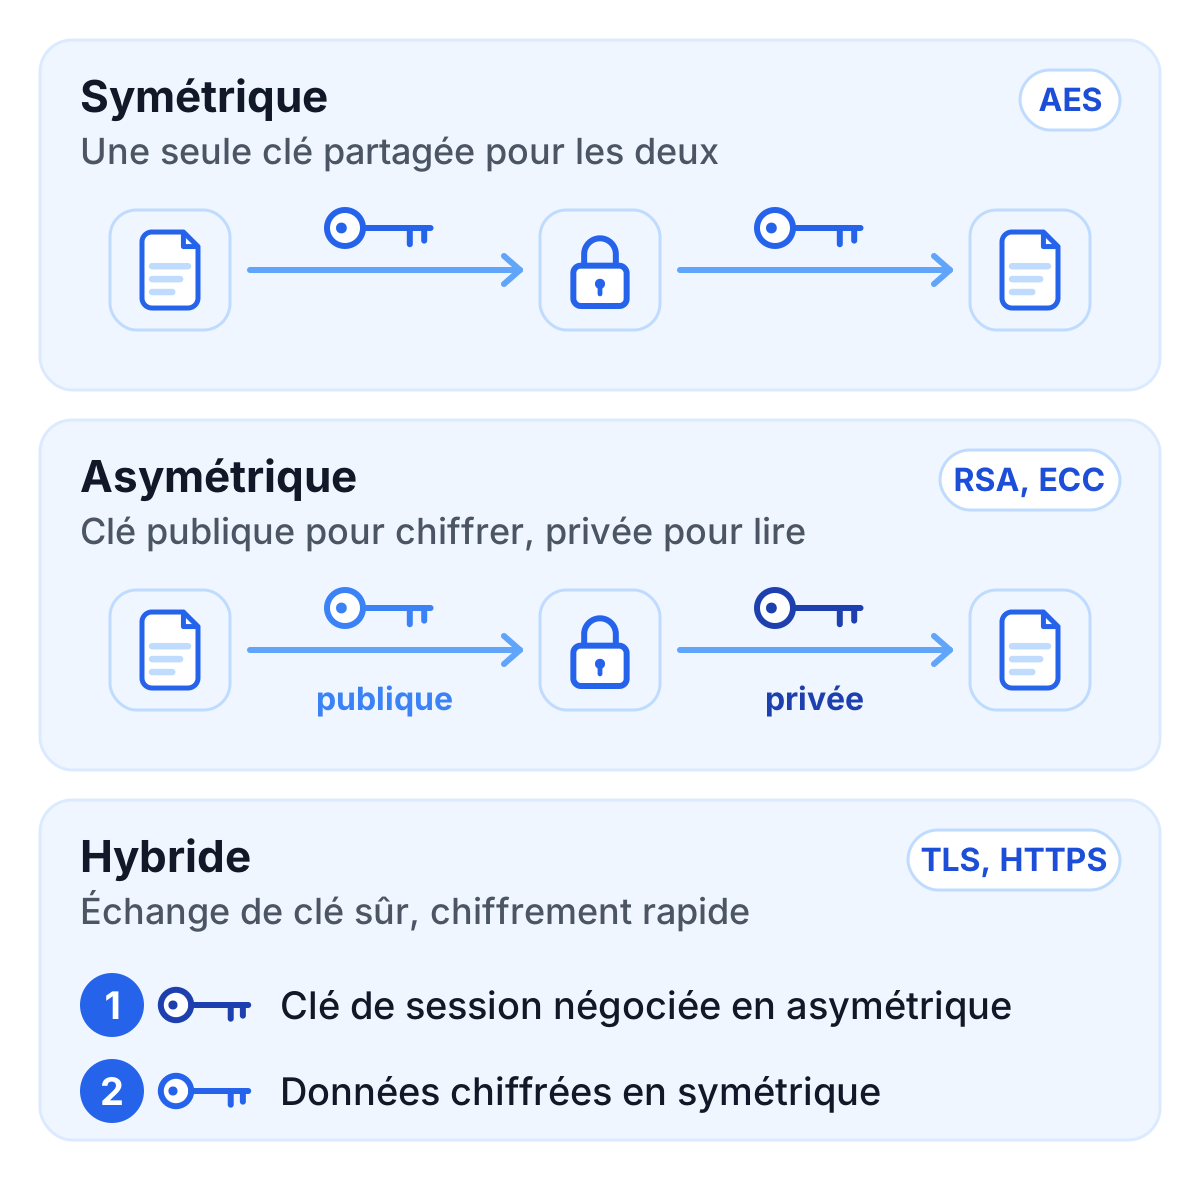
Le chiffrement symétrique est la méthode la plus ancienne et la plus simple, dans laquelle la même clé est utilisée à la fois pour le chiffrement et le déchiffrement. L’Advanced Encryption Standard (AES) est aujourd’hui la norme de l’industrie, parce qu’il est à la fois sûr et rapide. On le trouve dans les réseaux sans fil et dans le chiffrement de disque. Le point faible du chiffrement symétrique est l’échange de clé : les deux parties ont besoin de la même clé, et elle doit leur parvenir en toute sécurité. Si la clé tombe entre de mauvaises mains, les données sont compromises.
Chiffrement asymétrique
Le chiffrement asymétrique utilise une paire de clés : une clé publique qui peut être librement diffusée et une clé privée qui reste secrète. Cela permet une communication sécurisée sans échange préalable de clé. RSA (Rivest-Shamir-Adleman) est la méthode asymétrique la plus connue, bien que la cryptographie sur courbes elliptiques (ECC) gagne en popularité, car elle offre le même niveau de sécurité avec des clés plus courtes. Les méthodes asymétriques sont nettement plus lentes que les algorithmes symétriques, c’est pourquoi on combine généralement les deux.
Chiffrement hybride
Les systèmes hybrides combinent les deux techniques de chiffrement. Un échange de clés asymétrique permet aux deux parties de convenir d’une clé symétrique commune sans jamais la transmettre (avec ECDHE dans TLS 1.3), puis cette clé chiffre rapidement de grandes quantités de données. L’exemple le plus connu est le protocole TLS, successeur du SSL devenu obsolète, qui sécurise les connexions HTTPS. Vous profitez ainsi de l’échange de clé simple de l’asymétrique et de la vitesse du symétrique, et c’est pourquoi presque tous les systèmes modernes fonctionnent de cette façon.
La cryptographie en pratique
Applications du chiffrement
La plupart du chiffrement se fait sans que vous le remarquiez :
- Communication : des messageries comme WhatsApp ou Signal utilisent le chiffrement de bout en bout pour garantir que les messages ne peuvent être lus que par l’expéditeur et le destinataire.
- Stockage des données : les entreprises et les particuliers chiffrent les données dans le cloud pour les protéger contre les accès non autorisés. Les smartphones et les ordinateurs proposent également un chiffrement de disque intégré.
- Finance : les services bancaires en ligne et les moyens de paiement numériques comme PayPal s’appuient sur de solides technologies de chiffrement pour sécuriser les données financières sensibles.
Défis de la cryptographie
Plusieurs problèmes restent ouverts en cryptographie :
- Informatique quantique : ce qu’un ordinateur classique ne parviendrait pas à faire en une vie humaine, comme casser RSA, pourrait devenir faisable pour un ordinateur quantique suffisamment puissant.
- Mise en œuvre défaillante : même les algorithmes les plus sûrs peuvent être compromis par une mauvaise implémentation ou des erreurs de configuration. La célèbre vulnérabilité Heartbleed est un exemple du risque posé par les défauts d’implémentation.
- Réglementations et surveillance : de nombreux pays tentent de réglementer l’usage du chiffrement fort ou d’introduire des portes dérobées, mettant en danger la sécurité et la vie privée.
Développements futurs de la cryptographie
Cryptographie post-quantique
Les ordinateurs quantiques expliquent l’attention portée à la cryptographie post-quantique. Celle-ci repose sur des problèmes mathématiques difficiles à résoudre, même pour un ordinateur quantique, surtout des problèmes de réseaux euclidiens et des fonctions de hachage. En août 2024, le NIST a publié les premières normes : ML-KEM (FIPS 203) pour l’échange de clés, ML-DSA (FIPS 204) et SLH-DSA (FIPS 205) pour les signatures numériques. Tous les candidats n’ont pas tenu : le schéma SIKE, fondé sur les isogénies, a été cassé en 2022 avec un ordinateur ordinaire.
Le passage est déjà en cours. Chrome et Cloudflare protègent les connexions TLS avec une combinaison d’échange de clés classique sur courbes elliptiques et de ML-KEM. Les données enregistrées aujourd’hui restent ainsi protégées, même si un grand ordinateur quantique apparaît plus tard.
Tendances et innovations
Au-delà des méthodes post-quantiques, quelques autres évolutions méritent d’être connues :
- Blockchain : la technologie derrière les cryptomonnaies repose sur le hachage et les signatures numériques, pour que les transactions restent transparentes et difficiles à falsifier. Le proof-of-work, la tâche qui fait coûter du temps de calcul au minage de Bitcoin, est un principe général qui fonctionne aussi hors des cryptomonnaies : le concept de sécurité CAPTCHA de TrustCaptcha utilise sa propre petite tâche de proof-of-work comme l’une de ses couches contre les bots, sans blockchain ni cryptomonnaie.
- Preuves à divulgation nulle de connaissance : elles permettent de prouver qu’une information est vraie sans la révéler. Les transactions anonymes en sont un usage.
- Automatisation accrue : les systèmes de chiffrement prennent de plus en plus en charge les tâches de routine, ce qui laisse moins de place à l’erreur humaine.
Conclusion
La plupart du chiffrement sur lequel vous comptez chaque jour est hybride : une poignée de main asymétrique, puis un chiffrement symétrique rapide. Les algorithmes eux-mêmes sont rarement le point faible. Les clés mal protégées et les erreurs d’implémentation comme Heartbleed posent bien plus souvent problème. Le prochain grand changement est le passage aux algorithmes post-quantiques, et mieux vaut le préparer avant que de grands ordinateurs quantiques n’existent.