Introduction
Le reverse engineering, également appelé rétro-ingénierie, est un processus technique qui permet de comprendre la structure et le fonctionnement d’un produit, d’un système ou d’un logiciel existant. Il est utilisé en cybersécurité et dans le développement de produits, et les agences de renseignement y ont aussi recours. Il aide à résoudre des problèmes et favorise l’innovation, mais il soulève aussi des questions éthiques et juridiques. Les deux aspects comptent : comment fonctionne le reverse engineering et où se situent ses limites.
Qu’est-ce que le Reverse Engineering et pourquoi est-il utilisé ?
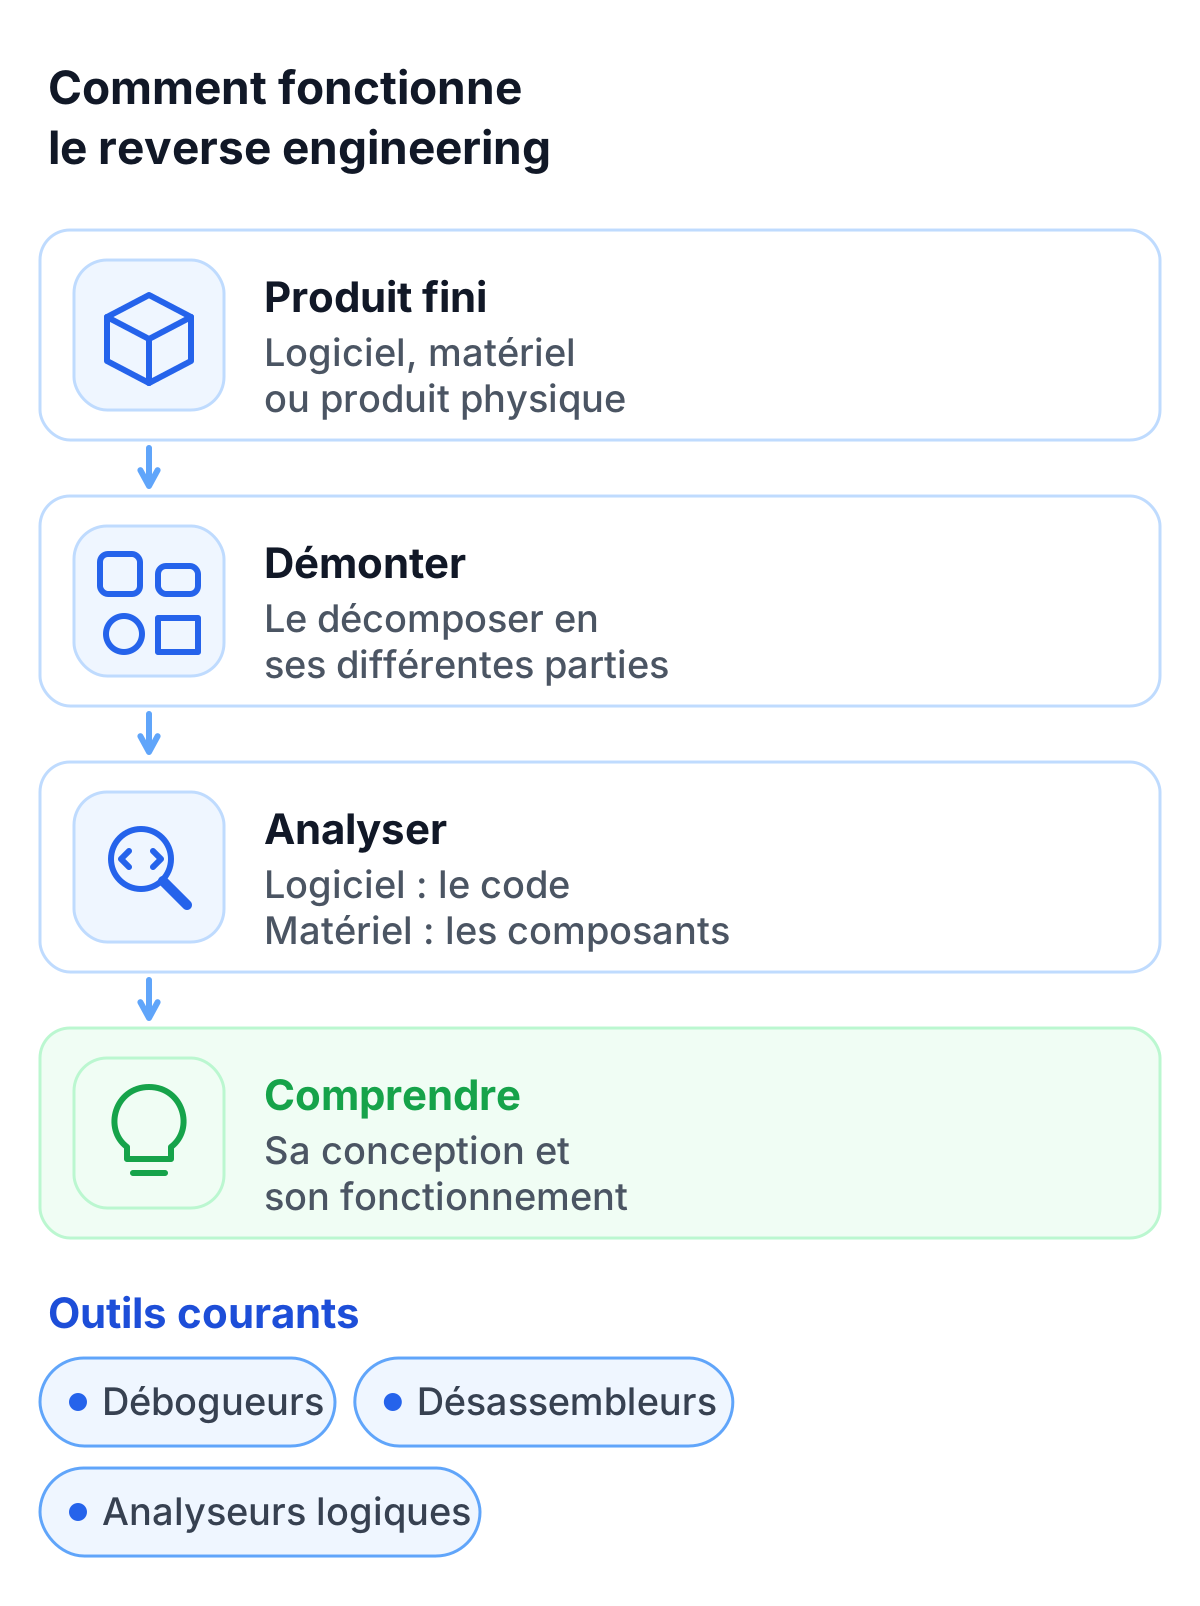
Le reverse engineering désigne le processus qui consiste à démonter ou analyser un produit fini pour en comprendre la conception et le fonctionnement. Il est utilisé dans le développement logiciel pour reconstruire d’anciens programmes, dans le matériel pour retracer des composants techniques, et dans les produits physiques pour analyser leur construction ou leur composition matérielle.
Applications
- Développement produit : les entreprises utilisent le reverse engineering pour comprendre comment fonctionnent les produits de leurs concurrents et concevoir leurs propres produits à partir de ce qu’elles apprennent.
- Cybersécurité : les chercheurs en sécurité analysent les malwares afin de comprendre leurs mécanismes et de développer des mesures de protection.
- Restauration technologique : le reverse engineering est utilisé pour mettre à jour ou comprendre des systèmes obsolètes ou non documentés.
Comment cela fonctionne
Le reverse engineering commence généralement par le démontage de l’objet cible en ses différentes parties. Pour un logiciel, on dispose rarement du code source : on étudie donc le programme compilé et son comportement ; pour le matériel, on examine les composants physiques. Les outils typiques sont les débogueurs, les désassembleurs et les analyseurs logiques.
Le rôle des agences de renseignement
Des agences de renseignement comme la NSA utilisent le reverse engineering comme un outil stratégique, à la croisée de la cybersécurité, de l’espionnage et du développement technologique.
L’une de leurs missions principales consiste à examiner des technologies étrangères. Le reverse engineering leur permet de découvrir des fonctions cachées ou des portes dérobées dans des logiciels ou du matériel, par exemple dans des équipements de télécommunication susceptibles de présenter des risques. Il sert aussi à se défendre contre les cyberattaques : les agences démontent des malwares pour comprendre leurs méthodes d’attaque et développer des contre-mesures. Le cas le plus connu est Stuxnet. Des chercheurs en sécurité l’ont analysé en détail pour comprendre comment il sabotait des automates industriels.
L’utilisation du reverse engineering par les agences de renseignement n’est pas sans controverse. Les critiques accusent des organisations comme la NSA d’utiliser la technologie non seulement à des fins de protection, mais aussi pour des opérations cyber offensives. Cela peut accroître les tensions internationales et soulever des questions éthiques.
Reverse Engineering et hackers
Les hackers éthiques comme les hackers malveillants utilisent le reverse engineering. Les méthodes sont souvent les mêmes, les objectifs non.
Les hackers white hat utilisent le reverse engineering pour trouver des vulnérabilités dans des logiciels et les signaler aux développeurs, afin que les failles soient corrigées avant que quelqu’un ne les exploite. Par exemple, les hackers éthiques analysent régulièrement de nouveaux malwares afin d’en limiter les effets. À l’inverse, les hackers black hat utilisent le reverse engineering pour exploiter des failles dans des logiciels ou des réseaux. Cette analyse peut conduire au développement d’exploits permettant le vol de données, la compromission de systèmes ou la création de malwares tels que les ransomwares. Les opérateurs de bots analysent de la même manière la protection anti-spam des formulaires web ; l’article Comment les bots contournent les CAPTCHAs présente les outils qu’ils utilisent.
Exemples connus
- Stuxnet : des chercheurs ont démonté ce malware d’une complexité inhabituelle par reverse engineering pour comprendre comment il endommageait ses cibles.
- Déchiffrement de ransomware : les experts en sécurité utilisent le reverse engineering pour casser le chiffrement des ransomwares et aider les victimes à récupérer leurs données.
Aspects juridiques et éthiques
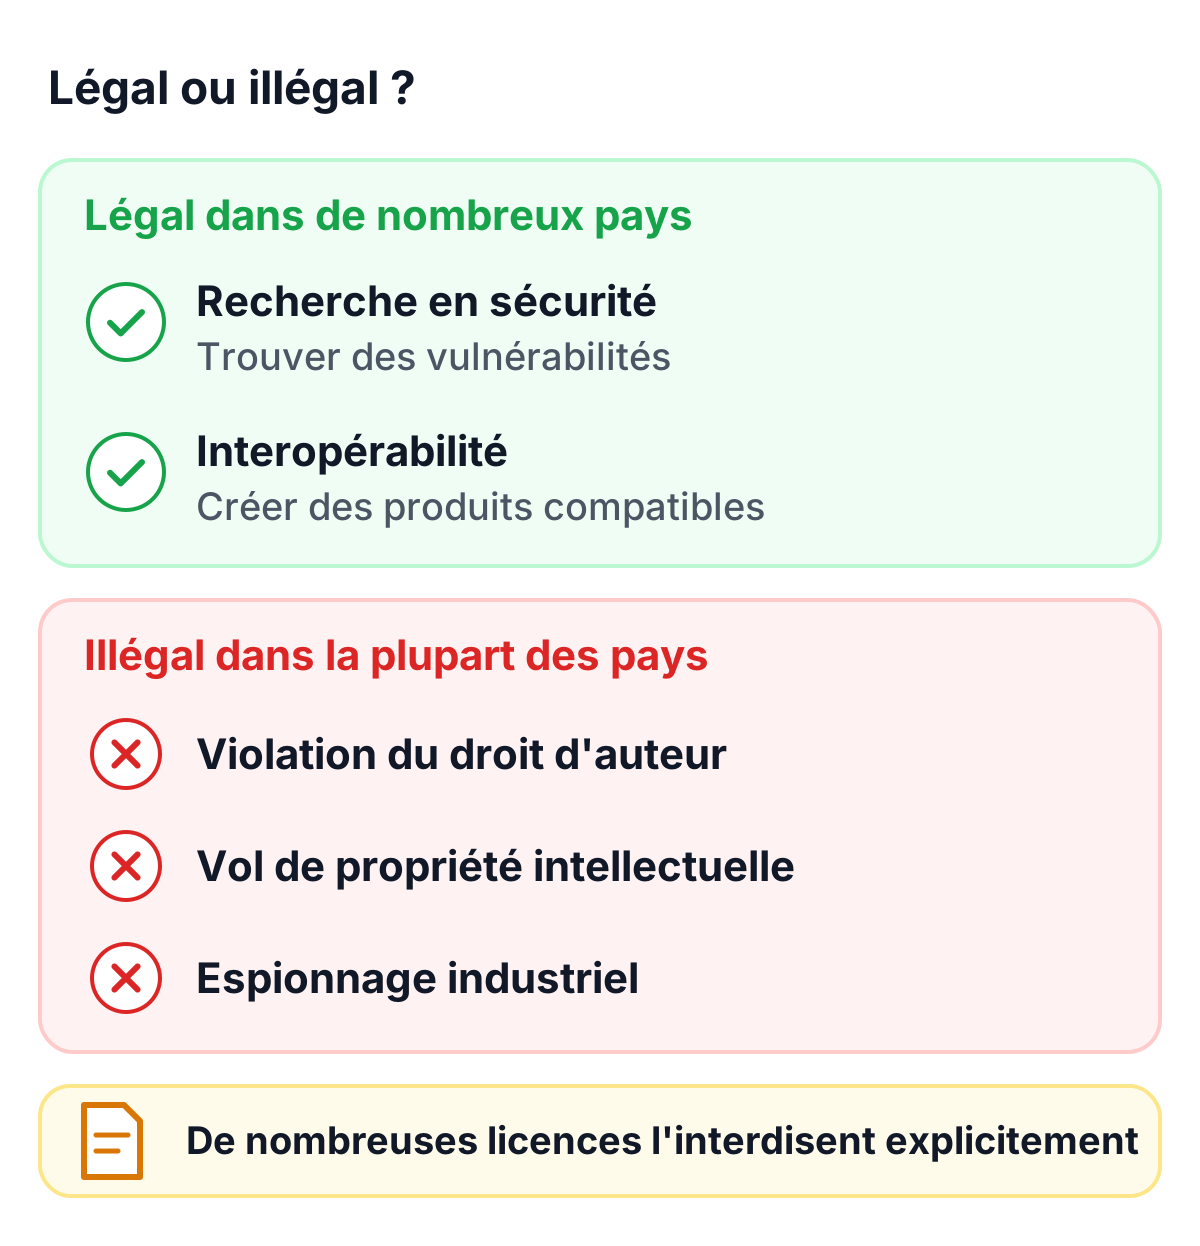
La légalité et l’acceptabilité du reverse engineering dépendent surtout de la raison pour laquelle on le pratique. Dans de nombreux pays, il est légal à des fins légitimes, par exemple :
- Recherche en sécurité : analyser des logiciels afin d’identifier des vulnérabilités.
- Interopérabilité : développer des produits compatibles sans dépendre de la documentation d’origine.
Les limites de la légalité sont souvent floues. Le reverse engineering qui viole le droit d’auteur, détourne la propriété intellectuelle ou relève de l’espionnage industriel est illégal dans la plupart des pays. En outre, de nombreux contrats de licence interdisent explicitement le reverse engineering de logiciels.
Légal ne veut pas dire incontesté. Les intérêts de sécurité et la protection de la propriété intellectuelle tirent souvent dans des directions opposées. Un débat ancien : les chercheurs en sécurité devraient-ils publier une vulnérabilité avant d’avoir prévenu le fabricant ?
Avantages et défis
Le reverse engineering améliore les produits et la sécurité, mais il comporte aussi des risques.
Avantages
- Stimuler l’innovation : l’analyse de technologies existantes peut mener au développement de nouveaux produits.
- Renforcer la sécurité : le reverse engineering aide à identifier et corriger les vulnérabilités dans les systèmes.
- Restaurer des technologies obsolètes : des systèmes sans documentation peuvent redevenir exploitables grâce au reverse engineering.
Défis
- Complexité technique : les systèmes modernes utilisent du chiffrement et des protections qui compliquent le reverse engineering.
- Incertitude juridique : les différences entre les cadres juridiques selon les pays peuvent poser problème.
- Risque de détournement : entre de mauvaises mains, le reverse engineering peut être utilisé à des fins destructrices.
Conclusion
Le reverse engineering fonctionne en démontant un produit fini jusqu’à ce que sa conception et son comportement soient clairs. Les équipes de sécurité s’en servent pour comprendre des malwares et trouver des vulnérabilités, les entreprises pour maintenir d’anciens systèmes et apprendre de la concurrence, et les attaquants utilisent les mêmes techniques pour créer des exploits ou contourner la protection anti-spam des formulaires web. Sa légalité dépend de l’objectif, du pays et de la licence. Si vous comptez analyser le logiciel de quelqu’un d’autre, lisez d’abord la licence.