Introduction
Les attaques de bots touchent les entreprises et les organisations de toutes tailles et de tous secteurs. Des programmes automatisés (les bots) y nuisent aux sites web, aux réseaux et aux services en ligne. Leurs objectifs sont variés : surcharger des serveurs, voler des données, manipuler des contenus ou des publicités.
Tous les bots ne sont cependant pas malveillants. Les crawlers des moteurs de recherche ou les chatbots remplissent des fonctions utiles. La différence réside dans leur intention : les bons bots font gagner du temps, les bots malveillants cherchent des failles à exploiter. Savoir comment fonctionnent les attaques de bots et ce qu’elles coûtent aide à protéger votre site web des attaques de bots.
Que sont les attaques de bots et comment fonctionnent-elles ?
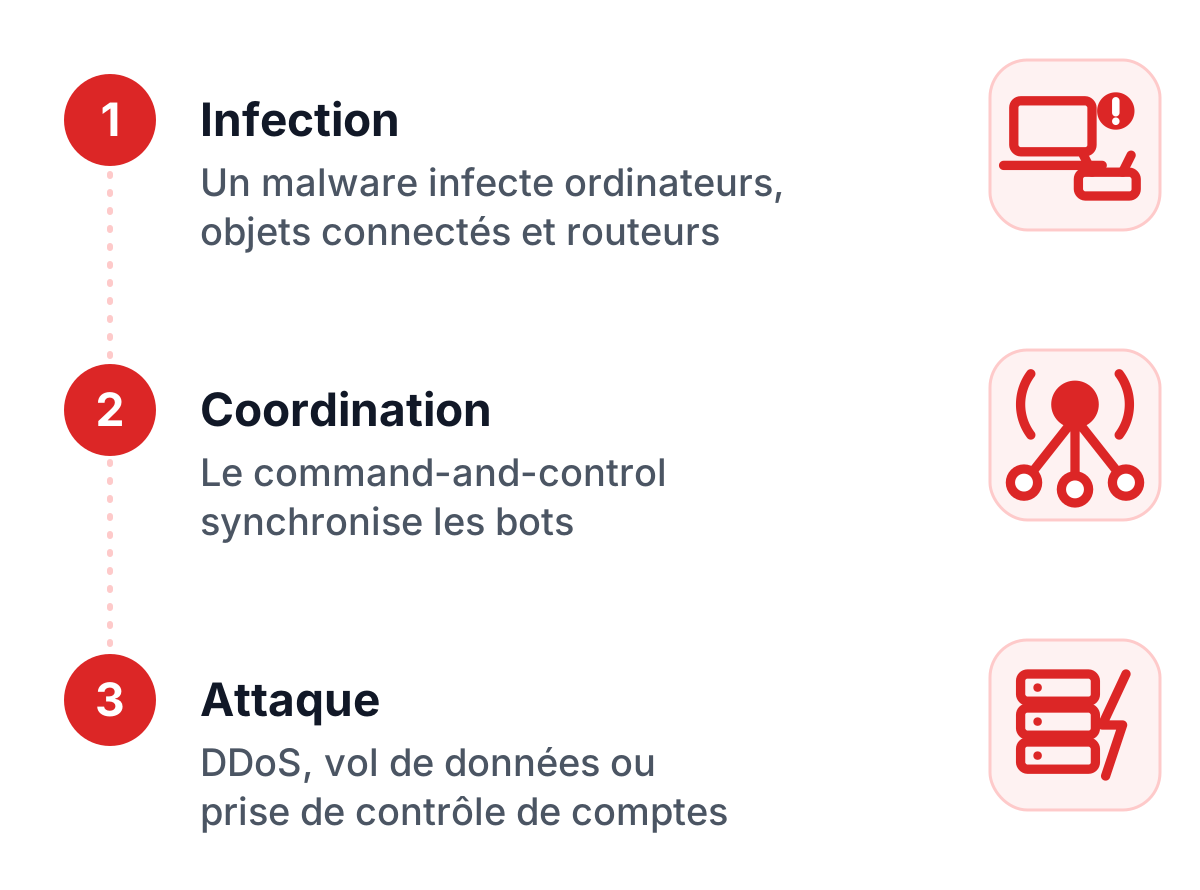
Un bot est un programme automatisé qui exécute des tâches nécessitant normalement une intervention humaine. Les bots malveillants, eux, sont conçus pour exploiter des vulnérabilités. Une attaque de bots typique se déroule en plusieurs étapes :
- Infection et mise en place : l’attaquant infecte différents appareils, tels que des ordinateurs, des objets connectés ou des routeurs, avec un malware. Ces appareils deviennent alors partie intégrante d’un botnet.
- Coordination : via une unité de contrôle centrale, appelée infrastructure de command-and-control, les bots sont synchronisés afin d’exécuter des commandes.
- Attaque : les bots exécutent leurs tâches, comme l’envoi massif de requêtes (DDoS), l’extraction de données ou la prise de contrôle de comptes (credential stuffing).
Les bots malveillants peuvent également agir de manière autonome en utilisant des algorithmes pour identifier et exploiter les vulnérabilités des systèmes ciblés.
Exemples d’attaques de bots
L’attaque DDoS contre Dyn en 2016
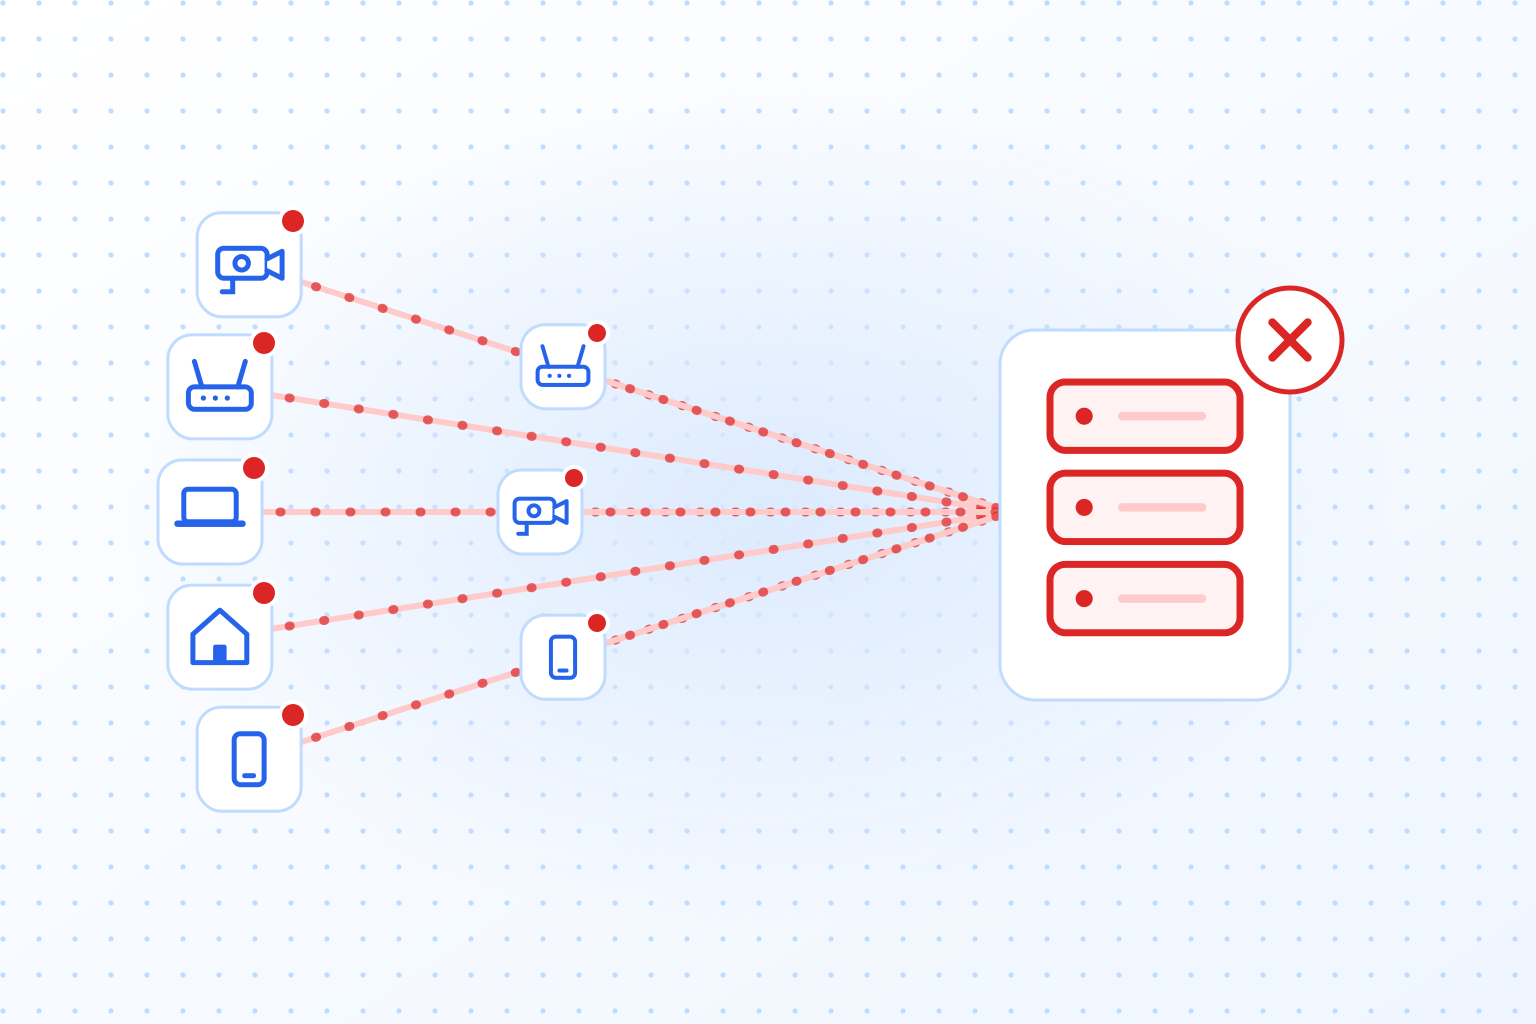
L’une des attaques de bots les plus connues fut l’attaque contre le fournisseur DNS Dyn en octobre 2016. Un botnet appelé Mirai a utilisé des appareils IoT infectés pour envoyer massivement des requêtes vers les serveurs de Dyn. L’attaque a provoqué l’indisponibilité pendant plusieurs heures de grands sites web comme Twitter (aujourd’hui X), Netflix et Reddit. Les dommages économiques se sont élevés à plusieurs millions de dollars.
Credential Stuffing sur Disney+
Après le lancement du service de streaming Disney+ en 2019, des milliers de comptes ont été piratés. Les attaquants ont utilisé des bots pour tester des identifiants volés sur Disney+, une attaque typique de credential stuffing. Résultat : des clients frustrés et des investissements de sécurité importants.
L’impact des attaques de bots
Les dégâts vont généralement bien au-delà de l’attaque elle-même :
- Pertes financières : le coût d’une attaque de bots peut rapidement atteindre des millions. Outre les pertes de revenus directes dues aux interruptions de service, il faut aussi compter les coûts de restauration de l’infrastructure IT, les litiges et les éventuelles amendes liées à des violations de la protection des données.
- Violations de données et de sécurité : les bots malveillants peuvent voler des identifiants, extraire des informations sensibles ou infiltrer des systèmes. Cela entraîne des risques juridiques et peut coûter durablement la confiance des clients.
- Atteinte à la réputation : une attaque rendue publique peut durablement nuire à l’image d’une entreprise. Les clients font moins confiance à une entreprise incapable de protéger leurs données.
- Pression technique : les attaques DDoS et le scraping peuvent affecter les performances des serveurs et dégrader l’expérience utilisateur. Des systèmes surchargés provoquent de la frustration chez les clients et des pertes pour l’activité en ligne.
Pourquoi les CAPTCHA protègent contre les attaques de bots
Les CAPTCHA sont un moyen éprouvé de longue date pour distinguer les bots des utilisateurs humains. Les CAPTCHA traditionnels comme reCAPTCHA v2 présentent des tâches censées n’être résolues que par des humains, comme identifier des images ou résoudre des énigmes. Les systèmes plus récents fonctionnent de manière invisible en arrière-plan et s’appuient sur l’analyse des données et du comportement plutôt que sur des énigmes.
Préoccupations en matière de confidentialité avec les Captchas traditionnels
Des solutions comme reCAPTCHA v2, reCAPTCHA v3 et hCaptcha sont largement utilisées, mais elles soulèvent des questions de confidentialité. Beaucoup de ces systèmes collectent des données utilisateur et les traitent sur des serveurs situés hors de l’UE, ce qui pose des questions au regard du RGPD. Pour les entreprises en Europe, une protection contre les bots conforme au RGPD comme TrustCaptcha évite ce problème : elle fonctionne sans cookies et traite les données dans des centres de données de l’UE.
Mesures efficaces contre les attaques de bots
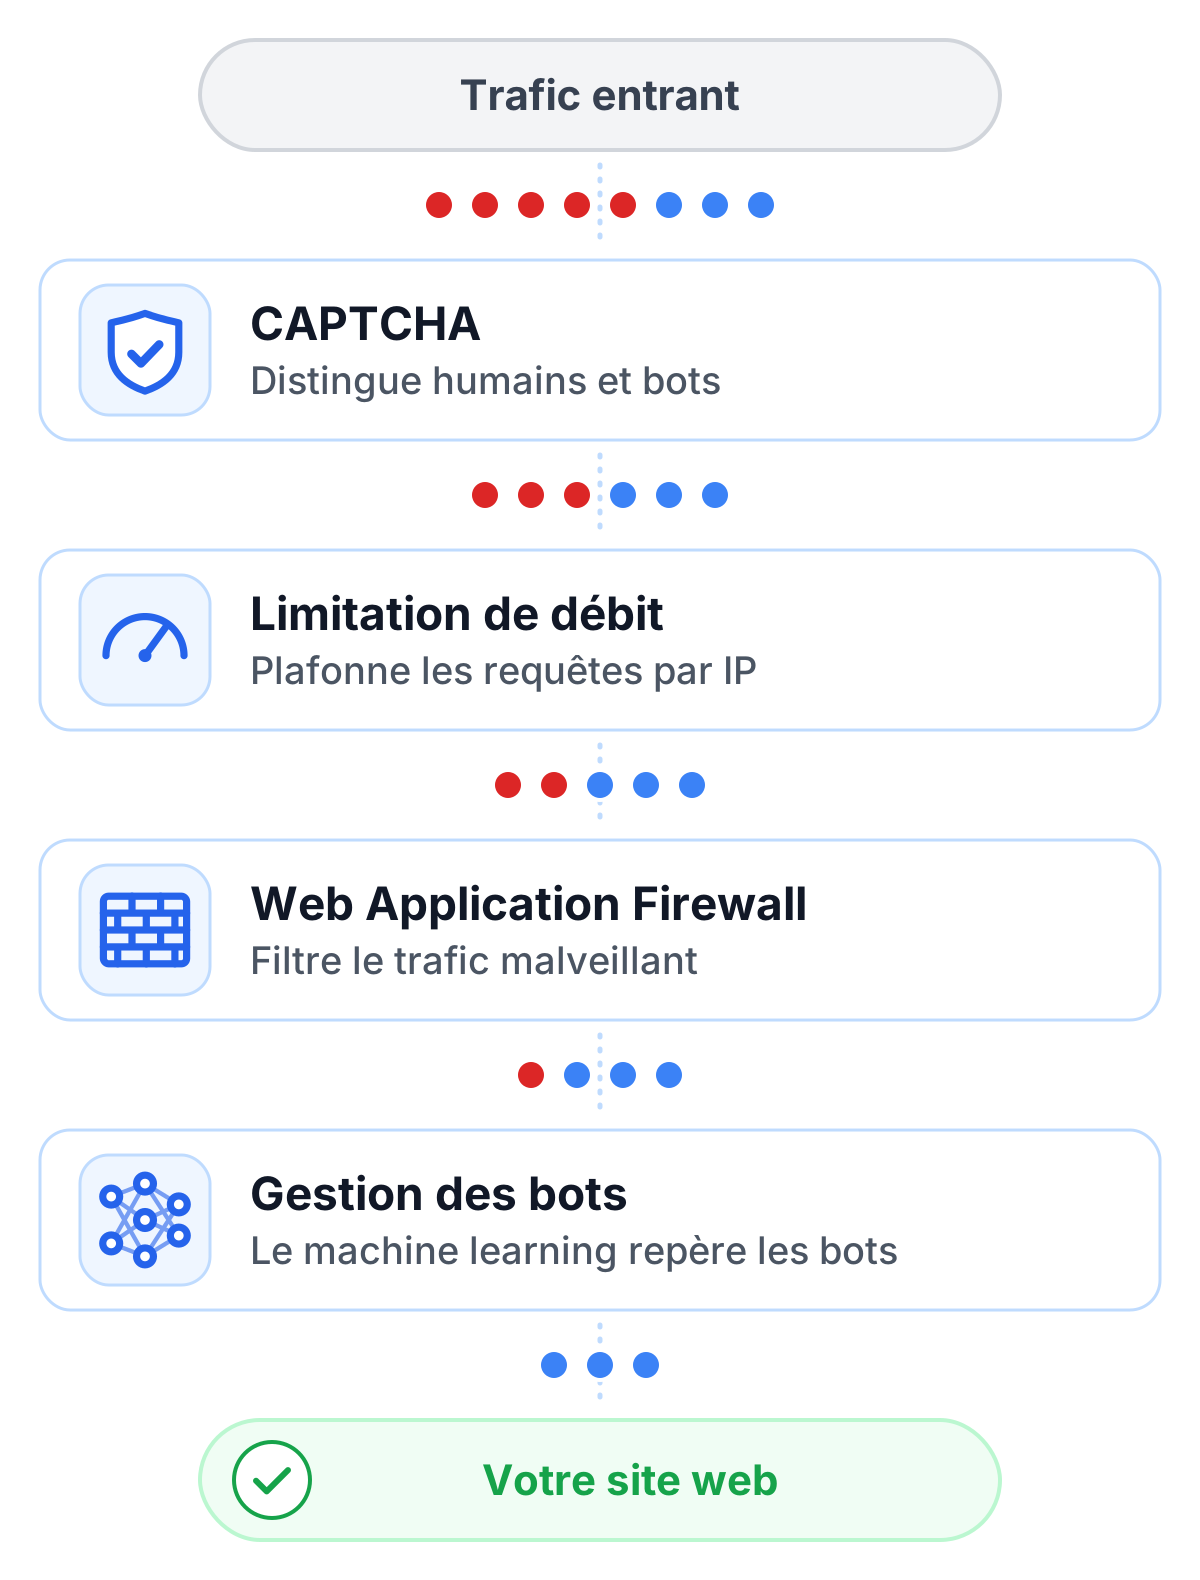
En plus des captchas, il existe d’autres stratégies pour prévenir les attaques de bots :
- Limitations de débit : limitez le nombre de requêtes provenant d’une même adresse IP sur une période donnée. Cela arrête vite les bots simples et le trafic excessif. Les attaquants qui alternent entre de nombreuses adresses IP de proxy le contournent toutefois, c’est pourquoi les limitations de débit fonctionnent au mieux avec un CAPTCHA.
- Web Application Firewalls (WAF) : ces outils filtrent le trafic malveillant et protègent votre site web contre des attaques spécifiques.
- Logiciels de gestion des bots : des outils spécialisés utilisent le machine learning pour identifier et bloquer le trafic bot.
Pour des attaques précises comme le brute-force, la prise de contrôle de compte ou le spam de formulaires, les solutions TrustCaptcha indiquent les mesures adaptées.
Analyse coût-bénéfice des mesures de défense contre les bots
Se défendre contre les attaques de bots coûte relativement peu au regard des dégâts possibles. Un CAPTCHA, un firewall et des outils de monitoring coûtent généralement une fraction de ce que coûte une attaque réussie.
Conclusion : la bonne protection contre les attaques de bots
Pour protéger votre site web des attaques de bots, commencez là où les bots font des dégâts : formulaires, connexions et paiement. Un CAPTCHA à ces endroits, des limitations de débit et une surveillance arrêtent ensemble l’essentiel des abus automatisés. Une solution conforme au RGPD comme TrustCaptcha le fait sans cookies : vous ajoutez de la protection sans créer de problème de confidentialité.