

Que sont les attaques de phishing ?
Les attaques de phishing font partie des formes de cybercriminalité les plus courantes et les plus dangereuses. Leur objectif est de voler des informations sensibles telles que des mots de passe, des coordonnées bancaires ou des données personnelles. Les attaquants trompent leurs victimes au moyen de messages ou de sites web manipulés qui ressemblent de très près à ceux d’organisations légitimes. Ils combinent manipulation psychologique et savoir-faire technique.
De nombreuses attaques de phishing sont rédigées pour toucher les gens dans des moments de stress ou de précipitation. Les attaquants comptent sur le fait que l’on se sent sous pression et que l’on fait moins attention quand on veut régler vite un prétendu problème.
Comment fonctionnent les attaques de phishing ?
À la base de chaque attaque de phishing, il y a la tromperie. Les attaquants utilisent de faux e-mails, sites web ou même SMS pour instaurer la confiance. Beaucoup de ces messages se présentent comme des communications officielles de banques, de services de messagerie ou d’entreprises connues. L’objectif est d’amener la victime à cliquer sur des liens malveillants, à saisir des données sensibles ou à ouvrir des pièces jointes contenant des malwares.
Étapes typiques d’une attaque de phishing
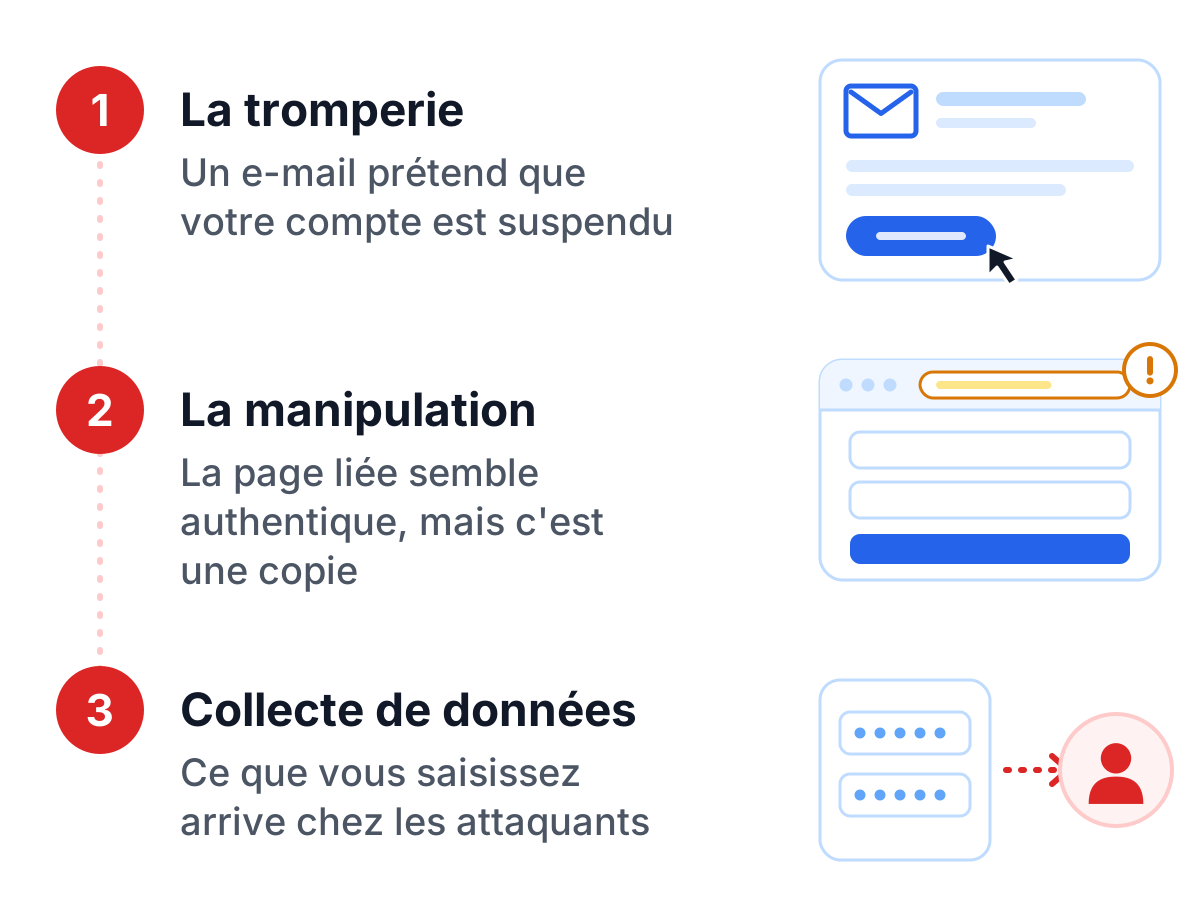
- La tromperie : un e-mail prétend que votre compte a été suspendu et vous invite à cliquer sur un lien.
- La manipulation : la page liée semble authentique, mais il s’agit d’une copie.
- Collecte de données : dès que vous saisissez vos informations, elles tombent entre les mains des attaquants.
Pourquoi les attaques de phishing réussissent-elles si souvent ?
Les attaques de phishing réussissent parce qu’elles exploitent les faiblesses humaines. Les attaquants utilisent des émotions comme la peur ou l’urgence pour tromper leurs victimes. Un faux message avertissant d’une prétendue suspension de compte provoque chez beaucoup de personnes une réaction irréfléchie. En outre, des astuces techniques telles que de fausses URL ou des adresses d’expéditeur manipulées compliquent la vérification de l’authenticité d’un message.
De meilleurs outils aident aussi les attaquants. Les sites de phishing paraissent aujourd’hui si réels que même des utilisateurs expérimentés s’y laissent prendre. Et comme l’e-mail, les réseaux sociaux et les appareils mobiles font partie du quotidien, les attaquants ont de nombreux moyens d’atteindre leurs cibles.
Comment pouvez-vous vous protéger contre le phishing ?
La protection contre les attaques de phishing commence par vous-même. Une bonne dose de méfiance et quelques protections techniques vous mènent déjà loin. Gardez un regard critique sur les e-mails ou messages suspects, en particulier s’ils sont inattendus ou exigent une action urgente.
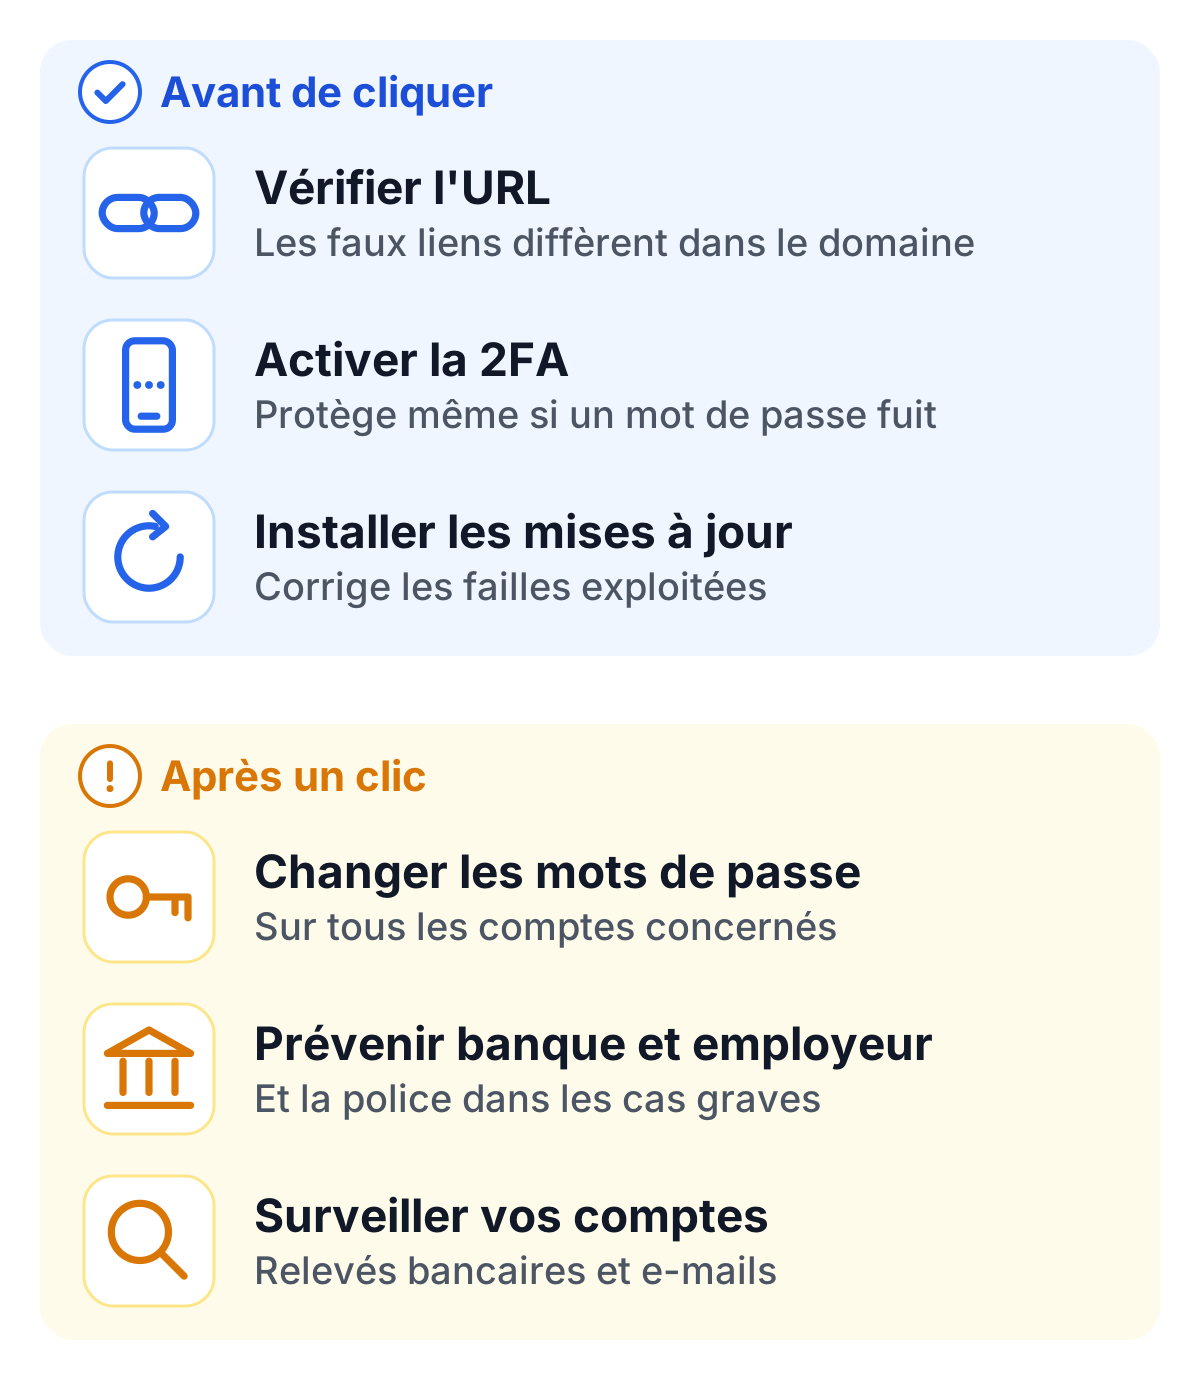
- Vérifiez attentivement l’URL : les faux liens contiennent souvent de petites différences dans le domaine.
- Utilisez l’authentification à deux facteurs (2FA) : elle offre une protection supplémentaire même si un mot de passe est compromis.
- Laissez un gestionnaire de mots de passe remplir vos mots de passe : il ne les remplit que sur le site auquel ils appartiennent, une page imitée n’obtient donc rien.
- Utilisez les passkeys quand elles sont proposées : une passkey ne fonctionne que sur le vrai site, il n’y a donc rien à hameçonner.
Gardez aussi vos appareils à jour. Les mises à jour de sécurité corrigent de nombreuses vulnérabilités qu’exploitent les attaques de phishing.
Que faire si vous êtes victime d’une attaque ?
Si vous êtes tombé dans le piège d’un phishing, agissez tout de suite. Changez sans délai les identifiants de tous les comptes concernés. Informez votre banque, votre employeur ou toute autre entité concernée de l’incident. Dans les cas graves, vous devriez également contacter la police ou des unités spécialisées dans la cybercriminalité.
En outre, vérifiez régulièrement vos relevés bancaires et vos e-mails afin de repérer toute activité suspecte. Plus vous réagissez vite, plus vous avez de chances de limiter les dommages.
Protection contre le phishing pour les entreprises
Les entreprises doivent prévenir les attaques de phishing sur deux fronts : les personnes et les systèmes. La sensibilisation des collaborateurs vient en premier, et des formations régulières les aident à repérer le phishing tôt.
Côté technique, l’authentification des e-mails avec SPF, DKIM et DMARC complique l’envoi de messages au nom de l’entreprise, et les filtres de messagerie interceptent de nombreux e-mails de phishing avant qu’ils n’arrivent dans une boîte. Des méthodes de connexion résistantes au phishing, comme les passkeys ou les clés de sécurité, font qu’un mot de passe volé ne suffit plus à lui seul.
Pour les formulaires de connexion de l’entreprise, un CAPTCHA comme TrustCaptcha vérifie que les requêtes viennent de personnes et non de bots. Un CAPTCHA n’arrête pas les e-mails de phishing, mais quand des attaquants essaient en masse des mots de passe volés par phishing, c’est là qu’ils sont arrêtés, ce qui fait partie de la protection contre la prise de contrôle de compte sur les formulaires de connexion. TrustCaptcha fonctionne sans énigme et est conforme au RGPD, les vrais utilisateurs ne le remarquent donc presque pas.
Conclusion
Les attaques de phishing fonctionnent parce qu’elles exploitent la confiance et la précipitation des personnes. Vérifier les liens et les expéditeurs, activer la 2FA partout où c’est possible et réagir vite après une erreur vous protègent mieux que n’importe quel outil isolé. Les entreprises ajoutent des formations régulières, l’authentification des e-mails et une connexion résistante au phishing, et protègent leurs propres connexions, par exemple avec TrustCaptcha, pour que les mots de passe volés ne puissent pas être essayés automatiquement.