Qu’est-ce qu’une attaque DDoS ?
Définition du DDoS (Distributed Denial of Service)
Une attaque DDoS (Distributed Denial of Service) cherche à surcharger un système, un réseau ou un site web jusqu’à ce que plus personne ne puisse y accéder. C’est l’une des formes de cyberattaque les plus courantes. Contrairement à une attaque DoS (Denial of Service), lancée depuis une seule source, une attaque DDoS utilise de nombreux appareils en même temps pour envoyer d’énormes quantités de requêtes. Ces appareils font souvent partie de ce qu’on appelle un botnet, c’est-à-dire un ensemble d’appareils compromis par un malware et contrôlés par des attaquants.
Une attaque DDoS réussie peut mettre une entreprise hors ligne, lui coûter de l’argent et nuire longtemps à sa réputation. Les attaquants s’en servent aussi pour masquer d’autres attaques, comme des violations de données ou des intrusions dans les systèmes.
Pourquoi les attaques DDoS sont-elles dangereuses ?
Les attaques DDoS sont dangereuses, car elles peuvent causer des dommages à la fois techniques et financiers, notamment :
- Interruptions de service : les clients ne peuvent plus accéder à vos services, ce qui entraîne des pertes de revenus.
- Coûts de défense : atténuer une attaque et rétablir un fonctionnement normal peut être coûteux et chronophage.
- Atteinte à la réputation : les clients et partenaires peuvent perdre confiance dans une entreprise touchée par une attaque.
- Tactiques de diversion : dans certains cas, les attaques DDoS servent à détourner l’attention des équipes de sécurité pendant que des données sensibles sont volées ou que d’autres vulnérabilités sont exploitées.
L’attaque de 2016 contre le fournisseur DNS Dyn (voir plus bas) a rendu des services comme Netflix, Twitter (aujourd’hui X) et Spotify indisponibles pendant plusieurs heures.
Comment fonctionnent les attaques DDoS
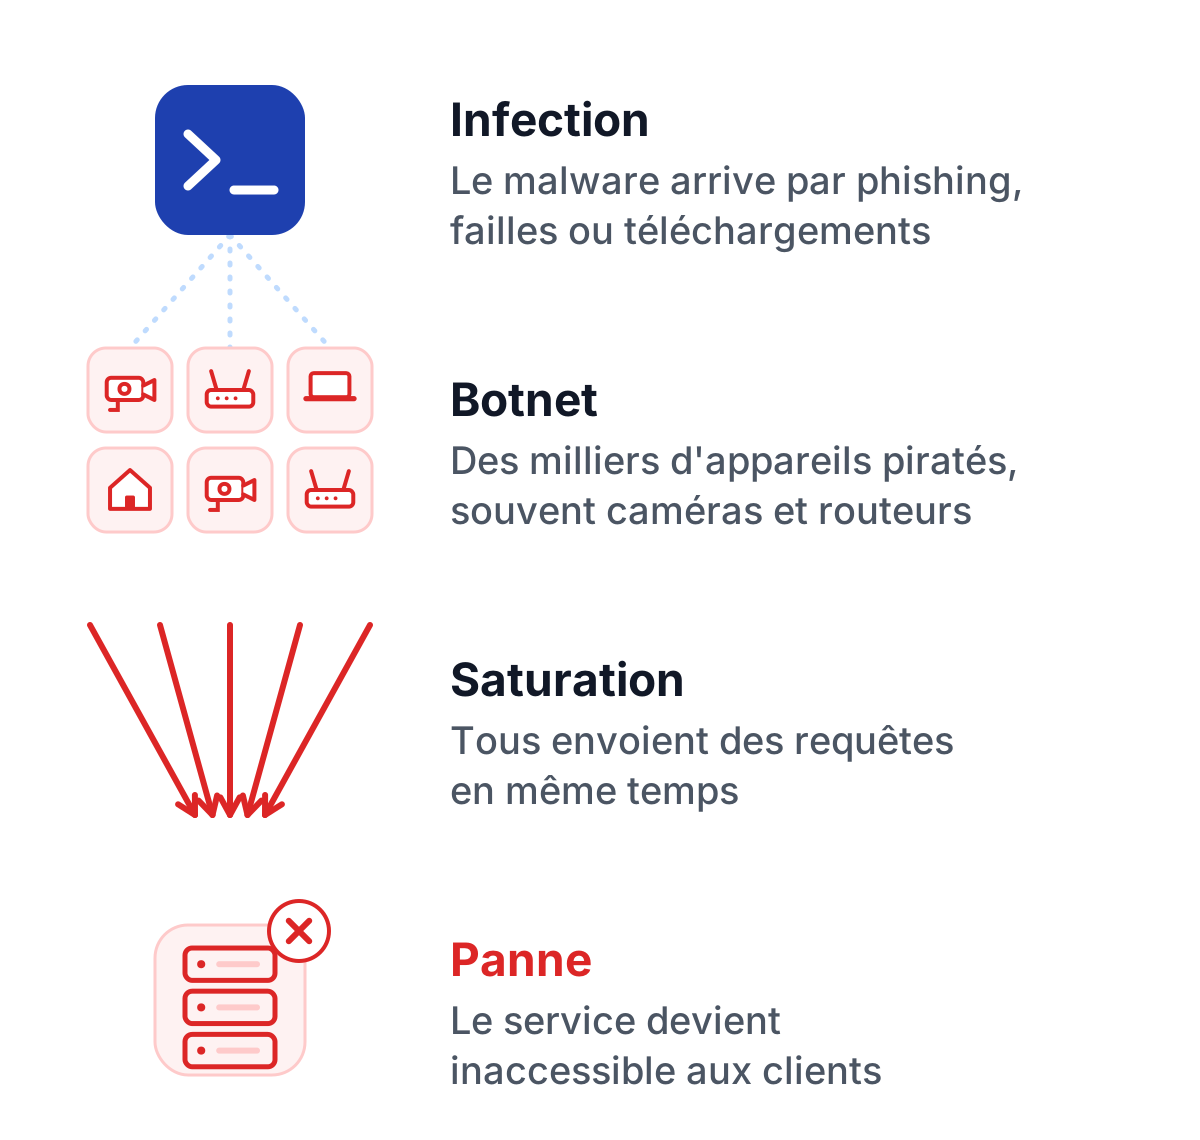
Comment les attaquants construisent une armée de botnets
Les attaquants utilisent souvent des botnets pour mener des attaques DDoS. Ces botnets se composent de milliers, voire de millions d’appareils infectés par des malwares. Les appareils de l’Internet des objets (IoT), comme les caméras de surveillance, les routeurs et les équipements domotiques, sont particulièrement vulnérables, car ils fonctionnent souvent avec des mots de passe faibles ou des logiciels obsolètes.
L’infection se produit généralement à l’insu de l’utilisateur via des e-mails de phishing, des vulnérabilités de sécurité ou des téléchargements manipulés. Une fois qu’un appareil fait partie d’un botnet, l’attaquant peut l’utiliser pour envoyer d’énormes quantités de paquets de données vers un système cible, saturant ainsi ses ressources.
Types d’attaques DDoS
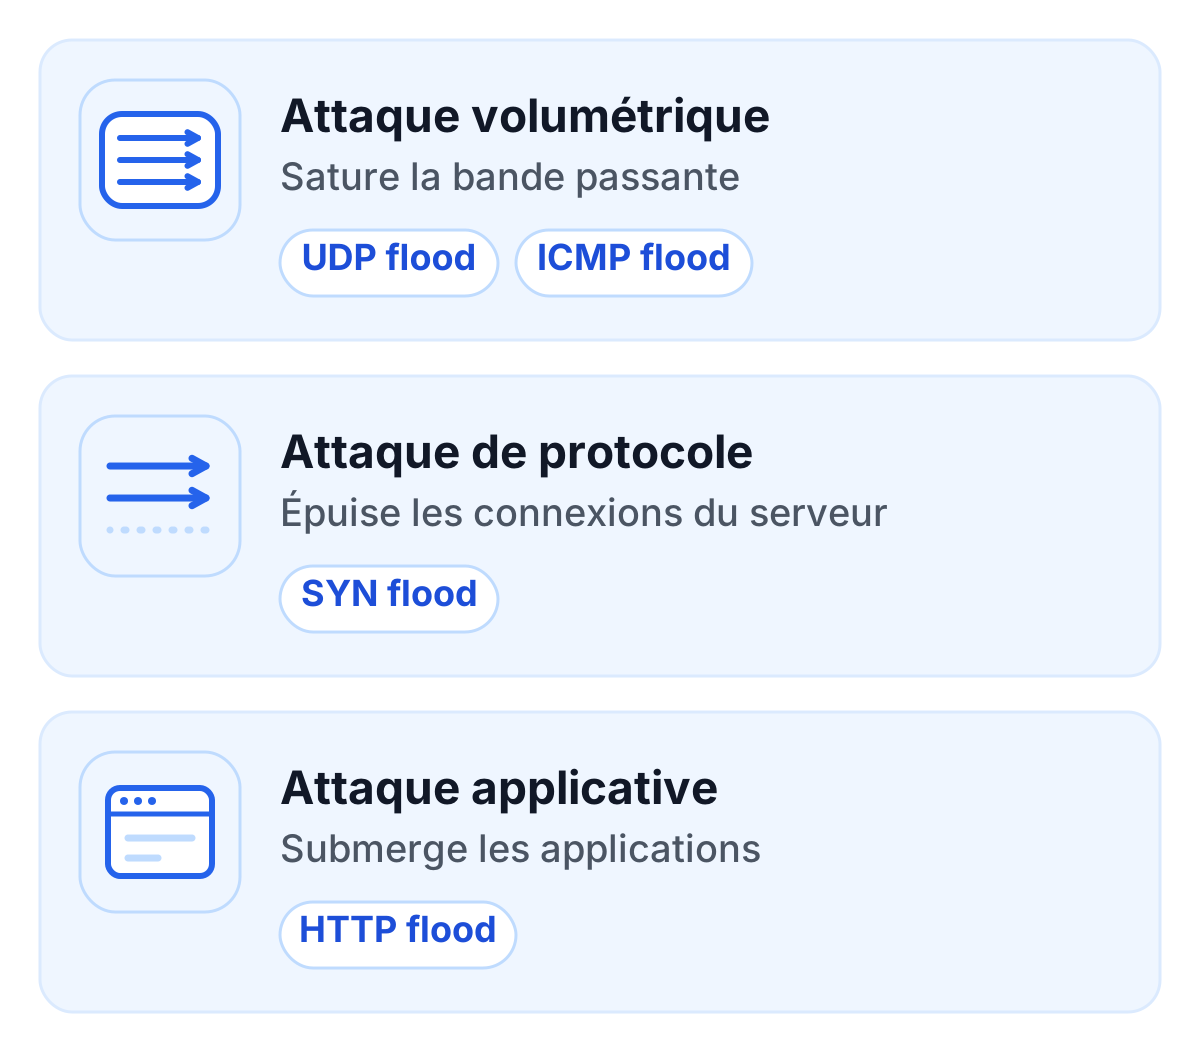
- Attaques volumétriques : ces attaques visent à saturer la bande passante d’un réseau à l’aide de méthodes comme les UDP floods ou les ICMP floods afin de générer un trafic massif.
- Attaques de protocole : elles exploitent les faiblesses des protocoles réseau, comme les SYN floods, qui cherchent à épuiser les ressources de connexion d’un serveur.
- Attaques applicatives : ces attaques, comme les HTTP floods, ciblent des applications ou services spécifiques en les submergeant de requêtes légitimes mais excessives.
Signes d’une attaque DDoS en cours
Plus vous repérez tôt une attaque DDoS, plus vite vous pouvez réagir. Les signes typiques sont :
- Une augmentation soudaine et inattendue du trafic réseau.
- Des temps de chargement lents ou une indisponibilité totale des sites web et services.
- Des messages d’erreur fréquents tels que « Service Unavailable ».
- Des pics de trafic inhabituels sur certains ports ou adresses IP.
Mesures de protection contre les attaques DDoS
Prévenir une attaque
L’essentiel de la protection DDoS doit être en place avant qu’une attaque ne commence :
- Firewalls et Intrusion Prevention Systems (IPS) : ces systèmes filtrent le trafic malveillant et bloquent les adresses IP suspectes.
- Load balancers : la répartition des requêtes sur plusieurs serveurs réduit la charge et évite qu’un serveur individuel soit submergé.
- Content Delivery Networks (CDN) : les CDN répartissent le trafic sur des serveurs situés dans le monde entier, protégeant ainsi contre les surcharges provoquées par des attaques DDoS.
Un service CAPTCHA comme TrustCaptcha aide de façon indirecte. Sa détection des bots repère et bloque les requêtes automatisées sur les formulaires et les connexions, ce qui complique les attaques applicatives visant ces pages. Il n’absorbe pas les inondations réseau ; ce rôle revient aux mesures ci-dessus.
Détecter une attaque et y répondre
- Surveillance et analyse : une surveillance continue du trafic réseau aide à détecter rapidement les activités inhabituelles.
- Actions immédiates : dès qu’une attaque est détectée, les adresses IP suspectes doivent être bloquées et des filtres de trafic activés.
- Collaboration avec les fournisseurs : les entreprises devraient rester en contact avec des services spécialisés de protection DDoS afin d’atténuer efficacement les attaques.
Stratégies de protection à long terme
Ces mesures maintiennent la protection efficace dans la durée :
- Audits réguliers de la sécurité réseau : les vulnérabilités peuvent être identifiées et corrigées à un stade précoce.
- Services de protection DDoS : ces services proposent des solutions spécialisées pour repousser les attaques et en minimiser l’impact.
- Formation des collaborateurs : une équipe bien formée peut mieux réagir face aux attaques et mettre en œuvre efficacement les mesures de sécurité.
Exemples d’attaques DDoS marquantes
HTTP/2 Rapid Reset (2023)
En 2023, des attaquants ont exploité une faille du protocole HTTP/2, appelée Rapid Reset, pour ouvrir et annuler des requêtes à un rythme énorme. Google a mesuré un pic de 398 millions de requêtes par seconde, bien plus que toute attaque observée auparavant. Serveurs web, fournisseurs cloud et services de protection ont dû déployer des correctifs dans tout le secteur.
Attaque contre GitHub (2018)
GitHub, l’une des plus grandes plateformes mondiales de développement logiciel, a été la cible d’une attaque DDoS massive en février 2018. Avec un pic de charge de 1,35 térabit par seconde, il s’agissait alors de la plus grande attaque documentée. GitHub l’a repoussée grâce à une réaction rapide et à ses mesures de protection.
Attaque contre Dyn (2016)
Un autre exemple notable est l’attaque contre le fournisseur DNS Dyn en 2016. Cette attaque a été menée par le botnet Mirai, qui utilisait des appareils IoT pour générer des flux de données massifs. En conséquence, des services comme Twitter (aujourd’hui X), Netflix et Amazon ont été indisponibles pendant plusieurs heures.
Conclusion
Une attaque DDoS n’a besoin de pénétrer nulle part. Il lui suffit d’envoyer plus de trafic que la cible ne peut en traiter. C’est pourquoi la défense repose surtout sur la capacité et le filtrage : firewalls, load balancers, CDN et services de protection spécialisés.
Un CAPTCHA comme TrustCaptcha couvre une partie plus étroite : il identifie et bloque les requêtes automatisées sur les formulaires et les connexions. Ce n’est pas une défense DDoS complète, mais il comble une lacune que les filtres réseau laissent ouverte.