Qu’est-ce qu’une attaque de social engineering ?
Une attaque de social engineering est une méthode par laquelle des attaquants exploitent les faiblesses humaines pour obtenir l’accès à des informations sensibles ou à des systèmes protégés. Au lieu de s’introduire techniquement dans des ordinateurs ou des réseaux, l’attaquant mise sur la manipulation psychologique. L’objectif est d’amener la victime à effectuer certaines actions, comme révéler des mots de passe, télécharger un malware ou accorder l’accès à des zones sécurisées. Le social engineering cible des réactions humaines naturelles telles que la confiance, la peur, la curiosité ou l’envie d’aider, et il est donc souvent qualifié de « piratage humain ».
Les attaques de social engineering sont dangereuses parce qu’elles sont difficiles à repérer. Les firewalls et les antivirus n’y peuvent souvent rien, car ces attaques reposent sur l’interaction humaine. Les entreprises sont particulièrement exposées, car elles comptent souvent de nombreux employés disposant de droits d’accès et manipulant des données sensibles. Une seule erreur peut entraîner de lourdes conséquences, comme la perte d’informations confidentielles, des dommages financiers ou une atteinte à la réputation.
Comment fonctionnent les attaques de social engineering
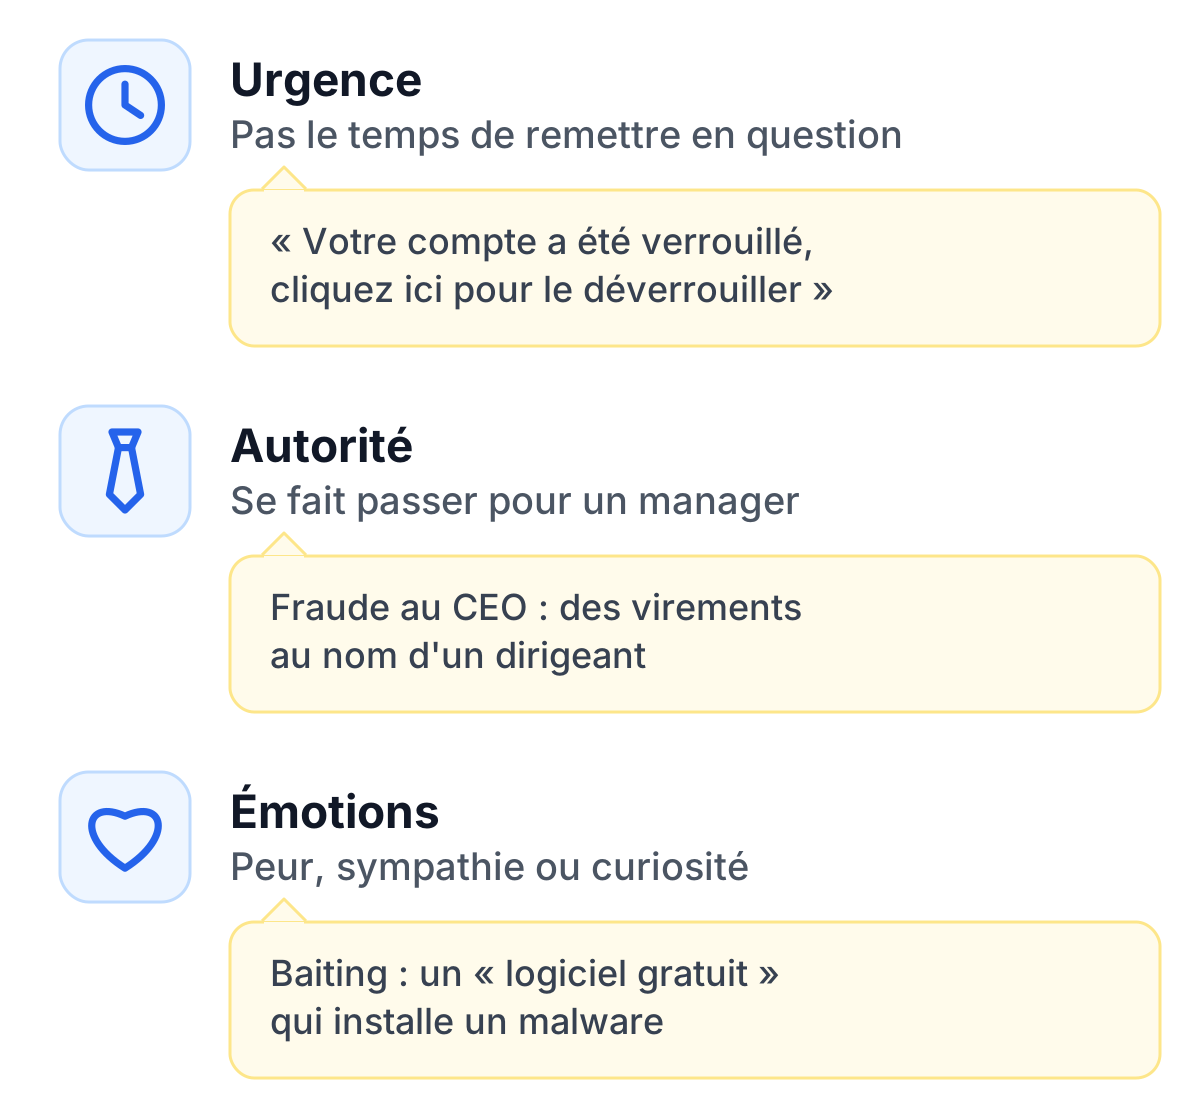
Le social engineering fonctionne par des manipulations psychologiques qui gagnent la confiance de la victime ou la prennent au dépourvu. Ils cherchent souvent à créer une situation dans laquelle la victime n’a pas le temps de remettre la demande en question. Les techniques les plus courantes reposent sur trois grands principes :
- Créer un sentiment d’urgence : les attaquants mettent la victime sous pression avec des messages comme « Votre compte a été verrouillé, cliquez ici pour le déverrouiller ». Sous stress, les personnes agissent souvent sans réfléchir et ne remettent pas ce type de demande en question.
- Usurper une autorité : les attaquants se font passer pour des figures d’autorité, comme des managers ou des agents administratifs, afin de pousser la victime à agir. Une tactique typique est la fraude au CEO, où les auteurs prétendent agir au nom d’un dirigeant pour autoriser des transactions financières.
- Manipulation émotionnelle : les personnes sont fortement influencées par des émotions telles que la peur, la sympathie ou la curiosité. Par exemple, dans le baiting, la victime est attirée par une offre séduisante comme un « logiciel gratuit » et finit par télécharger un malware.
Ces méthodes psychologiques font du social engineering l’une des formes d’attaque les plus efficaces. Même des personnes formées peuvent être trompées dans des situations stressantes ou par des scénarios particulièrement bien construits.
Exemples et impacts
Les attaques de social engineering peuvent se produire dans des contextes très variés et ne se limitent pas à la communication numérique. Un exemple classique est l’attaque de phishing, dans laquelle la victime reçoit un e-mail frauduleux prétendant provenir d’une source de confiance. L’e-mail pousse la victime à fournir des informations sensibles ou à cliquer sur un lien malveillant. Ces attaques sont très répandues, car elles sont faciles à exécuter et souvent très efficaces.
Un autre exemple est le pretexting, où l’attaquant prétend être quelqu’un disposant d’une raison plausible pour demander des informations. Par exemple, un attaquant peut se faire passer pour le support IT, prétendre résoudre un problème technique et demander des identifiants de connexion. La crédibilité de tels scénarios est souvent renforcée par de petits détails, comme la mention du nom ou du poste de la victime.
Les conséquences de telles attaques peuvent être graves. Dans les entreprises, une attaque réussie peut entraîner le vol de données clients confidentielles, la perturbation des systèmes ou des pertes financières importantes. Dans un cas connu de 2019, une entreprise du secteur de l’énergie a perdu 220 000 € à la suite d’un appel manipulé. L’attaquant a utilisé une voix générée par IA ressemblant à celle du CEO pour convaincre le service comptable d’effectuer un virement.
Se protéger contre le social engineering
La technologie seule n’arrête pas les attaques de social engineering. Le plus important, ce sont la sensibilisation et la formation. Les employés devraient être régulièrement formés aux dangers et apprendre à reconnaître les activités suspectes. Cela vaut aussi bien pour les e-mails que pour les appels téléphoniques ou les interactions en personne.
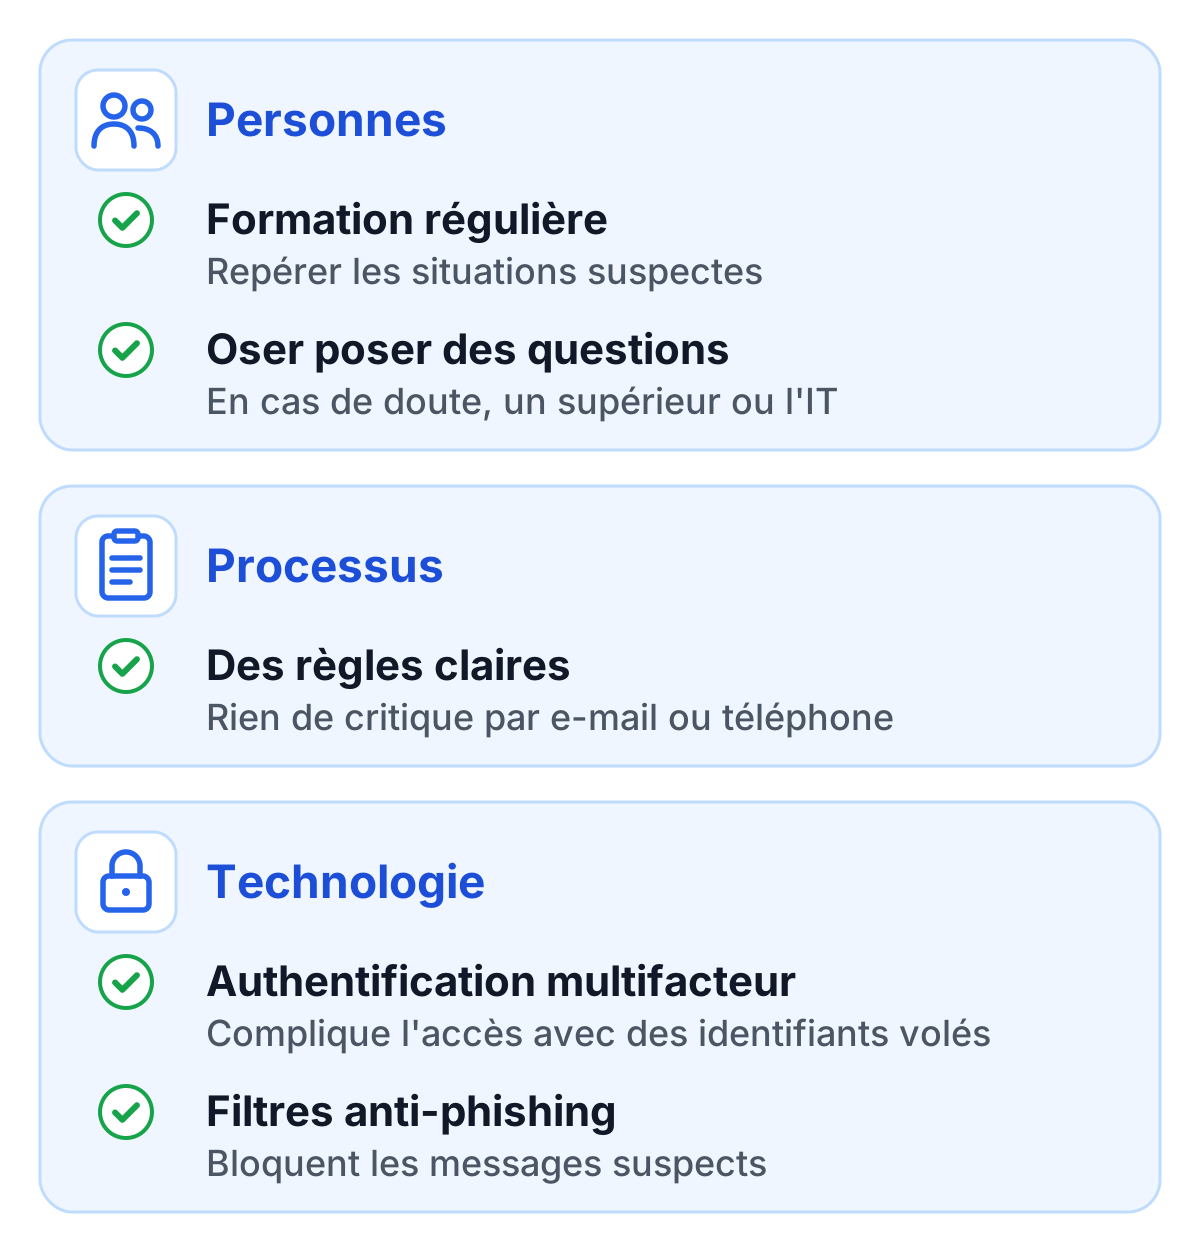
Les mesures techniques réduisent tout de même le risque. L’authentification multifacteur et la protection contre la prise de contrôle de compte compliquent l’accès aux systèmes pour les attaquants, même s’ils obtiennent des identifiants. Les filtres anti-phishing intégrés aux programmes de messagerie peuvent bloquer automatiquement les messages suspects. En outre, les entreprises devraient établir des règles claires pour le traitement des informations sensibles, par exemple ne jamais partager de données critiques par e-mail ou par téléphone.
Tout aussi importante est une culture d’entreprise dans laquelle il est normal de remettre en question les demandes inhabituelles. Les employés devraient se sentir à l’aise pour contacter leurs supérieurs ou le service IT s’ils ont des doutes sur une demande. Les attaquants comptent souvent sur le fait que les victimes n’osent pas poser de questions ou se sentent obligées d’obéir.
Conclusion
Les attaques de social engineering figurent parmi les plus grands défis de la cybersécurité, car elles ciblent directement la nature humaine. Elles contournent les protections techniques et utilisent des manipulations psychologiques pour tromper les victimes. Leur champ d’action couvre les e-mails, les appels téléphoniques et les interactions personnelles directes.
La meilleure défense associe vigilance, formation et mesures techniques. Les employés doivent reconnaître les situations suspectes et savoir comment réagir, et les entreprises ont besoin de politiques de sécurité claires et de processus solides derrière. La culture compte autant que la technique : dans une équipe où la question « cette demande est-elle réelle ? » est normale, les attaquants ont beaucoup plus de mal.
Aucune équipe n’est à l’abri. Mais une sensibilisation régulière et quelques règles fermes, comme confirmer les demandes de paiement par un second canal, réduisent nettement le risque, pour les entreprises comme pour les particuliers.