Qu’est-ce que le browser fingerprinting ?
Le browser fingerprinting est une méthode de suivi qui permet de reconnaître les utilisateurs sur internet sans recourir aux cookies. Il utilise la configuration spécifique d’un appareil et d’un navigateur pour créer une sorte d’« empreinte numérique ». Certains annonceurs s’y tournent quand les navigateurs bloquent les cookies, mais ce n’est pas une faille juridique : dans l’UE, le fingerprinting relève de la même règle de consentement que les cookies. Voici comment il fonctionne, quelles données il collecte et ce qu’il implique pour la vie privée.
Comment fonctionne le browser fingerprinting ?
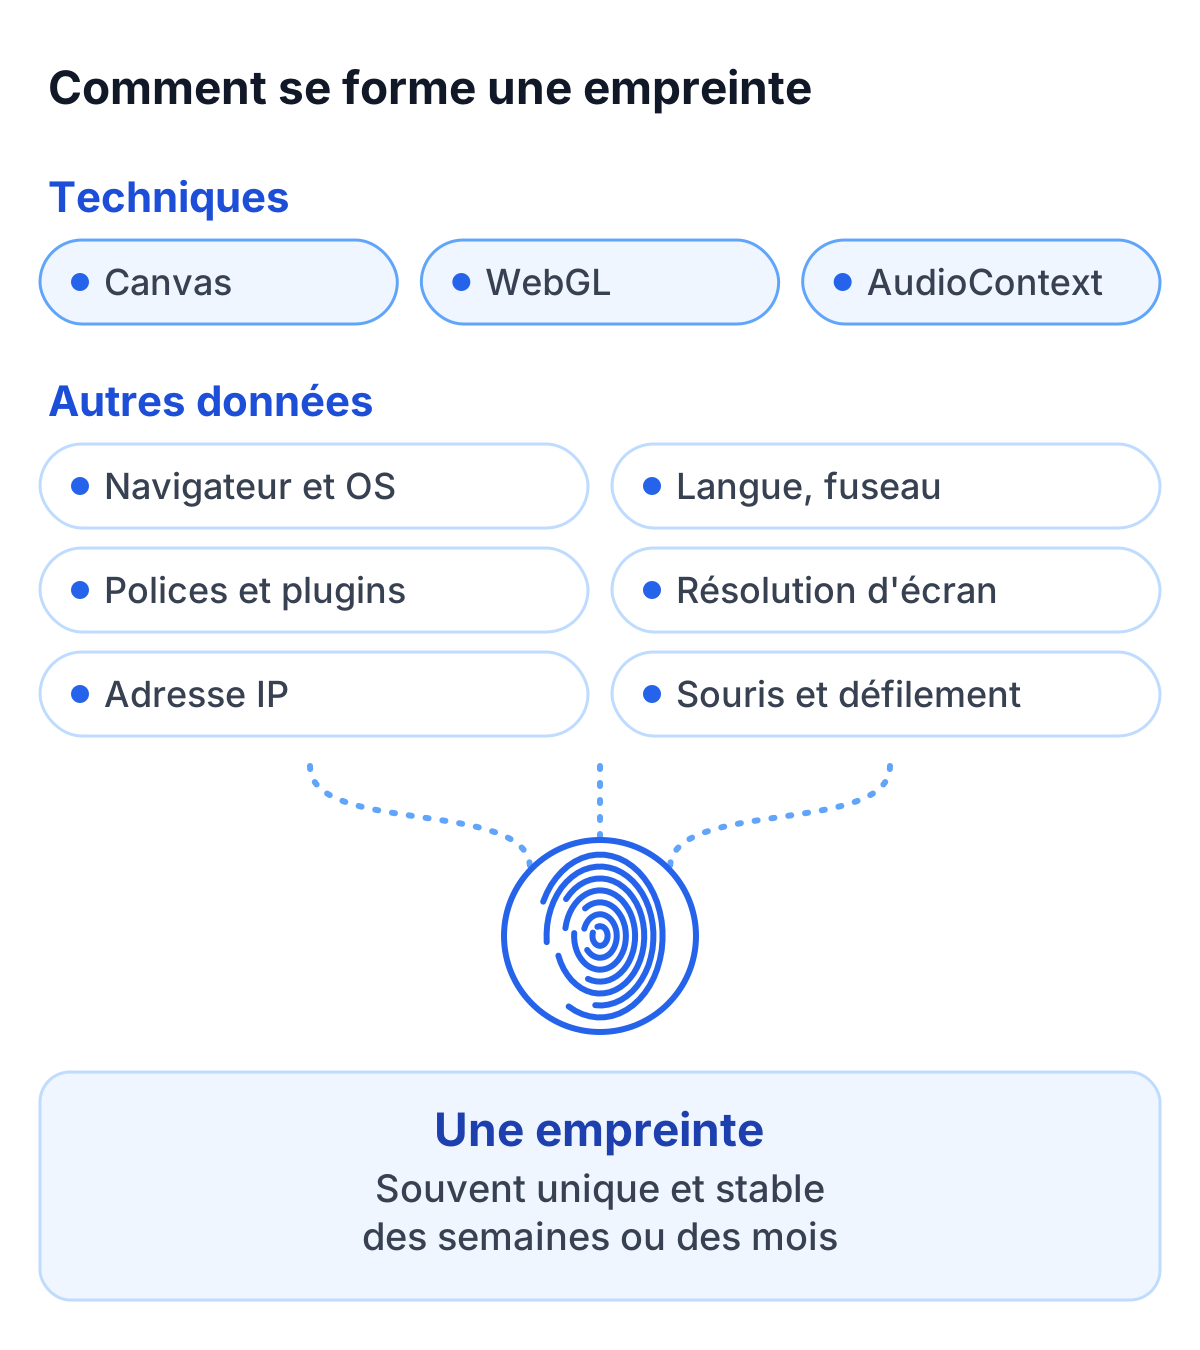
Le browser fingerprinting repose sur le principe selon lequel chaque navigateur et chaque appareil peuvent être identifiés à partir d’une combinaison unique d’attributs techniques. Les données collectées couvrent un large éventail d’informations issues des configurations du navigateur, des propriétés matérielles et des environnements logiciels. Ces données sont combinées pour créer une « empreinte numérique » souvent stable et unique.
Les principales techniques
- Canvas Fingerprinting : le navigateur est amené à rendre une image invisible. La manière dont cette image est produite varie légèrement selon l’appareil, le pilote graphique et le logiciel.
- WebGL Fingerprinting : cette méthode utilise les capacités graphiques 3D de l’appareil pour détecter les différences dans le rendu des objets 3D.
- AudioContext Fingerprinting : cette méthode mesure de subtiles différences dans la restitution audio dues aux configurations matérielles et logicielles.
En outre, les techniques de browser fingerprinting collectent un large éventail d’autres données, notamment :
- Version du navigateur et système d’exploitation
- Paramètres de langue et fuseau horaire
- Polices et plugins installés
- Résolution d’écran et profondeur des couleurs
- Géolocalisation et adresse IP
- Mouvements de souris, comportement de défilement et schémas d’utilisation tactile
- Interfaces réseau actives et architecture CPU
La combinaison de ces données permet de créer une empreinte unique qui peut rester stable pendant des semaines, voire des mois. Des projets de recherche comme Panopticlick de l’EFF ont montré que la plupart des navigateurs testés se distinguaient par leur seule empreinte. Cela fait du fingerprinting une technologie puissante, mais qui présente aussi des risques pour la vie privée.
Browser fingerprinting vs. cookies
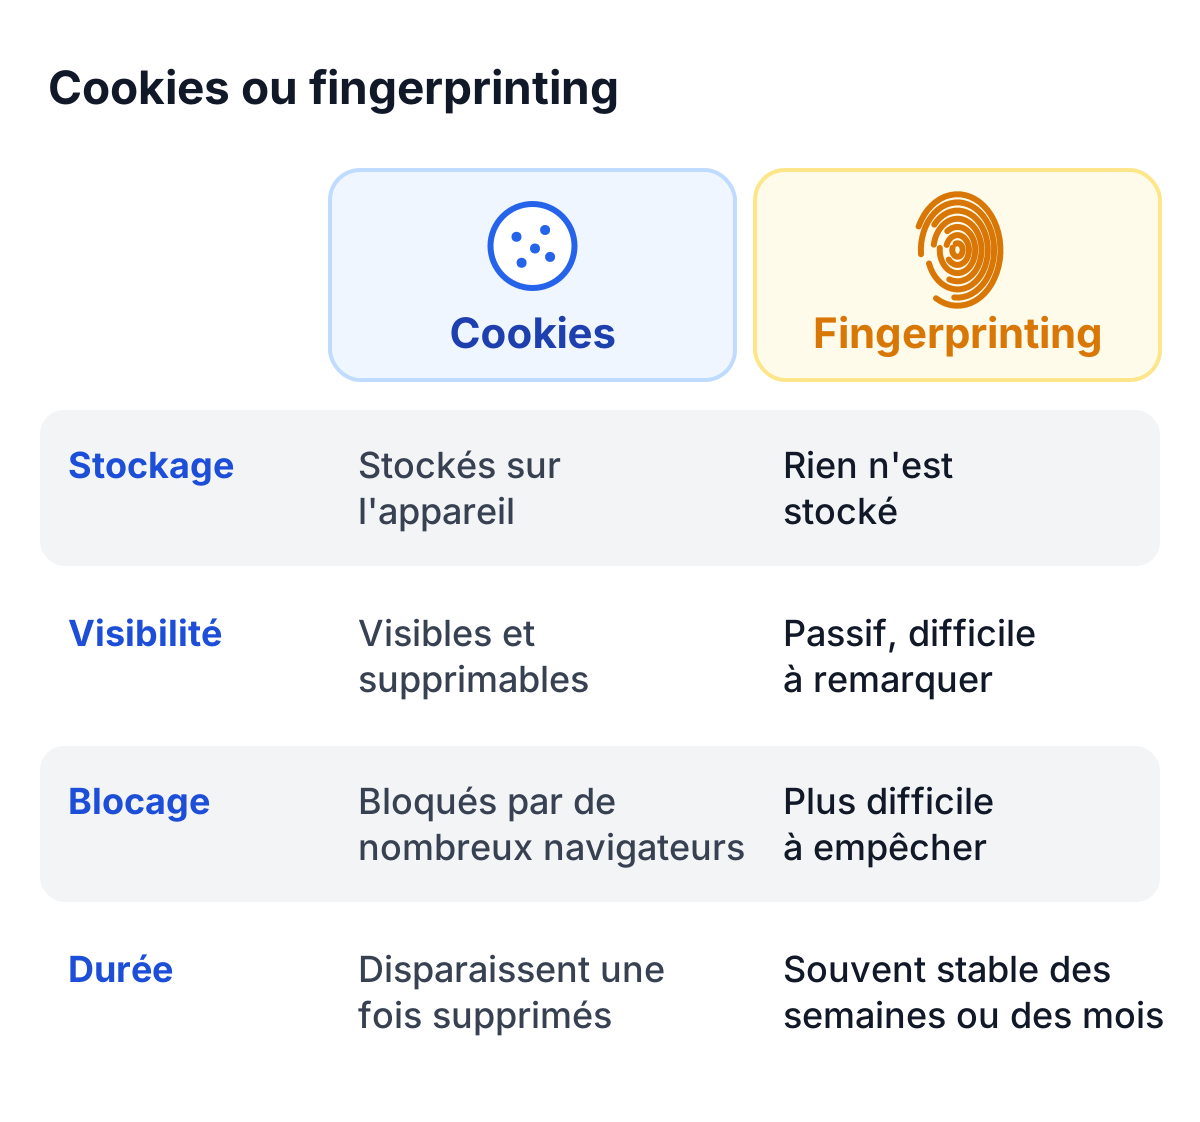
Alors que les cookies sont explicitement stockés sur l’appareil de l’utilisateur et nécessitent souvent une acceptation active, le browser fingerprinting fonctionne passivement et est plus difficile à détecter ou à bloquer. Il n’échappe pas pour autant aux règles de consentement : dans l’UE, lire les propriétés d’un appareil pour en calculer l’empreinte est traité comme le dépôt d’un cookie (voir plus bas).
Avantages du browser fingerprinting
- Aucun stockage nécessaire : une empreinte est calculée à partir de propriétés que le navigateur révèle déjà, rien ne doit donc être stocké sur l’appareil. Cela ne la dispense pas des règles de consentement.
- Stabilité plus longue : alors que les cookies peuvent être supprimés, les empreintes restent souvent stables sur de plus longues périodes. Cela aide la détection de fraude et de bots à reconnaître un appareil qui revient.
Inconvénients du browser fingerprinting
- Préoccupations en matière de confidentialité : la nature invisible du fingerprinting rend difficile pour les utilisateurs de savoir s’ils sont suivis.
- Difficile à contrôler pour les utilisateurs : de nombreux navigateurs bloquent les cookies, mais le fingerprinting est plus difficile à empêcher. C’est justement pour cela que les autorités lui appliquent les règles de consentement.
- Complexité technique : les protections modernes des navigateurs compliquent la création d’empreintes stables.
De nombreuses entreprises combinent le fingerprinting avec les cookies afin d’obtenir une précision de suivi maximale. Toutefois, ces approches hybrides augmentent aussi les risques potentiels pour la vie privée.
Applications du browser fingerprinting
Le browser fingerprinting est utilisé dans plusieurs domaines :
- Marketing en ligne : les annonceurs utilisent le fingerprinting pour suivre les utilisateurs sur plusieurs sites web et diffuser des publicités ciblées. Cela permet des campagnes marketing personnalisées sans cookies.
- Détection de fraude : les banques et les services en ligne utilisent le fingerprinting pour identifier les appareils suspects et réduire les risques de sécurité.
- Analyses statistiques : les exploitants de sites web analysent le comportement des utilisateurs afin d’optimiser les contenus et d’améliorer l’ergonomie.
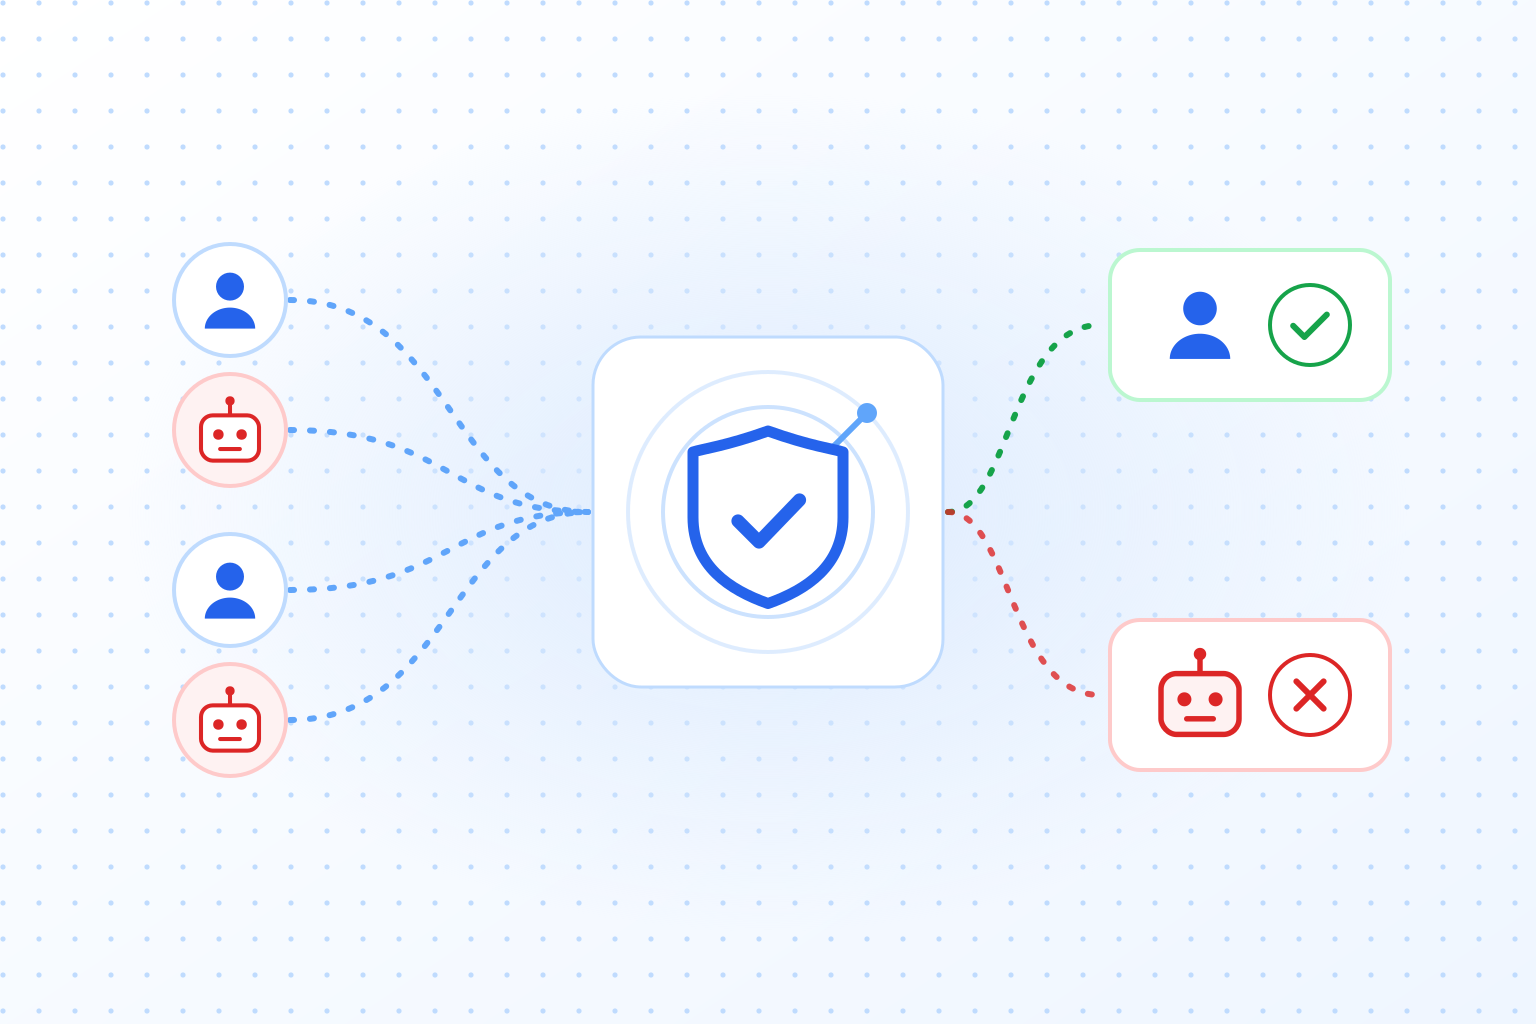
- Détection des bots : le fingerprinting aide à distinguer les bots automatisés des vrais utilisateurs et à prévenir les abus. Un CAPTCHA conforme au RGPD comme TrustCaptcha n’utilise les données de l’appareil et du navigateur qu’à cette fin et n’en tire aucun profil de suivi.
Il est surtout utilisé là où les cookies sont bloqués ou limités.
Confidentialité et risques
Le browser fingerprinting pose un vrai problème pour la vie privée, car il fonctionne souvent à l’insu des utilisateurs ou sans leur consentement. Les données collectées peuvent s’additionner en profils utilisateurs détaillés.
Études sur l’unicité des empreintes
Des recherches montrent que beaucoup d’empreintes sont uniques, même si des études plus larges ont trouvé des taux plus bas que les premières. Une empreinte change lorsque le navigateur ou le système est mis à jour, mais les outils de suivi peuvent souvent relier l’ancienne et la nouvelle, si bien que l’identification peut fonctionner pendant des semaines ou des mois. Le temps joue un rôle : plus une empreinte reste inchangée longtemps, plus elle a de valeur pour les entreprises.
Le browser fingerprinting nécessite-t-il un consentement ?
Dans l’UE, le plus souvent oui. L’article 5, paragraphe 3, de la directive ePrivacy, transposé en France à l’article 82 de la loi Informatique et Libertés, ne vise pas que les cookies : il s’applique dès que des informations sont stockées sur un appareil ou lues depuis celui-ci. Le Comité européen de la protection des données (CEPD) confirme dans ses lignes directrices 2/2023 sur le champ d’application technique de l’article 5, paragraphe 3, adoptées dans leur version définitive le 7 octobre 2024, que le fingerprinting relève de cette règle. Un script qui lit les propriétés de l’appareil et les envoie à un serveur constitue un accès, même si aucun cookie n’est déposé. La règle s’applique que les informations soient des données personnelles ou non.
La nécessité d’un consentement dépend de la finalité. Le fingerprinting à des fins de suivi, de profilage ou de publicité nécessite un consentement, et c’est en règle générale aussi le cas pour la mesure d’audience. L’exemption ne couvre que l’accès strictement nécessaire à un service expressément demandé par l’utilisateur (ou servant uniquement à transmettre une communication). Les usages de sécurité peuvent en relever. Le groupe de travail « Article 29 », prédécesseur du CEPD, citait en 2012 la détection de tentatives de connexion échouées à répétition comme exemple, et a confirmé en 2014 que les mêmes exemptions s’appliquent au fingerprinting. Les autorités allemandes de protection des données indiquent que la prévention de la fraude et la sécurité informatique orientées vers l’utilisateur peuvent être rattachées au service lui-même, et la CNIL exempte les traceurs qui protègent un mécanisme d’authentification contre les tentatives d’accès robotisées ou inattendues. Le CEPD renvoie les exemptions à une appréciation au cas par cas. Elles ne couvrent pas la sécurité d’autres services que l’utilisateur n’a pas demandés, et les données ne doivent pas être réutilisées à d’autres fins.
Lorsque l’empreinte est une donnée personnelle, le RGPD s’applique en plus : le traitement nécessite une base légale, et la politique de confidentialité doit l’expliquer (article 13 du RGPD : qui traite les données, dans quel but, sur quelle base légale, si elles quittent l’UE et combien de temps elles sont conservées). Nous ne fournissons volontairement pas de modèle, car la formulation dépend de votre intégration. Cette section ne constitue pas un conseil juridique ; vérifiez la formulation avec votre délégué à la protection des données.
Comment les navigateurs modernes protègent-ils contre le fingerprinting ?
Pour protéger les utilisateurs contre le fingerprinting, de nombreux navigateurs ont mis en place des mécanismes de protection intégrés :
- Firefox : bloque les scripts de fingerprinting connus et limite l’accès aux données sensibles.
- Safari : la fonction « Intelligent Tracking Prevention » d’Apple limite la quantité d’informations auxquelles les sites web peuvent accéder.
- Brave Browser : propose par défaut des fonctionnalités anti-fingerprinting et bloque agressivement les scripts de suivi.
Le fingerprinting passe pourtant outre bon nombre de ces protections, car de nouvelles techniques apparaissent sans cesse.
Comment pouvez-vous vous protéger contre le browser fingerprinting ?
Il existe plusieurs moyens de vous protéger contre le browser fingerprinting :
- Utilisez des navigateurs axés sur la confidentialité : Brave, Firefox et Tor sont conçus pour limiter le fingerprinting.
- Installez des outils anti-fingerprinting : des extensions comme « Privacy Badger » ou « uBlock Origin » bloquent de nombreuses tentatives de suivi.
- Utilisez des VPN : ils masquent l’adresse IP et empêchent le suivi par géolocalisation.
- Réinitialisez régulièrement les données du navigateur : modifier les paramètres de langue ou supprimer des plugins peut rendre les empreintes inutilisables.
Pour les entreprises, dire ouvertement quelles méthodes elles utilisent est ce qui préserve la confiance des utilisateurs dans la durée.
L’avenir du browser fingerprinting
À mesure que les cookies sont restreints, le fingerprinting pourrait se répandre davantage. Le machine learning pourrait le rendre plus précis. En parallèle, la pression augmente pour développer des alternatives respectueuses de la vie privée.
La limite entre collecte de données utile et vie privée restera discutée. Dans l’UE, le principe est déjà fixé : le fingerprinting à des fins de suivi nécessite un consentement, tandis que des usages de sécurité étroitement nécessaires peuvent en être exemptés après une appréciation au cas par cas.