Qu’est-ce qu’une attaque par brute-force ?
Une attaque par brute-force (ou attaque par force brute) cherche à obtenir un accès non autorisé en devinant : l’attaquant essaie systématiquement des mots de passe ou des clés jusqu’à ce que l’un d’eux fonctionne. C’est l’une des plus anciennes méthodes d’attaque, et avec les outils d’automatisation modernes, des millions de combinaisons peuvent être testées en très peu de temps.
De nombreuses organisations et de nombreux particuliers sous-estiment les attaques par brute-force. S’en protéger n’est pourtant pas compliqué, à condition de comprendre leur fonctionnement et d’appliquer des mesures de sécurité éprouvées.
Comment fonctionnent les attaques par brute-force ?
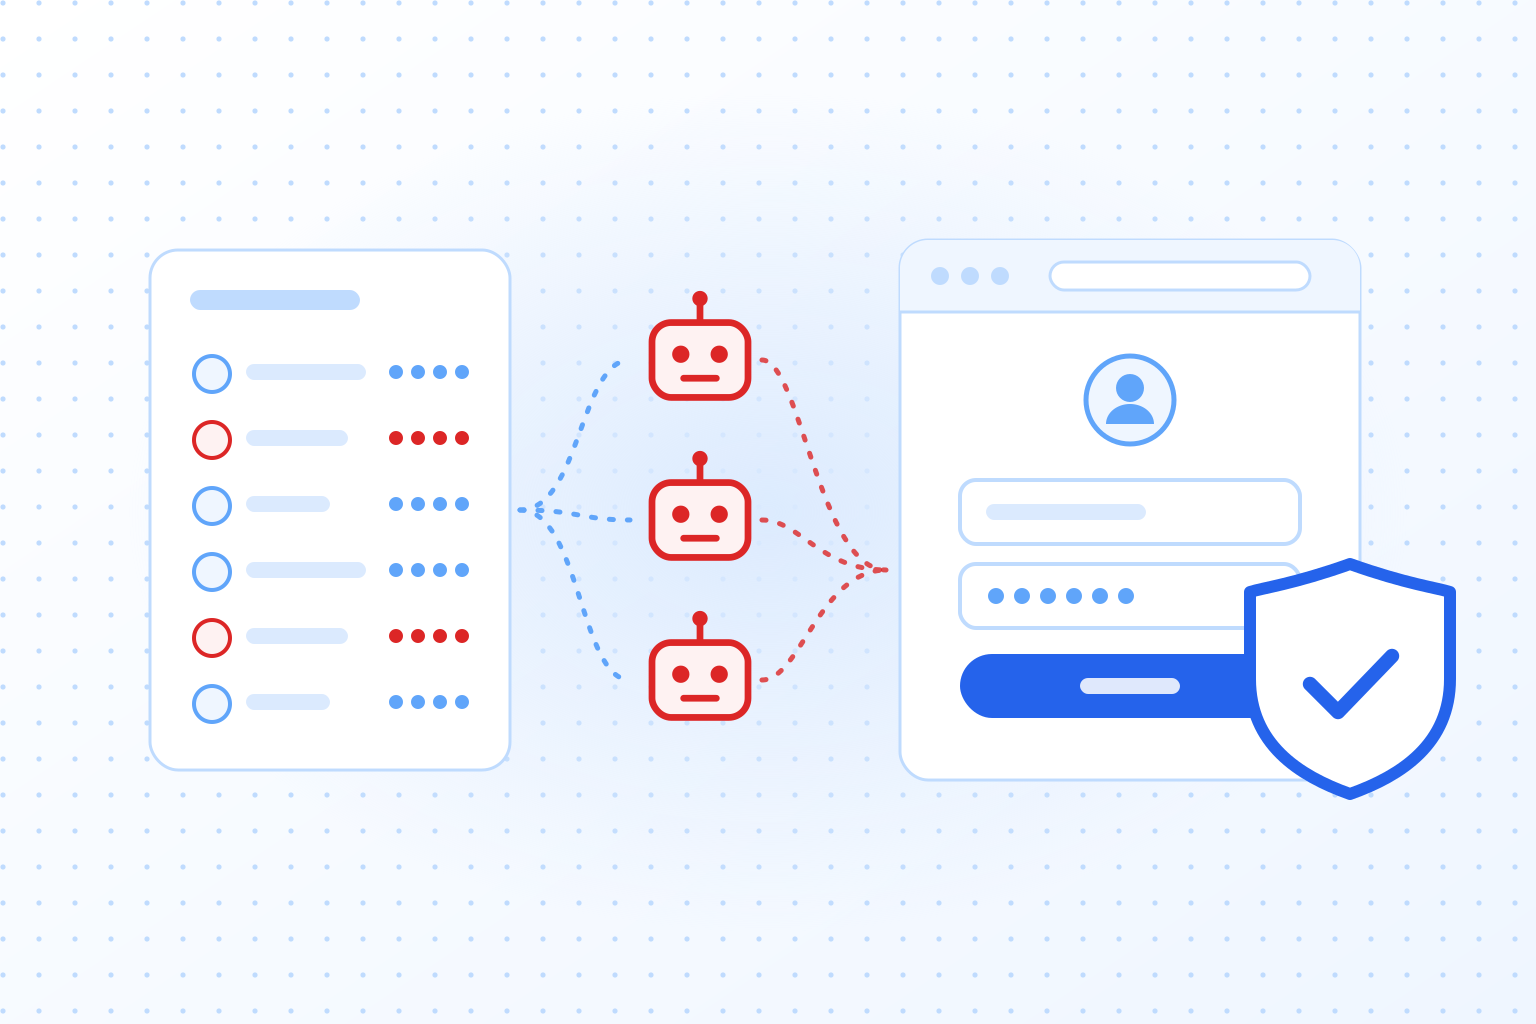
Dans une attaque par brute-force, l’attaquant s’appuie sur des essais systématiques pour obtenir l’accès à un système. Un logiciel spécialisé est utilisé pour tester de manière répétée des mots de passe ou des clés jusqu’à trouver la bonne combinaison. Les systèmes dépourvus de mesures de sécurité supplémentaires, telles que des mécanismes de verrouillage ou l’authentification multifacteur, sont particulièrement exposés.
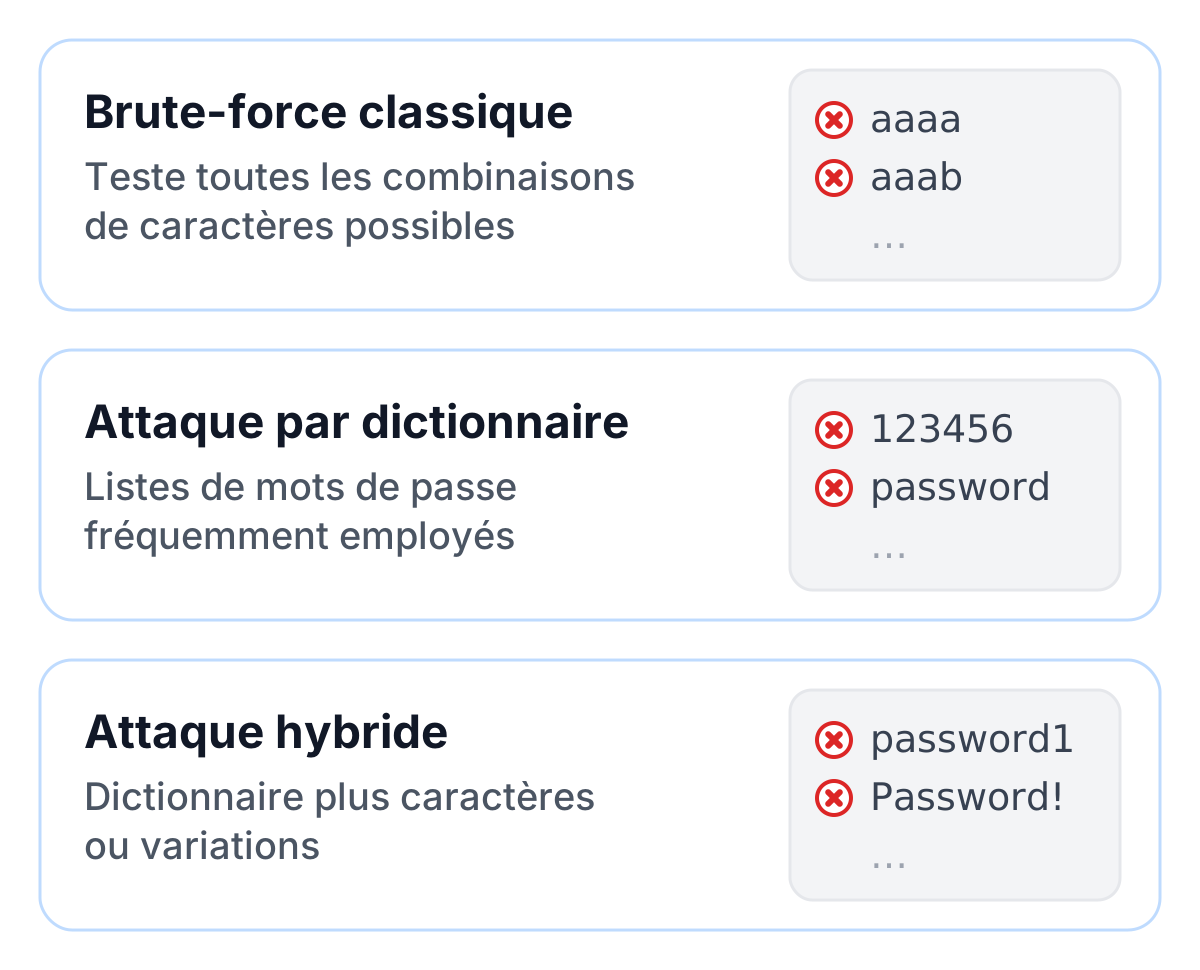
Les variantes les plus courantes sont :
- Les attaques classiques par brute-force, où toutes les combinaisons de caractères possibles sont testées.
- Les attaques par dictionnaire, qui utilisent des listes prédéfinies de mots de passe fréquemment employés.
- Les attaques hybrides, qui combinent des dictionnaires avec des caractères ou variations supplémentaires.
Le vrai problème, c’est que beaucoup d’utilisateurs se contentent encore de mots de passe simples et réutilisés. « 123456 » et « password » figurent toujours parmi les mots de passe les plus courants, et une attaque par dictionnaire les trouve en quelques secondes.
Conséquences et risques d’une attaque réussie
Les conséquences d’une attaque par brute-force réussie peuvent être considérables. Pour les entreprises, un tel incident peut signifier le vol de données clients confidentielles, qui pourront ensuite être utilisées pour des vols d’identité ou du chantage. Les pertes financières dues à la baisse de revenus ou aux efforts coûteux de restauration sont également fréquentes.
Pour les particuliers, un mot de passe perdu ou un compte piraté n’est souvent qu’un début. Les attaquants se servent des données pour entrer dans d’autres services, souvent par « credential stuffing » : des mots de passe volés sur un service sont essayés sur d’autres plateformes.
Les principaux risques incluent :
- Vol d’identité : les attaquants peuvent utiliser les données volées pour causer d’autres dommages.
- Atteinte à la réputation : les entreprises perdent la confiance de leurs clients et partenaires.
- Pertes financières : restaurer les données et les systèmes prend du temps et coûte cher.
En outre, les attaques par brute-force mettent les réseaux et les serveurs sous pression. Les tentatives de connexion répétées peuvent surcharger l’infrastructure et nuire à la disponibilité des services.
Contre-mesures efficaces contre les attaques par brute-force
Aucune mesure ne suffit seule contre les attaques par brute-force. Il faut des protections techniques et de bonnes habitudes à la fois.
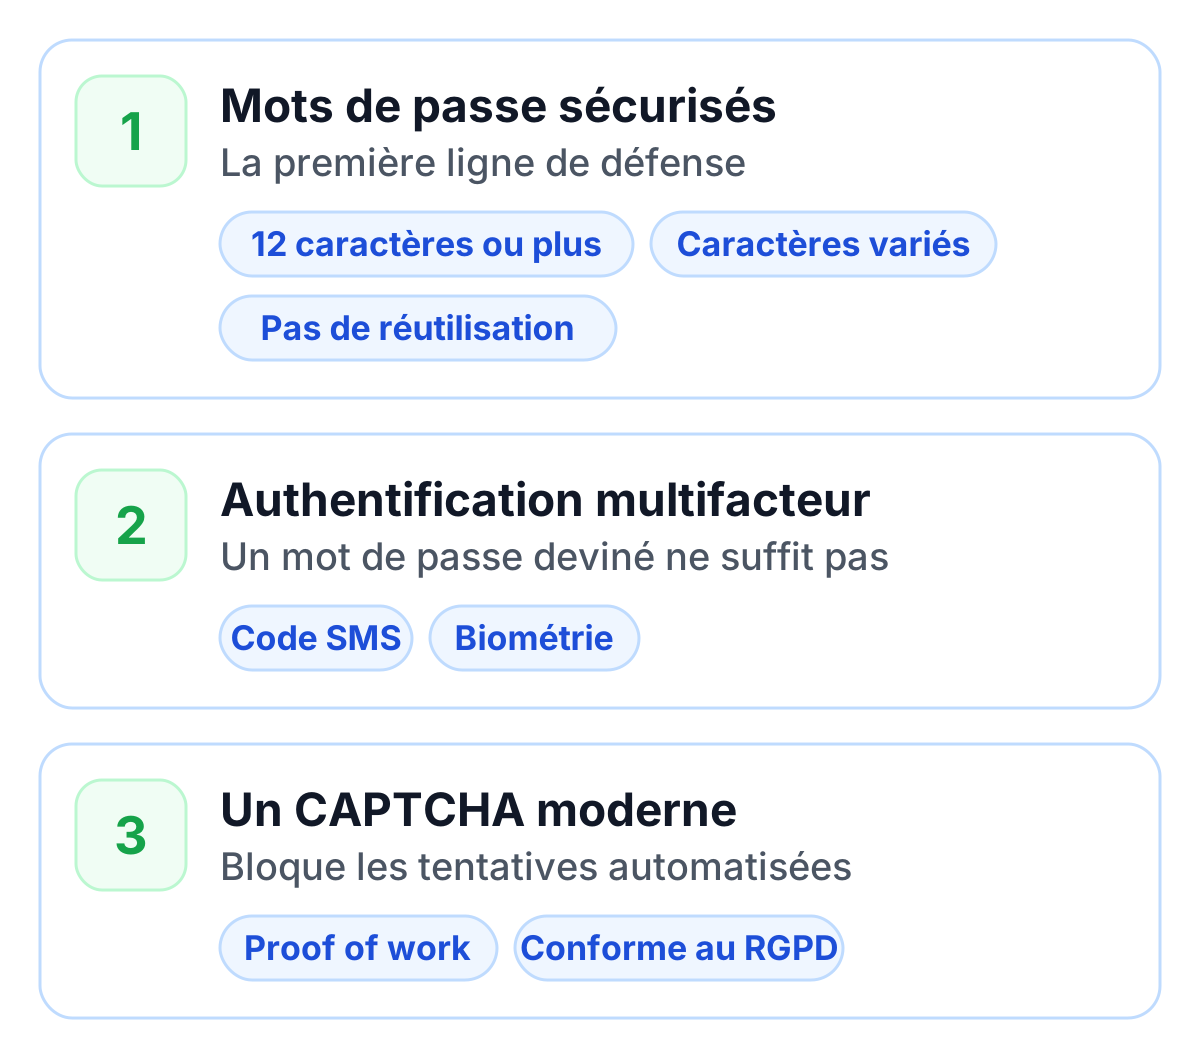
1. Utiliser des mots de passe sécurisés
La protection contre les attaques par brute-force commence par un mot de passe solide. Respectez ces règles de base :
- Les mots de passe doivent comporter au moins 15 caractères ; la longueur compte plus que les caractères spéciaux.
- Utilisez une phrase de passe de plusieurs mots aléatoires, ou laissez un gestionnaire de mots de passe générer le mot de passe.
- Évitez de réutiliser les mots de passe.
Un gestionnaire de mots de passe peut vous aider à créer et stocker des mots de passe longs et uniques en toute sécurité.
2. Authentification multifacteur (MFA)
La MFA est l’une des méthodes les plus efficaces pour empêcher les attaques par brute-force. Même si un mot de passe est deviné, l’accès reste bloqué, car un deuxième facteur d’authentification, comme un code SMS ou une donnée biométrique, est requis.
3. Ajouter un CAPTCHA à la connexion
Un service CAPTCHA moderne comme TrustCaptcha sur le formulaire de connexion ajoute une couche supplémentaire. Chaque tentative de connexion doit effectuer un proof-of-work qui devient plus difficile pour les requêtes risquées, et un score de bot signale les tentatives automatisées. Pour un attaquant qui a besoin de millions d’essais, ce coût s’accumule vite, alors que les vrais utilisateurs ne remarquent rien. TrustCaptcha est conforme au RGPD et fonctionne sans cookies.
Le rôle des technologies modernes
L’intelligence artificielle et une automatisation plus poussée ont rendu les attaques par brute-force plus rapides. Les attaquants utilisent de plus en plus des algorithmes pilotés par l’IA pour casser les mots de passe plus rapidement et plus précisément. Ces systèmes peuvent analyser les schémas de mots de passe et optimiser les attaques en conséquence.
Les défenseurs disposent eux aussi de meilleurs outils. Les systèmes de détection d’intrusion (IDS) et les web application firewalls (WAF) surveillent le trafic et bloquent les activités suspectes. La combinaison de ces technologies avec un CAPTCHA sur la connexion permet aux entreprises de bâtir une solide protection contre le brute-force.
Conclusion : comment arrêter les attaques par brute-force
Les attaques par brute-force sont simples, et c’est précisément pour cela qu’elles ne disparaissent jamais : elles ne coûtent presque rien aux attaquants. Des mots de passe solides et uniques, l’authentification multifacteur et un CAPTCHA moderne sur le formulaire de connexion rendent chaque essai assez coûteux pour que l’attaque ne vaille plus la peine.
Ajoutez une surveillance pour remarquer les échecs de connexion répétés, et revoyez vos mesures de temps en temps. Les outils d’attaque deviennent toujours plus rapides, et la protection doit suivre.