Introduction
Le Règlement Général sur la Protection des Données (RGPD) s’applique dans toute l’UE depuis mai 2018. Il fixe les règles selon lesquelles les entreprises et les organisations traitent les données personnelles, et il exige qu’elles le fassent de manière transparente et sécurisée. Pour de nombreuses entreprises, sa mise en œuvre demande un vrai effort, et une checklist des principales exigences aide à démarrer.
Qu’est-ce que le RGPD ?
Le Règlement Général sur la Protection des Données (RGPD) est un règlement applicable à l’échelle de l’UE qui encadre la protection des données personnelles. Son objectif principal est de protéger la vie privée des personnes au sein de l’Union européenne et de garantir que les entreprises traitent leurs données de manière responsable.
Le RGPD s’applique aux organisations établies dans l’UE. Il s’applique aussi aux organisations hors de l’UE lorsqu’elles proposent des biens ou services à des personnes dans l’UE ou suivent leur comportement. Il couvre chaque étape du traitement : la collecte, le stockage, l’utilisation et le partage des données. Les entreprises qui enfreignent ces règles s’exposent à de lourdes amendes et à des atteintes importantes à leur réputation.
Exigences clés du RGPD
Le RGPD impose des exigences strictes en matière de protection des données. Les entreprises doivent s’assurer que les données personnelles sont traitées de manière licite, transparente et sécurisée.
Licéité du traitement des données
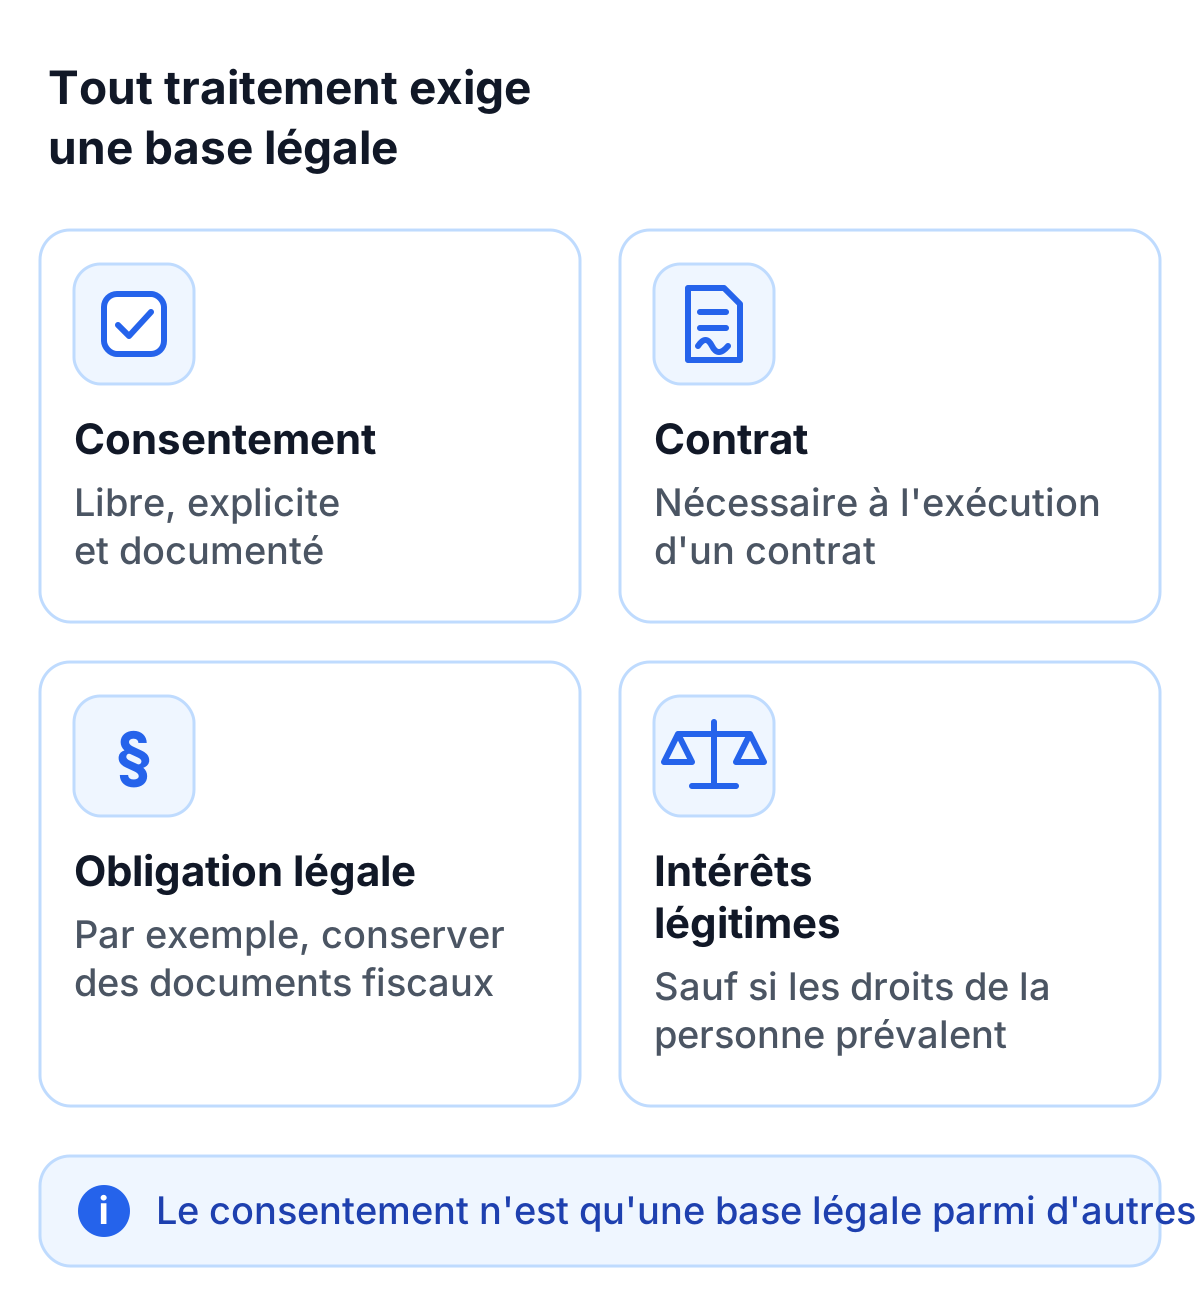
Tout traitement de données doit reposer sur une base légale, notamment :
- Consentement de la personne concernée : il doit être libre, spécifique, éclairé et univoque, et l’entreprise doit pouvoir le prouver.
- Exécution d’un contrat : des données peuvent être traitées si cela est nécessaire à l’exécution d’un contrat.
- Respect d’obligations légales : par exemple, la conservation de documents fiscaux.
- Intérêts légitimes : à condition qu’ils ne portent pas atteinte de manière disproportionnée aux droits de la personne concernée.
Transparence et obligations d’information
Le RGPD exige que les entreprises informent les utilisateurs de manière claire et transparente sur le traitement des données. Une politique de confidentialité doit être facile à trouver et rédigée dans un langage simple. Elle doit indiquer clairement la finalité du traitement, les responsables concernés et les droits des personnes concernées.
Privacy by Design et Privacy by Default
Le principe de “Privacy by Design” exige que les mesures de protection des données soient prises en compte dès le développement des technologies. “Privacy by Default” garantit que les paramètres les plus protecteurs de la vie privée sont activés par défaut. Les CAPTCHA en sont un exemple concret. Des outils traditionnels comme reCAPTCHA transfèrent souvent des données vers les États-Unis, alors qu’un CAPTCHA conforme au RGPD comme TrustCaptcha ne collecte pas de données inutiles, ne dépose aucun cookie et traite les données dans des centres de données de l’UE.
Les droits des personnes concernées dans le RGPD
Le RGPD donne aux personnes concernées un ensemble de droits sur leurs données, et les entreprises doivent être en mesure de les respecter. Les personnes concernées disposent des droits suivants :
- Droit d’accès : les utilisateurs peuvent demander quelles données sont stockées à leur sujet.
- Droit de rectification : les données incorrectes ou incomplètes doivent être corrigées.
- Droit à l’effacement : les données doivent être supprimées si elles ne sont plus nécessaires ou ont été traitées de manière illicite.
- Droit à la limitation du traitement : les utilisateurs peuvent demander que leurs données soient conservées sans être utilisées, par exemple pendant la vérification d’une rectification.
- Droit d’opposition : les utilisateurs peuvent s’opposer au traitement de leurs données.
- Droit à la portabilité des données : les utilisateurs peuvent recevoir leurs données dans un format lisible par machine et les transférer à un autre fournisseur.
- Droits liés aux décisions automatisées : les utilisateurs peuvent contester une décision fondée exclusivement sur un traitement automatisé qui les affecte de manière significative, et demander qu’une personne la réexamine.
Pour les entreprises, cela signifie disposer de processus pour répondre à ces demandes rapidement et de manière transparente.
Checklist RGPD pour les entreprises
Définir les responsabilités
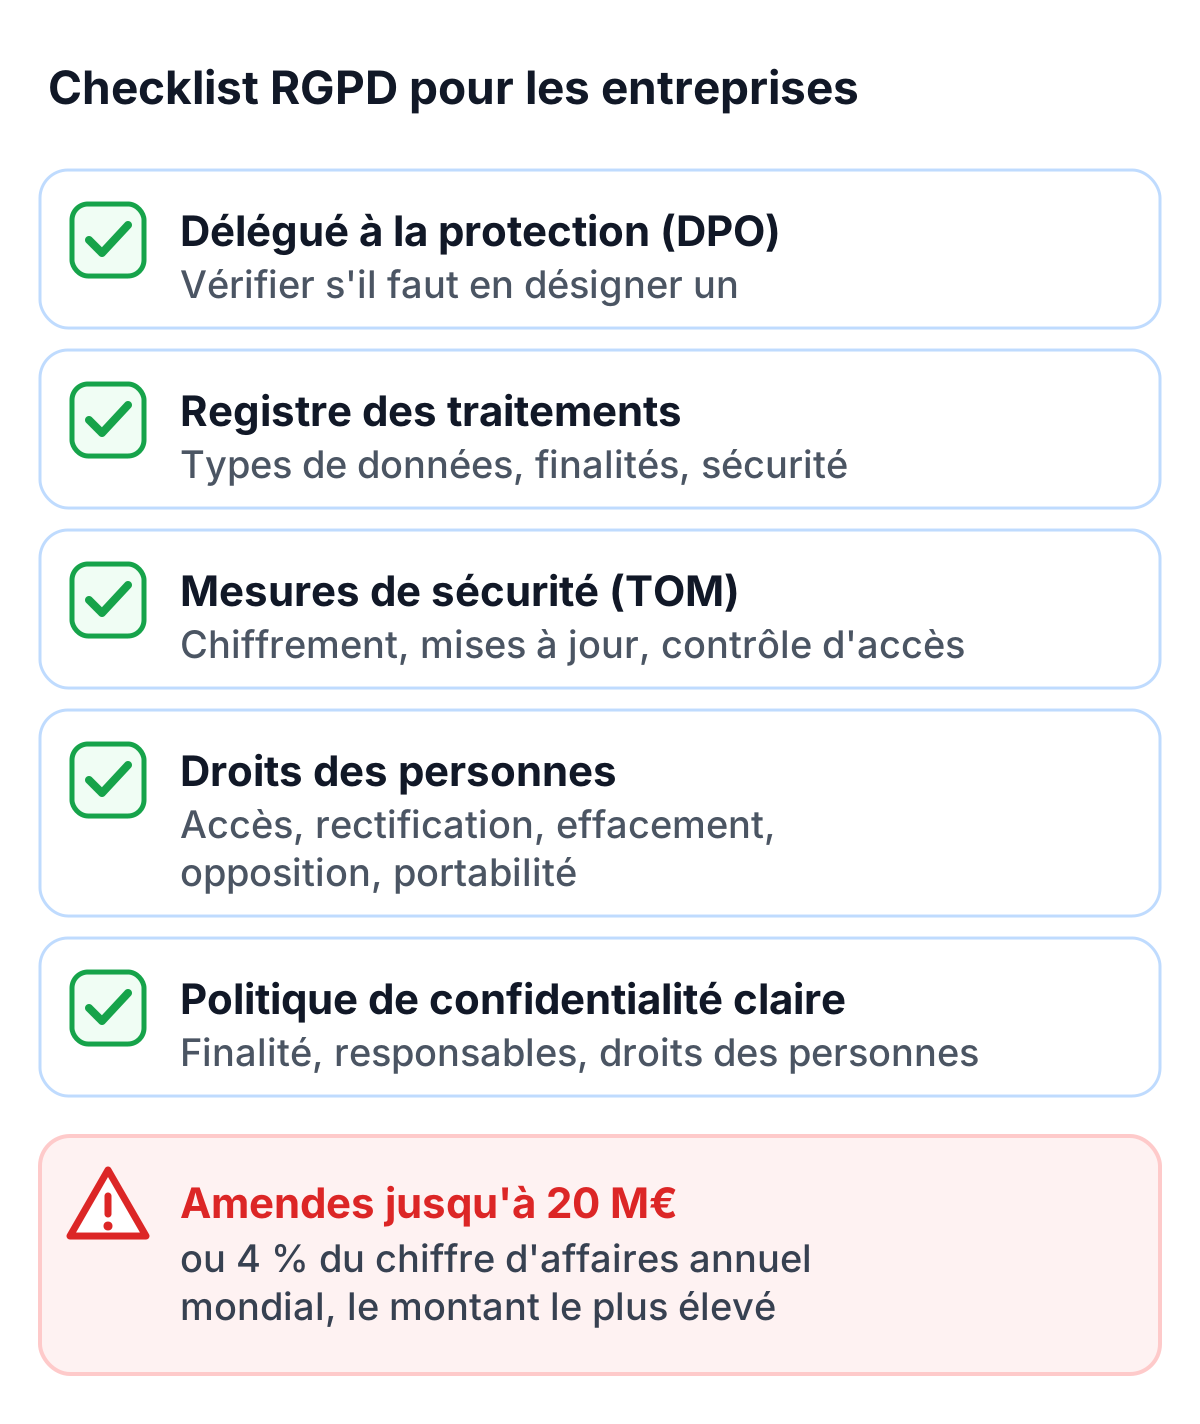
Les entreprises devraient d’abord vérifier si elles doivent désigner un Délégué à la Protection des Données (DPO). Cela est souvent requis lorsque des données sensibles sont traitées ou que de grands volumes de données sont collectés régulièrement. Le DPO conseille l’entreprise, contrôle le respect des règles et sert de point de contact pour les questions de protection des données.
Documentation et transparence
La plupart des organisations doivent aussi tenir un registre des activités de traitement. Il documente chaque traitement, y compris le type de données, les finalités et les mesures de sécurité. Le registre doit être tenu à jour, ce qui aide aussi les entreprises à garder une vue d’ensemble sur leurs propres données.
Mettre en œuvre des mesures de sécurité
Le RGPD impose aux entreprises de mettre en œuvre des mesures techniques et organisationnelles (TOM) pour protéger les données personnelles. Cela comprend notamment :
- Chiffrement des données sensibles : pour prévenir la perte de données et les accès non autorisés.
- Mises à jour de sécurité régulières : les logiciels doivent toujours être à jour.
- Contrôles d’accès stricts : seules les personnes autorisées doivent avoir accès aux données.
Sur un site web, cela concerne les formulaires et les connexions, où les personnes saisissent des mots de passe et d’autres données personnelles. Les outils de sécurité placés à ces endroits traitent eux-mêmes des données personnelles, il vaut donc la peine d’en choisir qui en collectent le moins possible. TrustCaptcha, par exemple, protège les formulaires sans cookies, ne lit que les données de l’appareil dont son contrôle de sécurité a besoin et les traite uniquement dans des centres de données de l’UE.
Conséquences de la non-conformité au RGPD
Le non-respect du RGPD peut avoir de lourdes conséquences. Les entreprises qui enfreignent le règlement s’exposent à des amendes pouvant aller jusqu’à 20 millions d’euros ou 4 % de leur chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Toutefois, les sanctions financières ne sont pas le seul risque ; les entreprises peuvent également perdre la confiance de leurs clients et subir une atteinte à leur réputation.
Des cas connus montrent que les autorités de contrôle appliquent réellement ces règles. Google, par exemple, a été condamné à une amende de 50 millions d’euros pour manque de transparence dans l’obtention du consentement. British Airways a été sanctionnée d’une amende de 20 millions de livres sterling après une violation de données ayant exposé les informations personnelles de plus de 400 000 clients.
Les petites entreprises ne sont pas non plus à l’abri. De nombreuses erreurs proviennent de l’utilisation d’outils tiers qui ne sont pas entièrement conformes au RGPD. Des outils comme reCAPTCHA peuvent poser problème ici, car ils transfèrent souvent des données vers des pays tiers. Les alternatives respectueuses de la vie privée qui traitent les données dans l’UE évitent ce problème.
Conclusion
Le RGPD demande un vrai travail, surtout au début : registres, politiques et processus pour les demandes des personnes concernées. Les entreprises qui le prennent au sérieux tôt ont moins à corriger ensuite, évitent le risque de lourdes amendes et donnent à leurs clients une raison concrète de leur faire confiance.
Les outils qui traitent chaque jour des données utilisateur, comme les CAPTCHA, sont un bon point de départ. Un fournisseur comme TrustCaptcha, qui fonctionne sans cookies et traite les données dans l’UE, simplifie cette partie. Cet article est une présentation générale et ne constitue pas un conseil juridique ; pour votre organisation, consultez votre délégué à la protection des données.