Introduction au règlement ePrivacy
Le règlement ePrivacy était une proposition de loi européenne sur la vie privée et la confidentialité dans les communications numériques. La Commission européenne l’a présentée en janvier 2017 pour remplacer la directive ePrivacy de 2002 par des règles uniques, directement applicables dans chaque État membre. Le Parlement et le Conseil ne se sont jamais accordés sur un texte, et la Commission a retiré la proposition en 2025. Le règlement ePrivacy n’est donc jamais entré en vigueur. Ses thèmes restent régis par la directive ePrivacy 2002/58/CE et les lois nationales qui la transposent, aux côtés du Règlement Général sur la Protection des Données (RGPD), qui fixe les règles générales relatives au traitement des données personnelles.
Alors que le RGPD couvre tous les types de données personnelles, les règles ePrivacy traitent spécifiquement des défis posés par les technologies numériques. Elles portent notamment sur l’utilisation des cookies, des technologies de tracking et sur la protection contre la publicité non sollicitée.
Les règles ePrivacy qui s’appliquent aujourd’hui
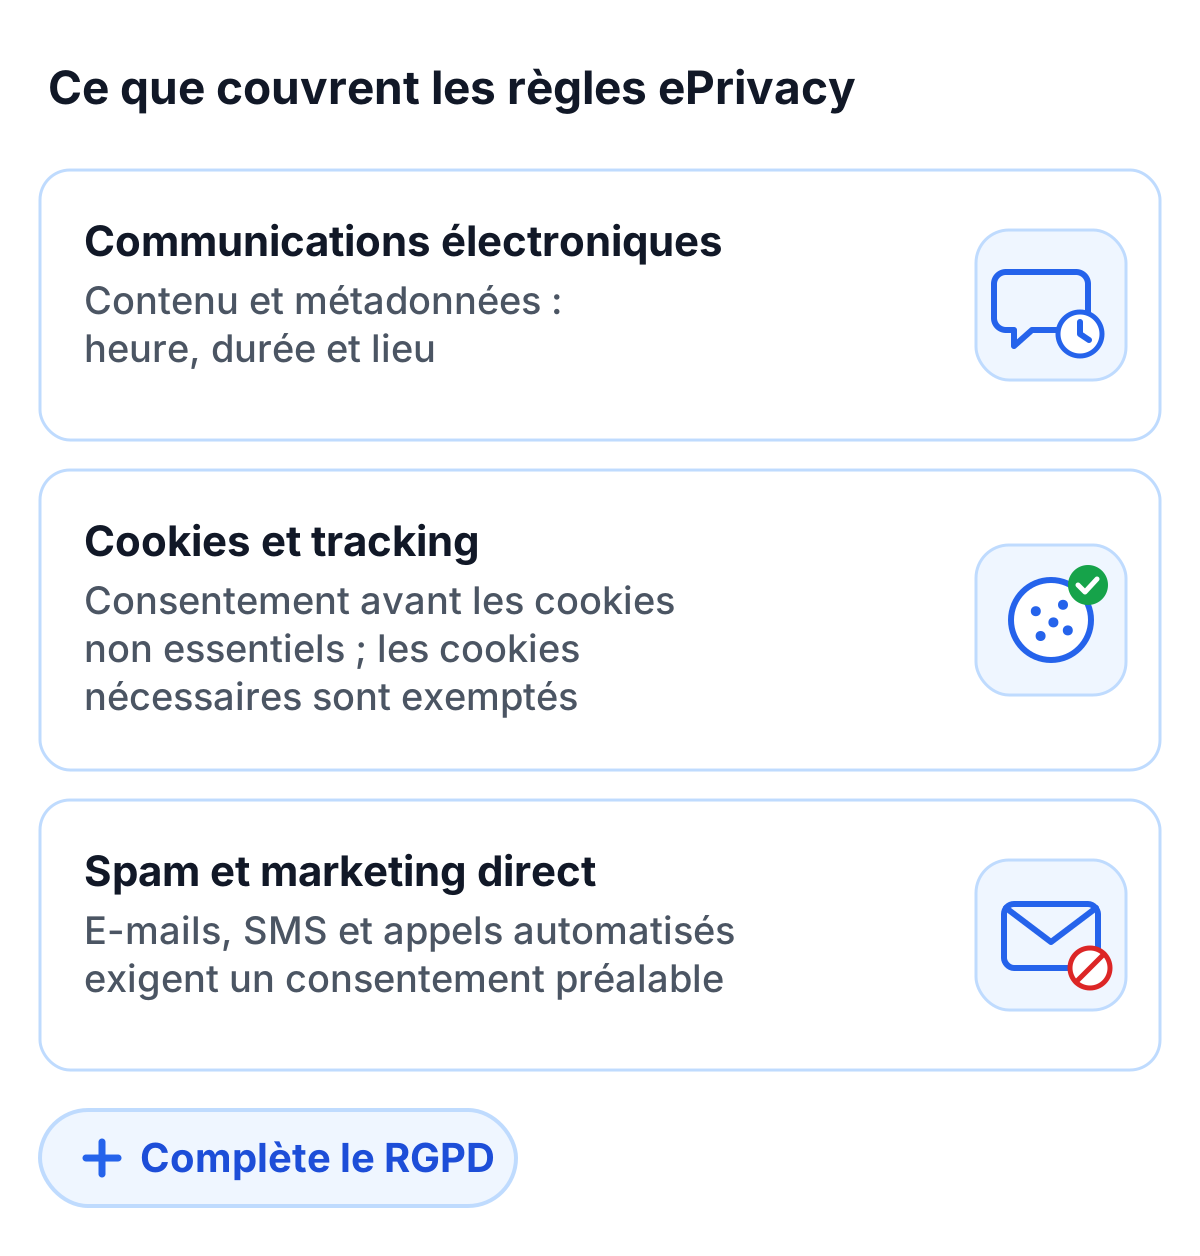
La proposition couvrait trois domaines que la directive ePrivacy encadre déjà. Les règles ci-dessous sont celles qui s’appliquent aujourd’hui, en vertu de la directive et des lois nationales qui la transposent.
Protection des communications électroniques
Un élément central des règles ePrivacy est la protection des données de communication. Cela inclut à la fois le contenu et les métadonnées, telles que l’heure, la durée et le lieu de la communication. Les fournisseurs de services de communication ne peuvent traiter ces données qu’à des fins limitées, comme l’acheminement de la communication et la facturation, ou avec le consentement des utilisateurs.
Cookies et tracking
L’une des règles les plus connues concerne les cookies et les technologies de tracking similaires. Selon l’article 5, paragraphe 3, de la directive ePrivacy, stocker des informations sur l’appareil d’un utilisateur ou y lire des informations nécessite son consentement. Cela inclut les technologies de tracking utilisées pour la publicité personnalisée. Seuls sont exemptés le stockage ou l’accès qui servent uniquement à transmettre une communication, ou qui sont strictement nécessaires à un service expressément demandé par l’utilisateur, comme la mémorisation d’un panier.
Spam et marketing direct
Les règles protègent aussi les utilisateurs contre les messages non sollicités. Selon l’article 13 de la directive, la prospection par e-mail, SMS, fax ou appels automatisés nécessite en général le consentement préalable du destinataire. Une entreprise peut envoyer à ses clients existants des e-mails sur des produits similaires si elle leur offre à chaque message un moyen simple de s’y opposer. Les règles pour les appels téléphoniques passés par une personne sont fixées par chaque État membre.
En quoi les règles ePrivacy diffèrent du RGPD
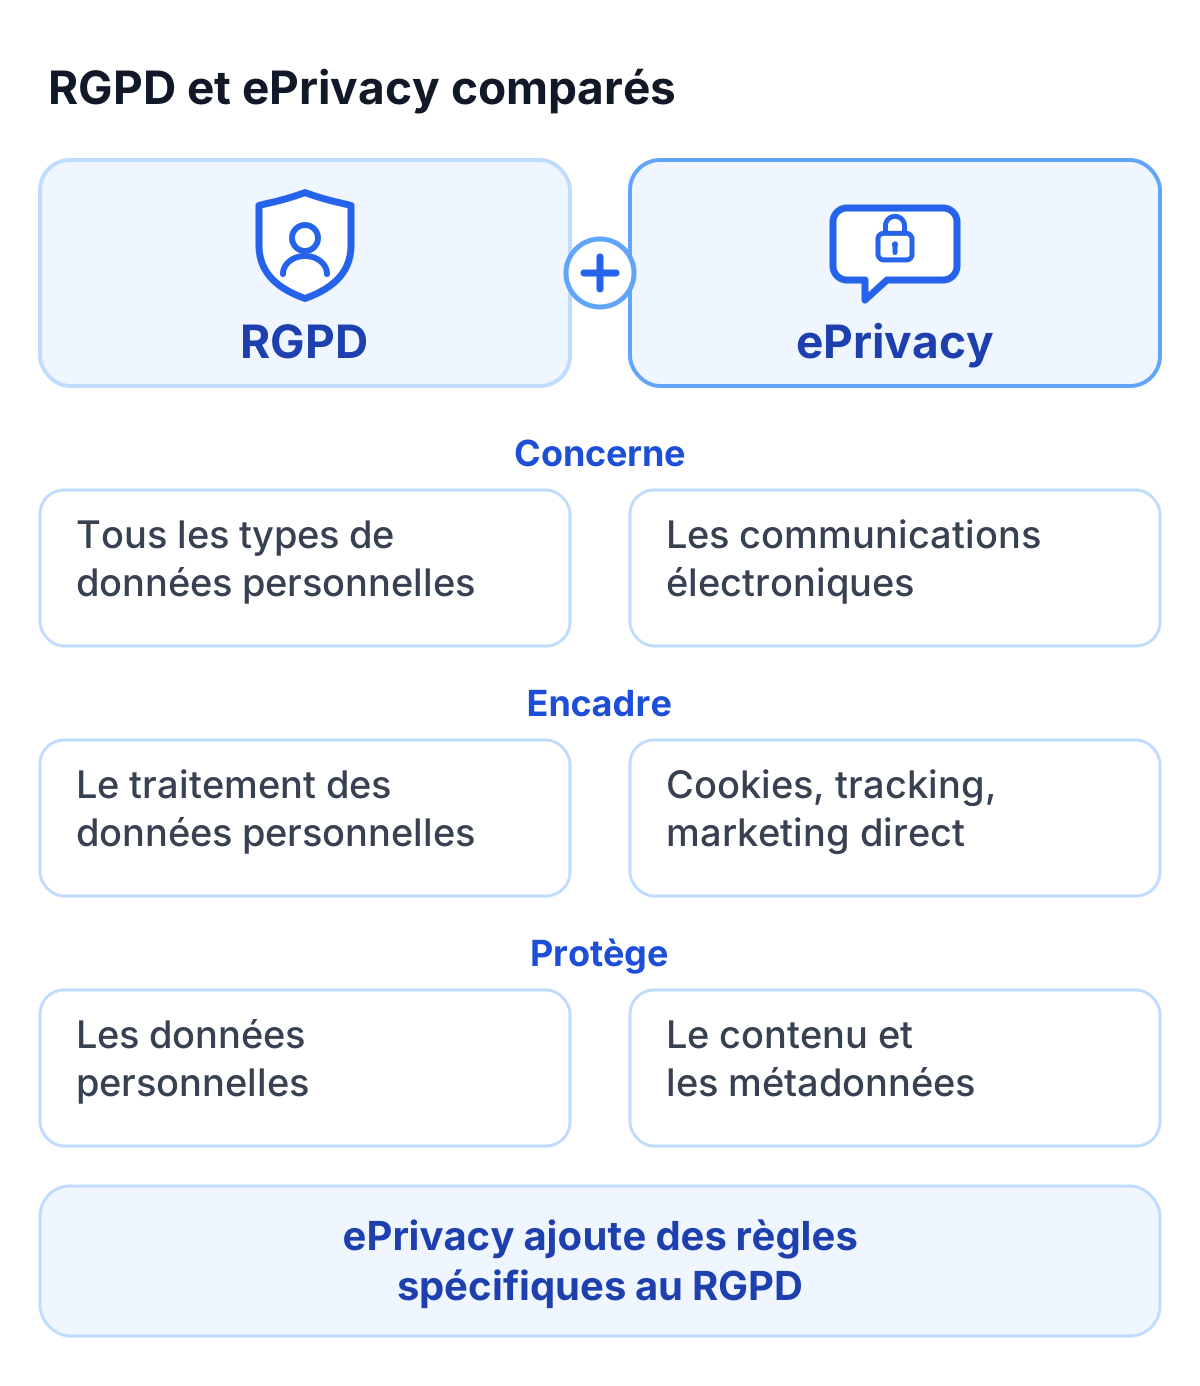
Bien que les deux ensembles de règles protègent la vie privée, ils diffèrent dans leur champ d’application :
- Focus : le RGPD encadre la protection générale des données, tandis que les règles ePrivacy traitent spécifiquement des communications électroniques et de l’appareil de l’utilisateur.
- Consentement : le RGPD prévoit plusieurs bases légales pour le traitement des données personnelles, et le consentement n’est que l’une d’entre elles. Pour stocker ou lire des informations sur un appareil, les règles ePrivacy exigent un consentement sauf exemption, même lorsque ces informations ne sont pas des données personnelles.
- Impact technologique : les règles ePrivacy s’appliquent à toute technologie qui stocke ou lit des informations sur un appareil, y compris les outils de tracking et les captchas. Renoncer aux cookies ne fait pas sortir un outil de ces règles, car la lecture de données de l’appareil compte aussi. TrustCaptcha ne dépose aucun cookie et ne lit que les données de l’appareil dont son contrôle de sécurité a besoin. C’est le type d’accès auquel est destinée l’exemption pour les services strictement nécessaires. Pour savoir si elle couvre votre configuration, consultez votre délégué à la protection des données.
Impact sur les entreprises et les utilisateurs
Les règles ePrivacy touchent les entreprises et les utilisateurs de manière différente.
Défis pour les entreprises
Les entreprises, et en particulier les exploitants de sites web et les annonceurs numériques, ont dû changer leur façon de travailler. Les bannières cookies et les systèmes de gestion du consentement ne sont qu’une partie de la réponse. Le tracking reposant sur des données tierces nécessite un consentement, ce qui complique la publicité personnalisée.
Les mesures de sécurité comme les captchas sont également concernées. Des services comme reCAPTCHA et hCaptcha déposent des cookies et peuvent traiter des données hors de l’UE, ce qui peut poser des risques juridiques. Les alternatives sans cookies qui traitent les données dans des centres de données de l’UE évitent une partie de ce risque.
Avantages pour les consommateurs
Pour les consommateurs, les règles ePrivacy offrent un meilleur contrôle sur leurs données personnelles. Ils peuvent décider quelles informations partager et bénéficient d’une meilleure protection contre la publicité non sollicitée.
Exigences technologiques et juridiques
Gestion des cookies et tracking
Selon les règles ePrivacy, les utilisateurs doivent donner un consentement clair et éclairé avant que des cookies non essentiels soient utilisés. C’est pourquoi de nombreuses entreprises utilisent des plateformes de gestion du consentement pour recueillir et documenter ce consentement.
Captchas et protection des données
Les captchas protègent les sites web contre le spam et les attaques automatisées. Les services traditionnels comme reCAPTCHA sont toutefois critiqués pour leur transfert de données vers des tiers et leur utilisation de cookies. TrustCaptcha est un CAPTCHA conforme au RGPD qui ne dépose aucun cookie et ne fait aucun tracking. Il y a donc un cookie de moins à mentionner dans la bannière de consentement et la politique de confidentialité.
Marketing direct
En marketing direct, les règles ePrivacy exigent en général un consentement préalable pour les campagnes par e-mail et SMS. Les clients existants ne peuvent être contactés au sujet de produits similaires qu’avec une possibilité claire de s’y opposer dans chaque message. Les entreprises qui ignorent ces exigences s’exposent à des amendes prévues par le droit national.
Statut et évolutions futures
La Commission a proposé le règlement ePrivacy en janvier 2017, mais le Parlement et le Conseil ne sont pas parvenus à un accord. Dans son programme de travail du 11 février 2025, la Commission a inscrit la proposition sur la liste des retraits, car aucun accord n’était attendu et le texte était devenu obsolète. Elle a décidé le retrait le 16 juillet 2025, et la publication au Journal officiel a suivi le 6 octobre 2025.
Ce qui s’applique aujourd’hui, c’est la directive ePrivacy 2002/58/CE, telle que chaque État membre l’a transposée dans son droit national. En France, il s’agit de l’article 82 de la loi Informatique et Libertés, que la CNIL explique dans ses lignes directrices sur les cookies et autres traceurs. En Allemagne, la règle sur les cookies figure au § 25 TDDDG. Le RGPD s’applique en plus dès que des données personnelles sont traitées.
En novembre 2025, la Commission a proposé un « Digital Omnibus » (COM(2025) 837) qui, entre autres changements, ferait passer les règles sur les cookies applicables aux données personnelles dans le RGPD. Il s’agit d’une proposition en cours de procédure législative, qui ne modifie pas les règles décrites ici tant qu’elle n’est pas adoptée. Les entreprises qui utilisent déjà des outils sans cookies auront moins à changer, quelles que soient les règles finales.
Conclusion
Le règlement ePrivacy de l’UE n’est jamais entré en vigueur : la Commission a retiré la proposition en 2025. Ses thèmes restent régis par la directive ePrivacy et les lois nationales qui la transposent, qui s’appliquent aux côtés du RGPD. Pour les entreprises, les questions pratiques restent les mêmes : cookies, tracking et marketing direct.
Des outils sans cookies comme TrustCaptcha retirent un point de cette liste, car la protection contre le spam et les bots n’a alors besoin d’aucun cookie. Cette présentation des règles reste générale et ne constitue pas un conseil juridique ; pour votre propre site, consultez votre délégué à la protection des données.