Introduction
Les firewalls comptent parmi les plus anciens outils de la sécurité informatique et restent parmi les plus importants. Un firewall empêche les connexions indésirables d’entrer dans un réseau, mais il peut aussi empêcher des données d’en sortir et combler des failles internes. Savoir ce que fait un firewall et quels types existent montre comment il aide contre des attaques comme le DDoS ou les accès non autorisés.
Qu’est-ce qu’un firewall ? Bases et définition
Un firewall est une barrière de sécurité qui contrôle le trafic entre les réseaux. Il décide, sur la base de règles prédéfinies, si les paquets de données sont autorisés ou bloqués. Ces règles reposent sur des paramètres tels que les adresses IP, les ports et les protocoles. Le terme « firewall » vient à l’origine du bâtiment, où un mur coupe-feu empêche la propagation des incendies. L’image est juste : en informatique, un firewall empêche un problème de passer d’un réseau à un autre.
Les premiers firewalls ont été développés dans les années 1980, quand les entreprises ont commencé à relier leurs réseaux entre eux. Ces premiers systèmes étaient de simples filtres de paquets fonctionnant au niveau réseau. Les firewalls modernes opèrent sur plusieurs couches du modèle ISO/OSI, ce qui leur permet de détecter aussi des attaques plus sophistiquées.
Les principales fonctions d’un firewall incluent :
- Bloquer les accès non autorisés aux réseaux.
- Protéger contre les malwares en filtrant les paquets de données malveillants.
- Journaliser et analyser les activités réseau.
- Surveiller les applications et les activités des utilisateurs.
Types de firewalls : solutions matérielles, logicielles et cloud
Firewalls matériels
Les firewalls matériels sont des appareils autonomes placés entre un réseau interne et internet. Ils offrent de hautes performances et conviennent particulièrement aux entreprises disposant de grands réseaux. Des fabricants reconnus comme Cisco et Fortinet proposent des équipements spécialisés capables d’analyser le trafic en temps réel. Leurs avantages résident dans leur fiabilité et leur indépendance vis-à-vis des systèmes d’exploitation.
Firewalls logiciels
À l’inverse, les firewalls logiciels s’exécutent sur des appareils individuels ou des serveurs. Parmi les exemples figurent Windows Defender Firewall et les firewalls intégrés à Linux et à macOS. Ils offrent une grande flexibilité et sont souvent plus économiques que les firewalls matériels. Ils sont idéaux pour les petites entreprises et les utilisateurs individuels, car ils sont faciles à configurer et à adapter à des besoins spécifiques. Les solutions open source telles que pfSense se situent entre les deux : elles transforment un ordinateur ordinaire en firewall dédié pour tout un réseau.
Avantages des firewalls logiciels :
- Coût plus faible que les solutions matérielles.
- Personnalisation grâce à des règles définies par l’utilisateur.
- Intégration facile dans les systèmes existants.
Firewalls basés sur le cloud
À mesure que les infrastructures informatiques passent dans le cloud, les firewalls basés sur le cloud se répandent. Ils protègent les environnements hybrides et évoluent sans aucun appareil physique. Comme ils absorbent d’importants volumes de trafic, ils conviennent bien contre les attaques DDoS.
Règles entrantes et sortantes : contrôler le trafic
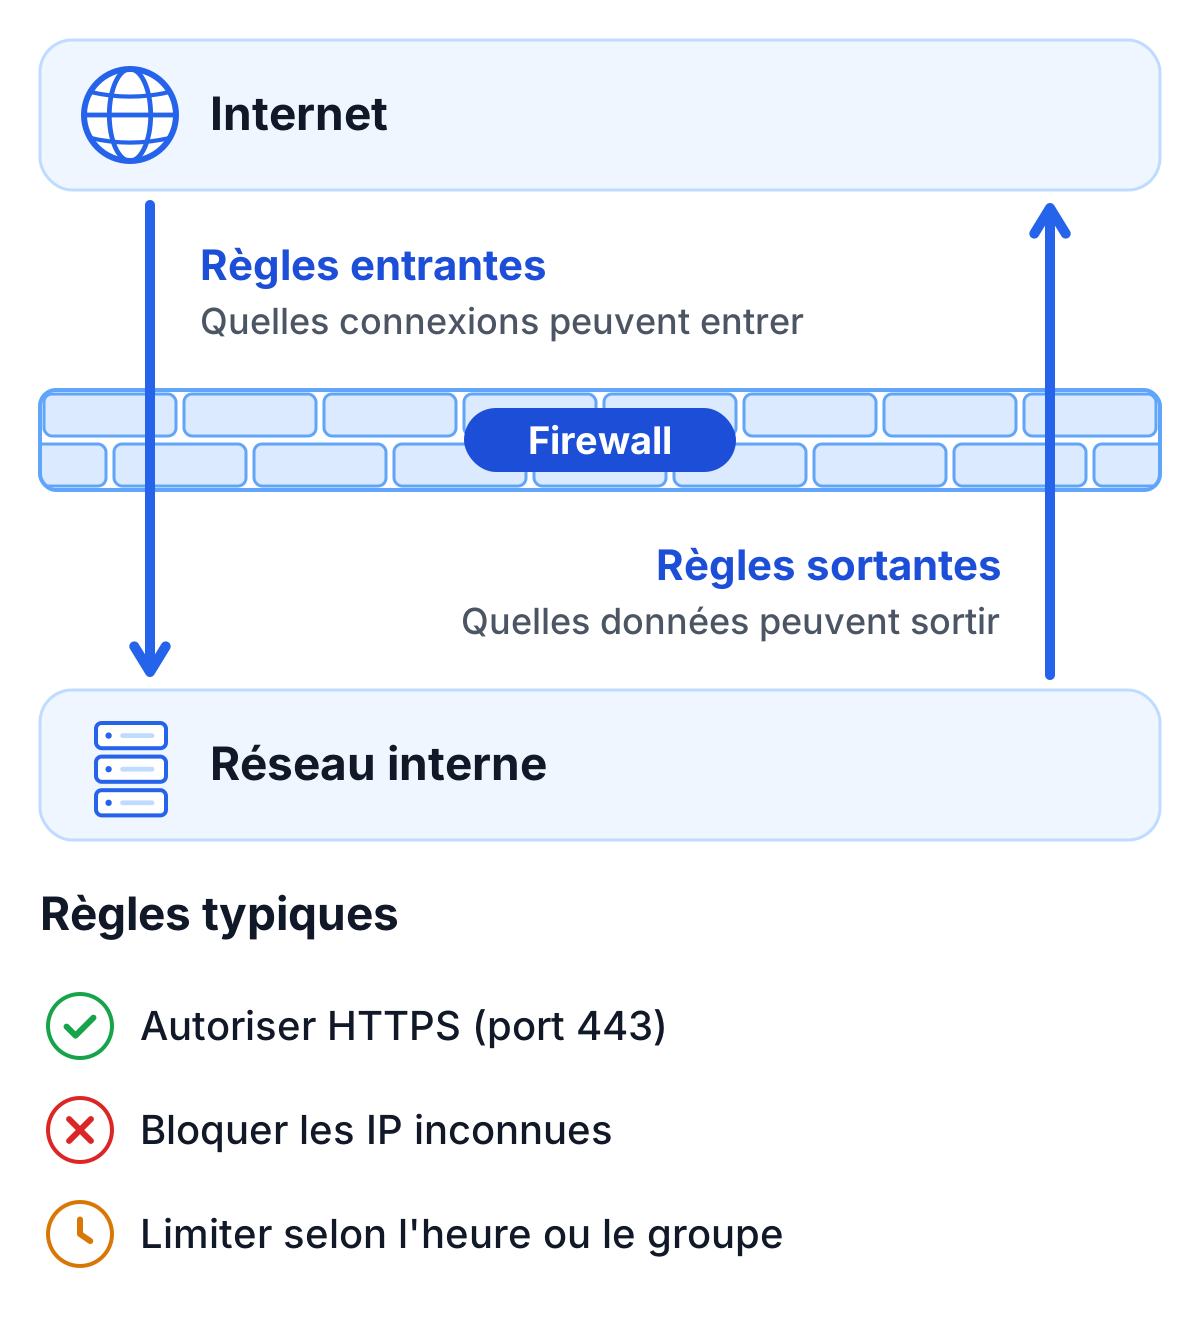
Contrôler le trafic est la mission principale du firewall. Pour cela, il applique des règles pour les connexions entrantes et sortantes :
- Règles entrantes : elles déterminent quelles connexions externes sont autorisées à accéder à un réseau interne. Cela empêche les accès non autorisés et protège contre des menaces telles que les infections par malware.
- Règles sortantes : elles régulent quelles données sont autorisées à quitter le réseau. Cela est particulièrement important pour éviter les fuites d’informations sensibles.
Un exemple concret de ces règles en pratique est la protection de serveurs qui stockent des données sensibles. Les administrateurs peuvent autoriser l’accès uniquement à certaines adresses IP tout en empêchant les utilisateurs internes d’accéder à des sites web non sécurisés.
Les règles de firewall typiques incluent :
- Autoriser les connexions HTTPS (port 443) pour un accès internet sécurisé.
- Bloquer toutes les adresses IP inconnues ou non autorisées.
- Restreindre les connexions selon l’heure de la journée ou des groupes d’utilisateurs.
Firewalls et couches ISO/OSI : une sécurité multidimensionnelle
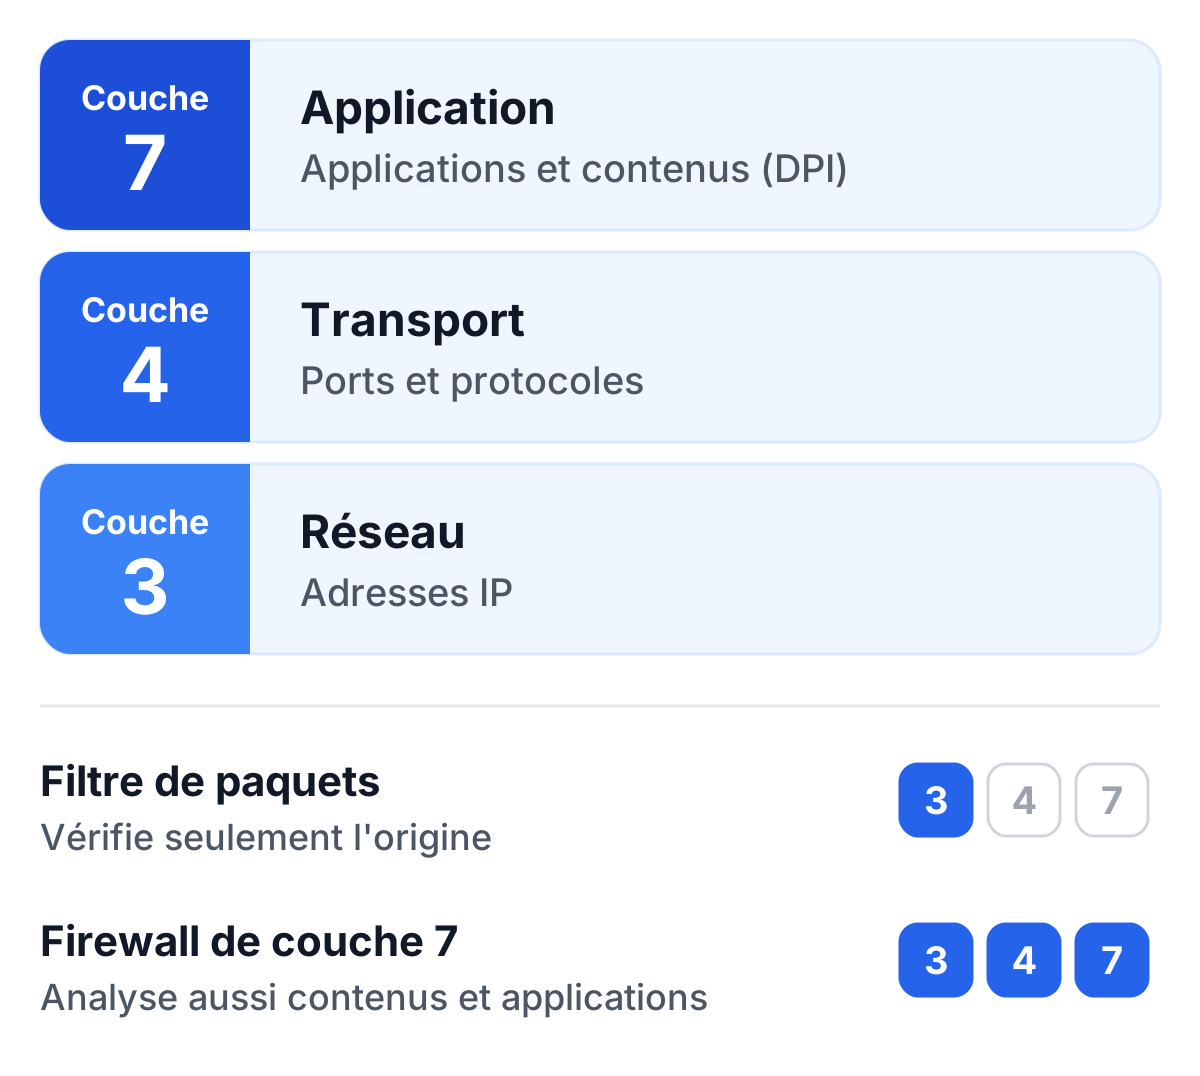
Les firewalls opèrent sur plusieurs couches du modèle de référence ISO/OSI. Au niveau de la couche réseau (Layer 3), ils filtrent les paquets de données en fonction des adresses IP. Au niveau de la couche transport (Layer 4), ils analysent les ports et les protocoles, tandis qu’au niveau de la couche application (Layer 7), ils surveillent des applications et contenus spécifiques.
Un exemple de sécurité de couche 7 est la “Deep Packet Inspection” (DPI). Grâce à cette technologie, les firewalls peuvent analyser les paquets de données jusqu’au niveau applicatif, ce qui les rend particulièrement efficaces contre des attaques complexes telles que les injections SQL ou le phishing.
Comme il travaille sur plusieurs couches, un firewall peut repérer des attaques à différents niveaux. Alors qu’un simple firewall de filtrage de paquets ne vérifie que l’origine d’un paquet de données, un firewall moderne de couche 7 peut également analyser le type de contenu et les applications, puis bloquer les actions malveillantes.
Protection contre les attaques DDoS : le firewall comme ligne de défense
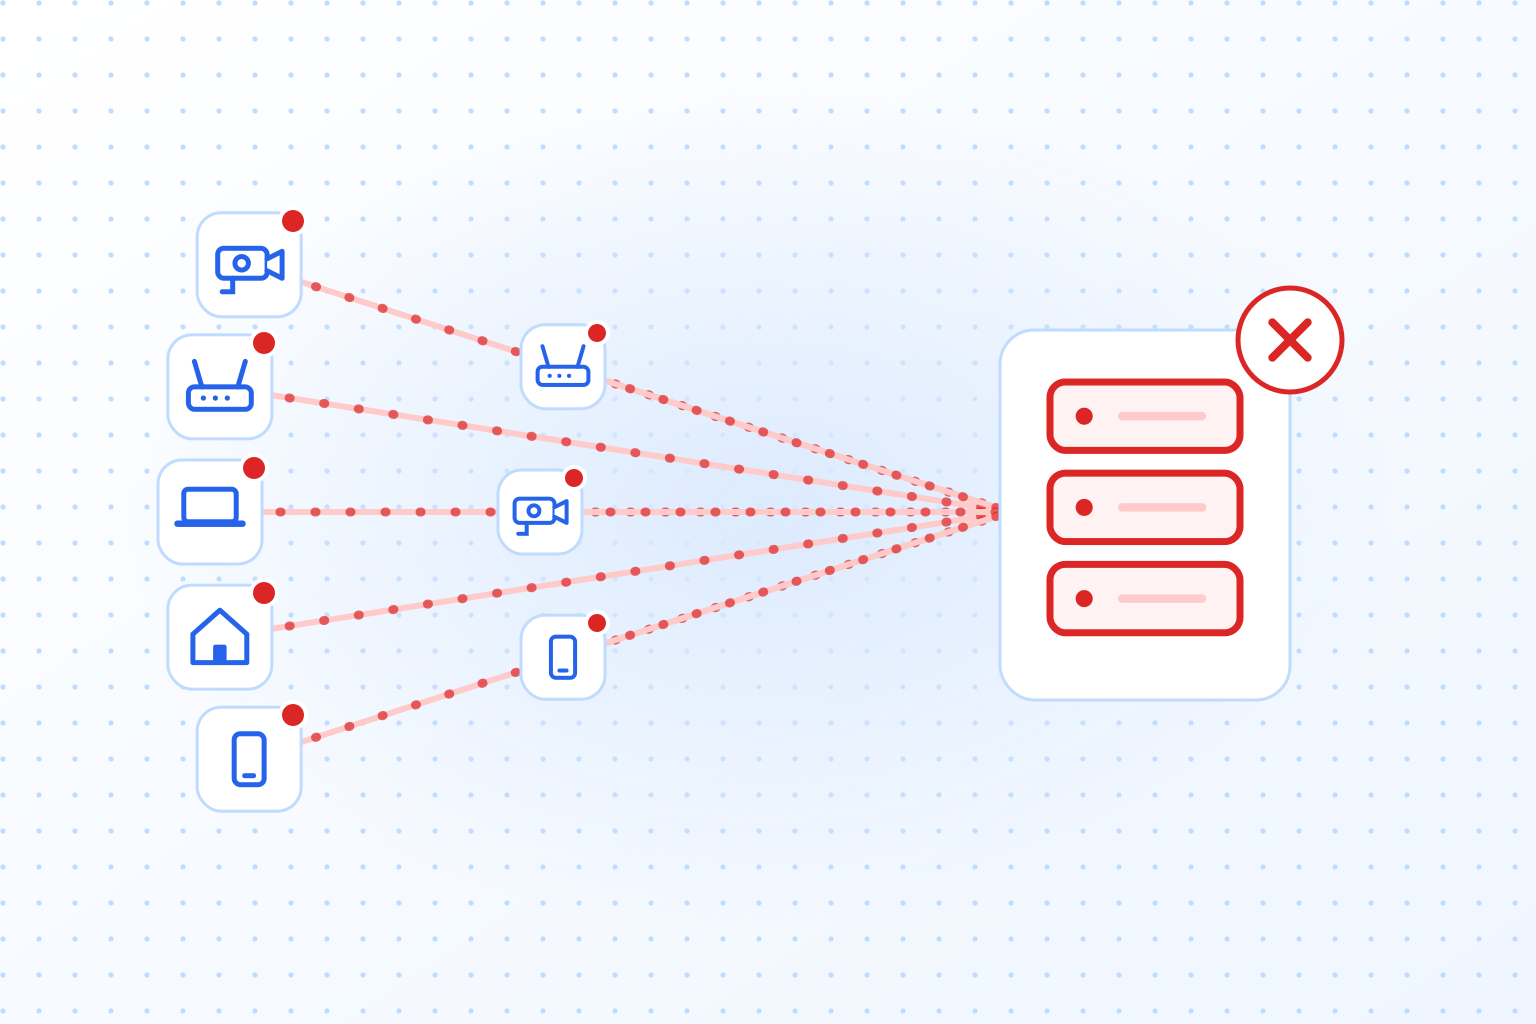
Les attaques DDoS (Distributed Denial of Service) visent à submerger les réseaux avec un trafic massif. Un firewall moderne peut absorber une partie d’une telle attaque. Il détecte les trafics inhabituels et bloque en temps réel les adresses IP suspectes. Des mécanismes comme le rate limiting et les connection timeouts peuvent atténuer les attaques avant qu’elles ne causent des dommages. Les bots qui envoient des requêtes d’apparence normale depuis de nombreuses adresses IP sont plus difficiles à repérer ainsi ; c’est le rôle de la détection des bots sur le site lui-même.
Concrètement, cela peut ressembler à ceci : en quelques secondes, des milliers de connexions arrivent depuis des adresses jamais vues auparavant. Le firewall repère le schéma, ralentit ces sources et continue de servir les utilisateurs habituels.
Stratégies de firewall pour la défense DDoS :
- Utilisation de listes noires d’IP pour les attaquants connus.
- Limitation du nombre de connexions simultanées par utilisateur.
- Priorisation des paquets de données légitimes au sein du réseau.
Conclusion : pourquoi les firewalls sont importants
Un firewall décide quelles connexions peuvent entrer dans un réseau ou en sortir, et la plupart des autres mesures de sécurité reposent sur cette décision. Il fonctionne aux côtés des antivirus et des VPN, sans les remplacer. Face à des attaques de plus en plus complexes, exploiter un réseau sans firewall bien configuré est difficile à justifier.
Même le meilleur firewall ne constitue pas à lui seul une stratégie de sécurité. Des mises à jour régulières, un personnel formé et des systèmes supplémentaires comme les Intrusion Detection Systems (IDS) maintiennent la sécurité d’un réseau dans la durée.