L’importance des mots de passe sécurisés
Presque tout ce que nous faisons se passe aujourd’hui en ligne, et presque chaque compte est protégé par un mot de passe. Les mots de passe protègent nos données sensibles et empêchent les accès non autorisés à nos comptes. Malgré cela, de nombreuses personnes utilisent encore des mots de passe faibles comme « 123456 » ou « password », ce qui les rend faciles à pirater. C’est pourquoi les gestionnaires de mots de passe sont importants : ils rendent les mots de passe forts et uniques praticables au quotidien.
Un mot de passe sécurisé devrait comporter au moins 15 caractères, ne servir qu’à un seul compte et ne contenir aucune information personnelle. La longueur compte plus qu’un mélange de symboles : les recommandations actuelles du NIST (SP 800-63B-4) abandonnent les règles du type « une majuscule, un chiffre, un symbole » au profit de mots de passe et de phrases de passe longs, car les mots de passe courts peuvent être cassés rapidement avec la puissance de calcul moderne.
Par exemple, un mot de passe de 6 caractères composé uniquement de lettres minuscules peut être deviné en une fraction de seconde lors d’une attaque par brute-force. À l’inverse, un mot de passe aléatoire de 12 caractères avec des lettres majuscules et minuscules, des chiffres et des caractères spéciaux pourrait résister des milliers d’années, voire bien plus, selon le matériel et la façon dont le mot de passe est stocké. Chaque caractère supplémentaire multiplie encore ce temps.
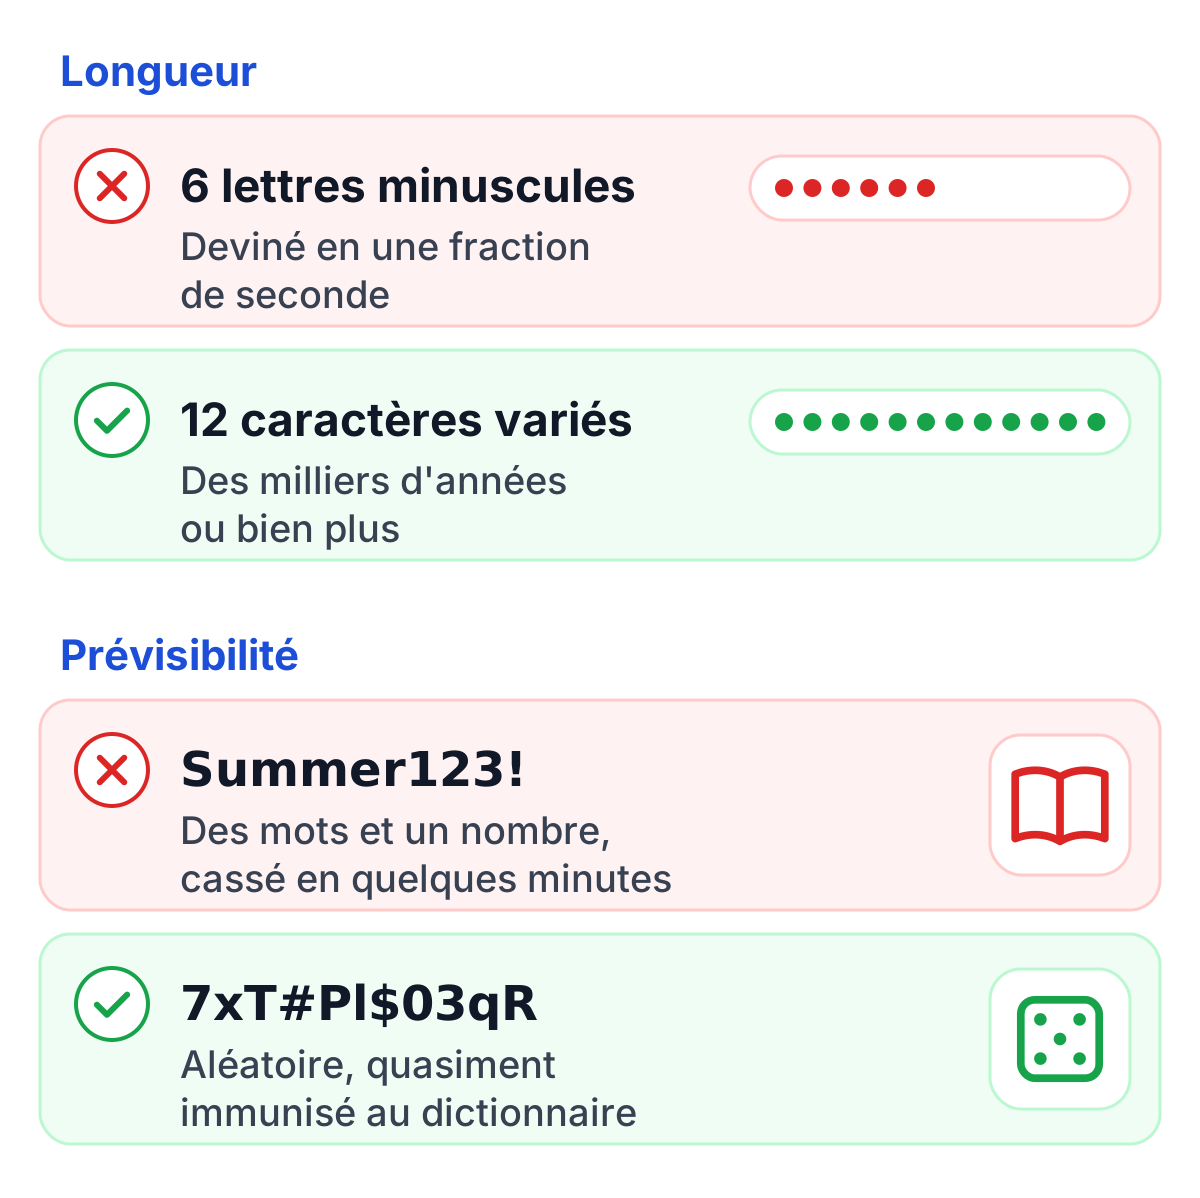
En outre, les mots de passe ne devraient pas être faciles à deviner afin d’éviter les attaques par dictionnaire. Dans cette méthode, les attaquants essaient systématiquement des mots susceptibles d’apparaître dans un dictionnaire. Un mot de passe comme « Summer123! » est donc facile à deviner, tandis qu’une combinaison aléatoire comme « x4R$t9Pl3# » est presque impossible à casser. C’est précisément là que les gestionnaires de mots de passe aident : ils créent et gèrent des mots de passe à la fois longs et complexes.
Qu’est-ce qu’un gestionnaire de mots de passe et pourquoi est-il important ?
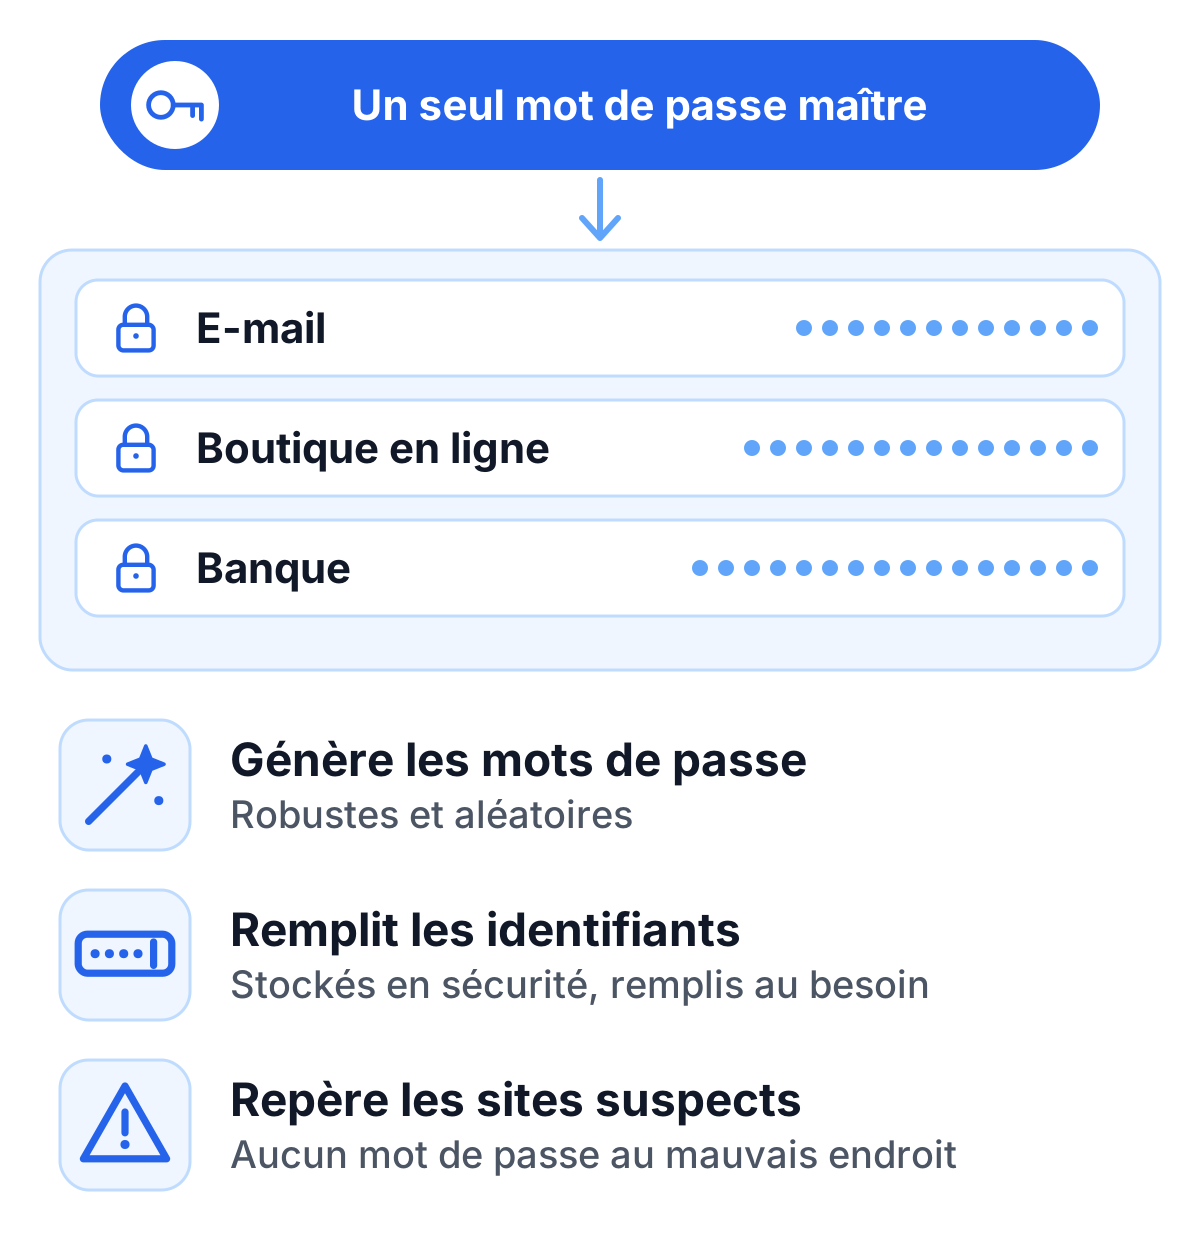
Un gestionnaire de mots de passe est un logiciel qui vous aide à stocker et gérer en toute sécurité l’ensemble de vos identifiants de connexion. Au lieu de mémoriser des dizaines de mots de passe, vous n’avez besoin que d’un seul mot de passe maître pour accéder à tous les autres.
Avantages des gestionnaires de mots de passe
- Génération automatique de mots de passe : ils créent des mots de passe robustes et aléatoires.
- Confort : les mots de passe sont stockés de manière sécurisée et remplis automatiquement lorsque nécessaire.
- Protection contre le phishing : un gestionnaire de mots de passe ne remplit un mot de passe que sur le site auquel il appartient. Une page de phishing imitant ce site n’obtient donc rien.
Un gestionnaire de mots de passe vous épargne ainsi l’effort de créer et de retenir des mots de passe sécurisés.
Mots de passe sécurisés : longueur, complexité et conseils pratiques
La longueur compte, car le nombre de combinaisons possibles augmente de façon exponentielle avec chaque caractère supplémentaire. Par exemple, un mot de passe de 8 lettres minuscules offre environ 200 milliards de combinaisons possibles, et un mot de passe de 12 caractères environ 95 millions de milliards. Cette différence rend les attaques par brute-force bien plus difficiles.
La complexité aide moins qu’on ne le pense. Les règles de composition mènent à des schémas prévisibles : un mot de passe comme « Summer123! » coche toutes les cases, mais il se compose d’un mot réel, d’un nombre facilement devinable et d’un symbole à la fin, ce qui le rend cassable en quelques minutes avec une attaque par dictionnaire. À l’inverse, un mot de passe généré aléatoirement comme « 7xT#Pl$03qR » est quasiment immunisé contre ce type d’attaque.
Pour créer un mot de passe sécurisé, gardez en tête les conseils suivants :
- Utilisez des passphrases : quatre mots aléatoires et sans lien ou plus, comme « fleur tasse nuage échelle », sont longs et restent faciles à taper.
- Laissez le gestionnaire générer le reste : pour les comptes dont vous ne tapez jamais le mot de passe, un mot de passe aléatoire de 20 caractères ou plus ne vous coûte rien.
- Évitez de réutiliser les mots de passe : chaque compte doit avoir son propre mot de passe unique, pour qu’un mot de passe divulgué sur un site ne serve pas au credential stuffing sur les autres.
Un gestionnaire de mots de passe élimine cet effort en générant automatiquement des mots de passe robustes et en les stockant en toute sécurité.
Mécanismes de sécurité : limitations de débit et CAPTCHA
Les limitations de débit et les systèmes CAPTCHA sont des mesures techniques qui compliquent la compromission des comptes par des attaquants, même lorsqu’un utilisateur dispose d’un mot de passe faible. Les limitations de débit restreignent le nombre de tentatives de connexion sur une période donnée, rendant presque impossible la réalisation rapide d’attaques par brute-force. Même si un attaquant utilise un outil automatisé pour deviner un mot de passe faible, l’accès est considérablement ralenti, souvent au point que l’attaque devient irréalisable.
Les CAPTCHA rendent difficile pour les bots de tenter des connexions. Une solution moderne comme TrustCaptcha le fait sans énigme et en conformité avec le RGPD. Ces deux mesures protègent les comptes même lorsqu’un mot de passe est plus faible qu’il ne devrait l’être.
Gestionnaires de mots de passe et 2FA ensemble
Les mots de passe sécurisés constituent la première étape. L’authentification à deux facteurs (2FA) ajoute une couche en exigeant un second facteur en plus du mot de passe. Il peut s’agir par exemple de codes OTP via des applications comme Google Authenticator ou de données biométriques telles que les empreintes digitales ou la reconnaissance faciale. De nombreux gestionnaires de mots de passe, comme 1Password, peuvent aussi stocker les codes 2FA, si bien qu’aucune application séparée n’est nécessaire. C’est pratique, mais cela réunit les deux facteurs au même endroit ; pour vos comptes les plus importants, gardez le second facteur dans une application séparée ou sur une clé de sécurité.
De plus en plus de services proposent aussi les passkeys. Une passkey remplace le mot de passe par une clé cryptographique stockée sur votre appareil : il n’y a donc rien à deviner, à réutiliser ou à hameçonner. La plupart des gestionnaires de mots de passe peuvent stocker les passkeys avec vos mots de passe.
Aperçu des meilleurs gestionnaires de mots de passe
Le bon gestionnaire de mots de passe dépend de vos besoins. Quatre options très répandues :
- Bitwarden : une solution gratuite et open source, avec des applications pour chaque plateforme.
- 1Password : intuitif à utiliser, avec de bonnes fonctions pour les familles et les équipes.
- KeePassXC : gratuit et hors ligne ; le coffre reste dans un fichier que vous contrôlez.
- Proton Pass : de l’équipe suisse de Proton, avec des alias e-mail intégrés.
Tous génèrent des mots de passe, prennent en charge la 2FA et peuvent stocker des passkeys.
Conclusion : la base de la sécurité moderne
Des mots de passe forts et uniques sont difficiles à gérer à la main, et c’est exactement pourquoi les gestionnaires de mots de passe sont importants : ils créent les mots de passe, les stockent en sécurité et les remplissent. Ajoutez la 2FA de votre côté, et des limitations de débit et un CAPTCHA comme TrustCaptcha du côté du site web : deviner ou réutiliser des mots de passe cesse alors d’être une porte d’entrée facile.