

Introduction
Beaucoup de cyberattaques exploitent des faiblesses connues qu’une mise à jour aurait corrigées. Les zero-day exploits sont différents et bien plus difficiles à combattre : les attaquants utilisent une vulnérabilité avant que quiconque ne l’ait découverte ou corrigée. Ils posent donc un sérieux problème aux entreprises, aux administrations et aux particuliers, car les outils de sécurité traditionnels ne les détectent souvent pas. Il est d’autant plus important de savoir ce que sont les zero-day exploits, pourquoi ils sont si dangereux et ce que vous pouvez faire pour réduire le risque.
Qu’est-ce qu’un Zero-Day Exploit ?
Un zero-day exploit est une attaque contre une vulnérabilité d’un logiciel, d’un matériel ou d’un firmware que l’éditeur ou le développeur ne connaît pas encore. Les hackers l’utilisent avant qu’un correctif n’existe : il n’y a donc rien à installer pour les arrêter. L’expression « zero-day » signifie que le fabricant a eu zéro jour pour corriger la faille.
Comment naissent les vulnérabilités zero-day ?
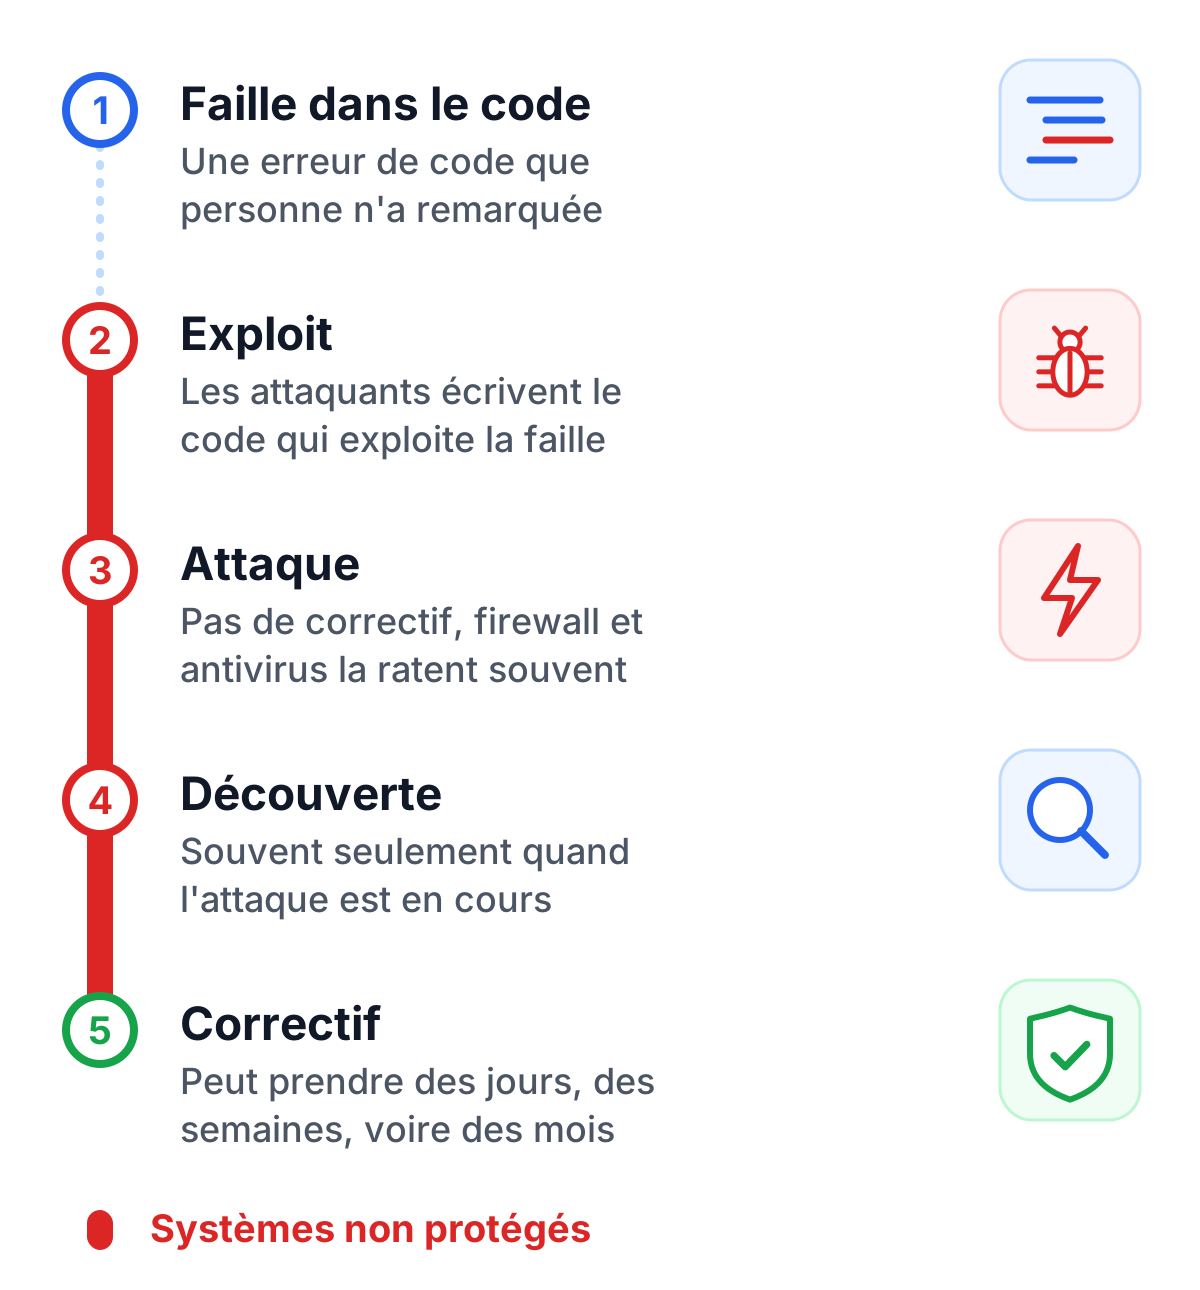
La plupart des vulnérabilités zero-day naissent d’erreurs de code que personne n’a remarquées pendant le développement. Les systèmes complexes et les calendriers serrés rendent ces erreurs plus probables. Les tests font souvent partie du problème : les équipes vérifient que les fonctionnalités marchent et qu’elles sont rapides, et consacrent moins de temps à la sécurité.
De plus, les systèmes informatiques modernes deviennent de plus en plus complexes, et donc plus difficiles à sécuriser. Les logiciels actuels sont souvent composés de bibliothèques open source et de composants tiers. Chacun de ces composants peut contenir des vulnérabilités que des attaquants peuvent exploiter.
Différences entre vulnérabilités et exploits
Une vulnérabilité zero-day et un zero-day exploit ne sont pas la même chose. La vulnérabilité est la faille de sécurité qui pourrait théoriquement être exploitée. Un exploit, en revanche, est le code ou la méthode spécifique utilisé pour tirer parti de cette vulnérabilité. Une vulnérabilité ne devient une menace immédiate qu’à travers l’existence d’un exploit.
Pourquoi les exploits zero-day sont-ils si dangereux ?
Le danger des zero-day exploits réside principalement dans leur invisibilité et dans la rapidité avec laquelle ils sont exploités. Comme ces vulnérabilités sont encore inconnues, les outils de sécurité traditionnels comme les pare-feu ou les antivirus passent souvent à côté. Les systèmes restent exposés jusqu’à ce qu’une mise à jour ou un correctif soit publié, ce qui peut prendre des jours, des semaines, voire des mois.
Invisibilité et dommages imprévisibles
Les entreprises apprennent souvent l’existence d’une vulnérabilité seulement lorsqu’une attaque est déjà en cours. À ce stade, le mal est parfois fait : données perdues, activité perturbée, réputation abîmée et parfois conséquences juridiques.
Attaques ciblées
Les zero-day exploits sont souvent utilisés dans des attaques très ciblées impliquant de l’espionnage industriel, de la cybercriminalité ou des cyberattaques soutenues par des États. Un exemple marquant est le ver Stuxnet, développé spécifiquement pour saboter des systèmes de contrôle industriel en Iran. Ces attaques sont précises et souvent très difficiles à détecter, car elles sont adaptées à l’environnement ciblé.
Exemples d’exploits zero-day
Trois attaques connues montrent jusqu’où peuvent aller les dégâts d’un exploit, et pourquoi il faut corriger vite :
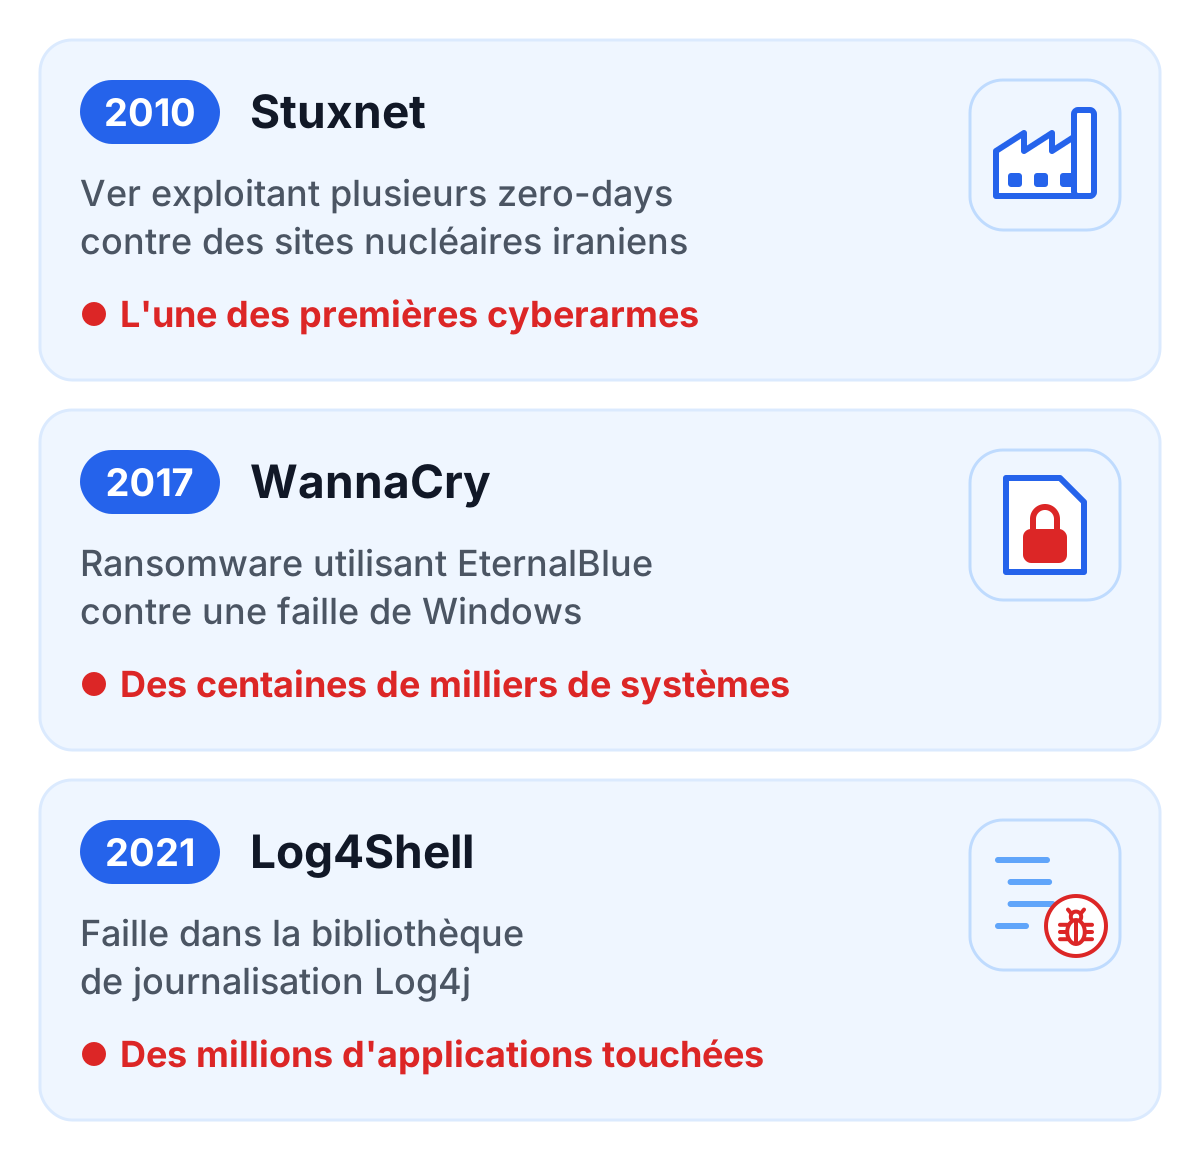
- Stuxnet (2010) : ce ver est considéré comme l’une des premières cyberarmes de l’histoire. Il a exploité plusieurs vulnérabilités zero-day pour saboter des installations nucléaires iraniennes et a montré qu’une cyberattaque peut endommager physiquement une infrastructure critique.
- WannaCry (2017) : ce ransomware a utilisé l’exploit EternalBlue contre une vulnérabilité de Microsoft Windows. EternalBlue était au départ un zero-day, mais Microsoft avait publié un correctif deux mois avant l’attaque. En quelques jours, WannaCry a infecté des centaines de milliers de systèmes qui ne l’avaient pas installé, causant des dommages estimés à plusieurs milliards de dollars.
- Log4Shell (2021) : une vulnérabilité dans la bibliothèque de journalisation Log4j a été rendue publique en 2021 et a provoqué une course mondiale aux correctifs. Log4j est si répandu que des millions d’applications ont été touchées, et les attaquants pouvaient exécuter leur propre code à distance pour prendre le contrôle des systèmes.
Des cas plus récents suivent le même schéma. En 2023, un groupe criminel a utilisé une vulnérabilité zero-day du logiciel de transfert de fichiers MOVEit Transfer pour voler les données de milliers d’organisations avant qu’un correctif ne soit disponible.
Qui utilise les exploits zero-day ?
Des groupes très différents utilisent les zero-day exploits :
- Cybercriminels : des groupes de hackers utilisent des zero-day exploits pour s’introduire dans des réseaux, voler des données ou diffuser des ransomwares. La plupart cherchent l’argent, qu’ils gagnent par le chantage ou la vente de données volées.
- Acteurs étatiques : de nombreux gouvernements utilisent les zero-day exploits à des fins d’espionnage ou d’attaques ciblées. Ces acteurs disposent souvent de vastes ressources et d’une expertise technique permettant de déployer des exploits développés sur mesure.
- Chercheurs en sécurité : du côté positif, des chercheurs en sécurité et des hackers éthiques recherchent activement des vulnérabilités afin de les signaler et de les faire corriger. Les programmes de bug bounty ont contribué à la découverte et à la résolution précoce d’un plus grand nombre de failles.
Comment les exploits zero-day sont-ils découverts ?
Trouver un zero-day exploit demande un travail patient, et l’intelligence artificielle y contribue de plus en plus. Chercheurs en sécurité, entreprises et organismes publics tentent de repérer ces menaces avant qu’elles ne causent des dégâts.
- Recherche proactive en sécurité : les chercheurs en sécurité testent les logiciels en continu à la recherche de vulnérabilités. Le fuzzing, qui soumet automatiquement un programme à de grandes quantités d’entrées inattendues, en trouve beaucoup.
- Programmes de bug bounty : de nombreuses entreprises paient les chercheurs qui leur signalent des vulnérabilités. Les chercheurs ont ainsi une raison de signaler une faille plutôt que de la vendre à des criminels.
- Méthodes modernes de détection : grâce à l’apprentissage automatique, les outils de sécurité repèrent des comportements inhabituels des systèmes qui peuvent trahir un zero-day exploit, ce qui aide à détecter plus tôt de nouvelles attaques.
Protection contre les exploits zero-day
On ne peut pas corriger une faille que personne ne connaît. La protection contre les zero-day exploits combine donc des mesures techniques et organisationnelles :
- Mises à jour régulières : maintenez vos logiciels à jour. Cela corrige les failles connues et réduit la fenêtre d’exposition dès qu’un zero-day devient public.
- Solutions de sécurité modernes : des systèmes comme les Intrusion Detection Systems (IDS) ou les solutions Endpoint Detection and Response (EDR) aident à identifier les comportements suspects. Le même principe de couches fonctionne pour les formulaires web : le concept de sécurité CAPTCHA de TrustCaptcha superpose quatre couches indépendantes contre les bots, afin qu’aucun contrôle ne doive tout intercepter à lui seul.
- Sensibilisation à la sécurité : les employés devraient être formés régulièrement à reconnaître les attaques de phishing et d’autres méthodes courantes qui servent souvent de point d’entrée aux attaques zero-day.
Conclusion : comment renforcer votre cybersécurité ?
Un zero-day exploit frappe une faille que personne n’a encore corrigée, c’est pourquoi il passe souvent inaperçu et peut causer de gros dégâts. Vous ne pouvez pas vous défendre contre une faille précise que vous ne connaissez pas, mais vous pouvez rendre son exploitation plus difficile. Installez les mises à jour rapidement : les victimes de WannaCry ont été touchées par une faille qui avait déjà un correctif. Ne donnez aux utilisateurs et aux services que les droits dont ils ont besoin, surveillez les systèmes avec un IDS ou un EDR et formez vos équipes à reconnaître le phishing, car c’est souvent par là que les attaquants entrent. Et si vous trouvez vous-même une vulnérabilité, signalez-la à l’éditeur pour qu’elle cesse d’être un zero-day.